
最新发布第755页

Docker部署Rancher的方法(无坑)_docker
这篇文章主要介绍了Docker部署Rancher的方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 操作前必看: 注:如...
 2022年10月31日 21:40

CVE-2023-4490: WordPress Job Portal < 2.0.6 - SQL Injection
漏洞标题 CVE-2023-4490: WordPress Job Portal < 2.0.6 - SQL Injection 漏洞描述 The WP Job Portal WordPress plugin before 2.0.6 does not sanitise and escape the city parameter bef...
2023年8月12日 18:30CVE-2017-14186: FortiGate FortiOS SSL VPN Web Portal – Cross-Site Scripting
漏洞标题 CVE-2017-14186: FortiGate FortiOS SSL VPN Web Portal - Cross-Site Scripting 漏洞描述 FortiGate FortiOS through SSL VPN Web Portal contains a cross-site scripting vulnerabi...
2017年5月23日 09:21CVE-2022-0784: WordPress Title Experiments Free <9.0.1 - SQL Injection
漏洞标题 CVE-2022-0784: WordPress Title Experiments Free <9.0.1 - SQL Injection 漏洞描述 WordPress Title Experiments Free plugin before 9.0.1 contains a SQL injection vulnerabil...
2022年4月30日 07:12CVE-2020-9496: Apache OFBiz 17.12.03 – Cross-Site Scripting
漏洞标题 CVE-2020-9496: Apache OFBiz 17.12.03 - Cross-Site Scripting 漏洞描述 Apache OFBiz 17.12.03 contains cross-site scripting and unsafe deserialization vulnerabilities via an ...
2020年2月26日 02:42CVE-2022-25356: Alt-n/MDaemon Security Gateway <=8.5.0 - XML Injection
漏洞标题 CVE-2022-25356: Alt-n/MDaemon Security Gateway <=8.5.0 - XML Injection 漏洞描述 Alt-n/MDaemon Security Gateway through 8.5.0 is susceptible to XML injection via Securit...
2022年3月17日 01:39CVE-2023-36934: MOVEit Transfer – SQL Injection
漏洞标题 CVE-2023-36934: MOVEit Transfer - SQL Injection 漏洞描述 In Progress MOVEit Transfer before 2020.1.11 (12.1.11), 2021.0.9 (13.0.9), 2021.1.7 (13.1.7), 2022.0.7 (14.0.7), 2...
2023年12月21日 00:49CVE-2020-5405: Spring Cloud Config – Local File Inclusion
漏洞标题 CVE-2020-5405: Spring Cloud Config - Local File Inclusion 漏洞描述 Spring Cloud Config versions 2.2.x prior to 2.2.2, 2.1.x prior to 2.1.7, and older unsupported versions ...
2020年2月20日 10:56CVE-2022-2376: WordPress Directorist <7.3.1 - Information Disclosure
漏洞标题 CVE-2022-2376: WordPress Directorist <7.3.1 - Information Disclosure 漏洞描述 WordPress Directorist plugin before 7.3.1 is susceptible to information disclosure. The pl...
2022年12月15日 05:21CVE-2021-24245: WordPress Stop Spammers <2021.9 - Cross-Site Scripting
漏洞标题 CVE-2021-24245: WordPress Stop Spammers <2021.9 - Cross-Site Scripting 漏洞描述 WordPress Stop Spammers plugin before 2021.9 contains a reflected cross-site scripting v...
2021年6月21日 07:02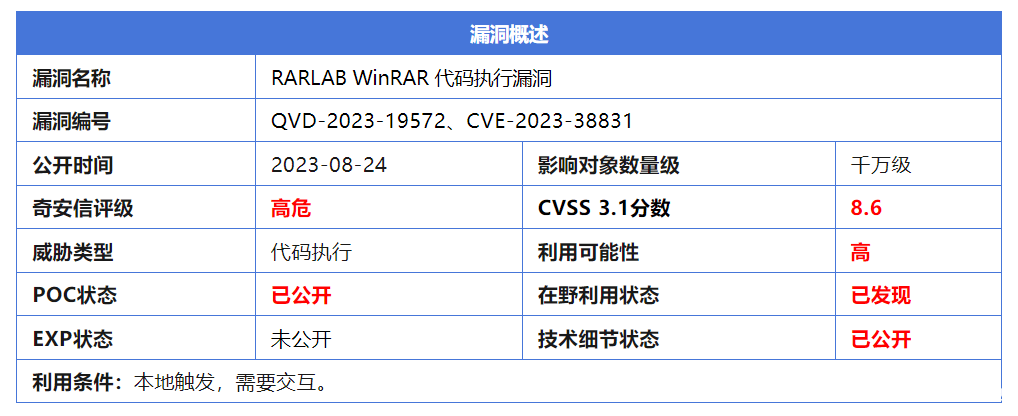
【漏洞复现】WinRAR代码执行漏洞CVE-2023-38831复现【附exp】
前言 WinRAR 在处理压缩包内同名的文件与文件夹时存在代码执行漏洞。攻击者构建由恶意文件与非恶意文件构成的特制压缩包文件,诱导受害者打开此文件中看似无害的文件(如JPG文件)后,将在受害...
2023年8月31日 14:43CVE-2010-2920: Joomla! Component Foobla Suggestions 1.5.1.2 – Local File Inclusion
漏洞标题 CVE-2010-2920: Joomla! Component Foobla Suggestions 1.5.1.2 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Foobla Suggestions (com_foobla_sugge...
2010年1月3日 02:56
[极客大挑战 2019]Http – buu刷题笔记
欢迎来到西南某最大卖鞋厂商 !三叶草安全技术小组(Syclover) 当黑客帝国的梦想成为现实,你就是下一个奇迹缔造者!三叶草安全技术小组(Syclover)等待着同样热爱技术的你~ 打开网页随便翻翻...

 2022年4月14日 16:14
CVE-2021-24436: WordPress W3 Total Cache <2.1.4 - Cross-Site Scripting
漏洞标题 CVE-2021-24436: WordPress W3 Total Cache <2.1.4 - Cross-Site Scripting 漏洞描述 WordPress W3 Total Cache plugin before 2.1.4 is susceptible to cross-site scripting with...
2021年6月17日 08:06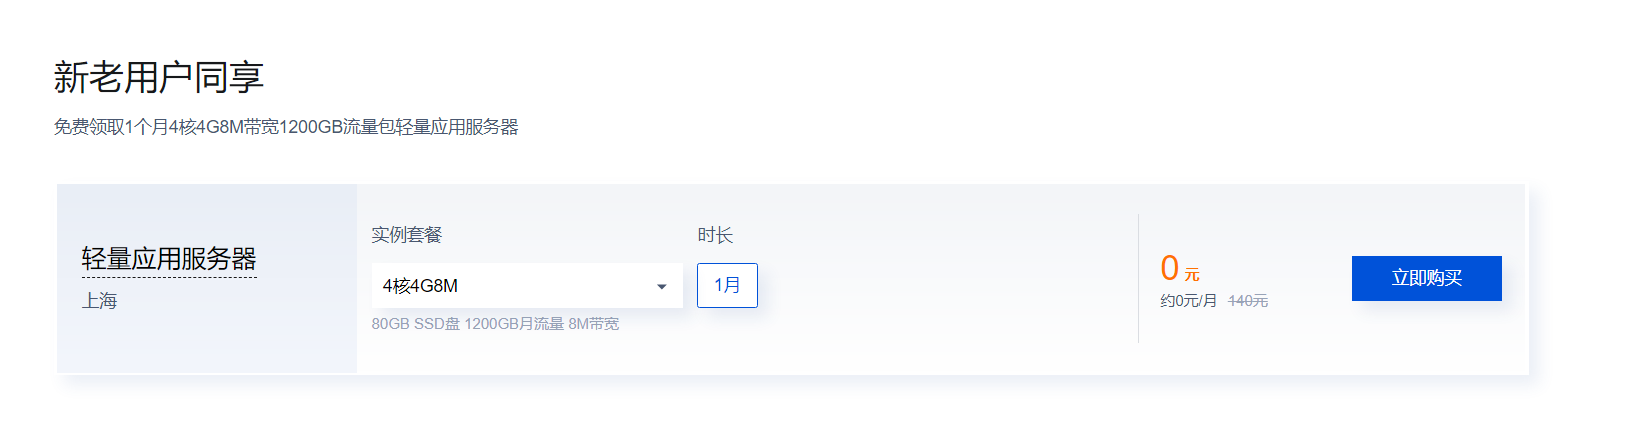
向居家程序员「送服」
共克时艰,免费领取4核4G轻量应用服务器 新老用户同享 免费领取1个月4核4G8M带宽1200GB流量包轻量应用服务器 登录直接购买即可 拿来直接当云主机,还是很香的哦 购买链接 须知,早入手,早享受
2023年1月13日 20:11CVE-2024-27956: WordPress Automatic Plugin <= 3.92.0 - SQL Injection
漏洞标题 CVE-2024-27956: WordPress Automatic Plugin <= 3.92.0 - SQL Injection 漏洞描述 The Automatic plugin for WordPress is vulnerable to SQL Injection in versions up to, and i...
2024年12月1日 16:32
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

