
最新发布第756页

CVE-2021-24370: WordPress Fancy Product Designer <4.6.9 - Arbitrary File Upload
漏洞标题 CVE-2021-24370: WordPress Fancy Product Designer <4.6.9 - Arbitrary File Upload 漏洞描述 WordPress Fancy Product Designer plugin before 4.6.9 is susceptible to an arbit...
 2021年3月19日 15:42

年仅16岁,攻击微软、三星、英伟达的幕后主使浮出水面
Lapsus$是一个近来异常活跃的黑客组织,主要事迹有窃取并泄露英伟达、三星、微软、Okta等科技巨头的源代码和专有数据,此外受害者还有游戏开发商育碧Ubisoft,电信公司Vodafone和电子商务巨头Me...
2022年3月27日 14:55(CVE-2021-20090) Buffalo WSR-2533DHPL2/WSR-2533DHP3 Web界面 路径遍历漏洞
漏洞标题 (CVE-2021-20090) Buffalo WSR-2533DHPL2/WSR-2533DHP3 Web界面 路径遍历漏洞 漏洞描述 (CVE-2021-20090) Buffalo WSR-2533DHPL2/WSR-2533DHP3 Web界面 路径遍历漏洞 PoC代码 暂无
2021年3月2日 12:58Citrix ShareFile 存在代码注入漏洞(CVE-2023-24489)
漏洞标题 Citrix ShareFile 存在代码注入漏洞(CVE-2023-24489) 漏洞描述 Citrix旗下多款交付控制器和网关存在RCE漏洞,攻击者在无需身份验证的情况下就可执行任意命令。Citrix ShareFile存在代...
2023年4月12日 22:02CVE-2019-15713: WordPress My Calendar <= 3.1.9 - Cross-Site Scripting
漏洞标题 CVE-2019-15713: WordPress My Calendar <= 3.1.9 - Cross-Site Scripting 漏洞描述 WordPress plugin My Calendar <= 3.1.9 is susceptible to reflected cross-site scripting...
2019年9月29日 21:01
docker安装openjdk并运行jar包的操作方法_docker
这篇文章主要介绍了docker安装openjdk并运行jar包的操作方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 下载镜像 docker pull openjdk 创建...
2022年12月13日 21:18CVE-2018-8719: WordPress WP Security Audit Log 3.1.1 – Information Disclosure
漏洞标题 CVE-2018-8719: WordPress WP Security Audit Log 3.1.1 - Information Disclosure 漏洞描述 WordPress WP Security Audit Log 3.1.1 plugin is susceptible to information disclosur...
2018年6月27日 00:53
docker部署nginx并且挂载文件夹和文件操作_nginx
这篇文章主要介绍了docker部署nginx并且挂载文件夹和文件操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 这段时间在研究docker,在部署nginx时遇到了坑,最主要的问题...
2023年2月9日 20:18CVE-2021-3019: ffay lanproxy Directory Traversal
漏洞标题 CVE-2021-3019: ffay lanproxy Directory Traversal 漏洞描述 ffay lanproxy 0.1 is susceptible to a directory traversal vulnerability that could let attackers read /../conf/co...
2021年6月27日 09:25CVE-2023-1434: Odoo – Cross-Site Scripting
漏洞标题 CVE-2023-1434: Odoo - Cross-Site Scripting 漏洞描述 Odoo is a business suite that has features for many business-critical areas, such as e-commerce, billing, or CRM. Versi...
2023年3月13日 08:50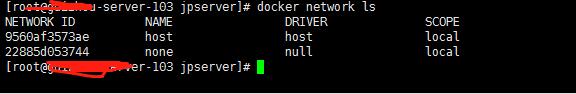
docker添加网桥并设置ip地址范围操作_docker
这篇文章主要介绍了docker添加网桥并设置ip地址范围操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 不知道是因为二进制docker 19.03版本安装后不自动创建docker0网桥,...
2022年7月9日 20:08CVE-2024-22207: Fastify Swagger-UI – Information Disclosure
漏洞标题 CVE-2024-22207: Fastify Swagger-UI - Information Disclosure 漏洞描述 fastify-swagger-ui is a Fastify plugin for serving Swagger UI. Prior to 2.1.0, the default configurati...
2024年4月2日 22:50CVE-2023-3847: MooDating 1.2 – Cross-Site scripting
漏洞标题 CVE-2023-3847: MooDating 1.2 - Cross-Site scripting 漏洞描述 A vulnerability classified as problematic was found in mooSocial mooDating 1.2. This vulnerability affects unk...
2023年6月5日 06:00CVE-2023-48777: WordPress Elementor 3.18.1 – File Upload/Remote Code Execution
漏洞标题 CVE-2023-48777: WordPress Elementor 3.18.1 - File Upload/Remote Code Execution 漏洞描述 The plugin is vulnerable to Remote Code Execution via file upload via the template ...
2023年11月22日 04:22详解Linux下crontab的使用与注意事项_Linux
这篇文章主要介绍了详解Linux下crontab的使用与注意事项,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 crontab是...
2024年6月22日 21:41CVE-2022-34045: WAVLINK WN530HG4 – Improper Access Control
漏洞标题 CVE-2022-34045: WAVLINK WN530HG4 - Improper Access Control 漏洞描述 WAVLINK WN530HG4 M30HG4.V5030.191116 is susceptible to improper access control. It contains a hardcoded...
2022年12月16日 00:36
2026年10月16日 11:45
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

