
最新发布第75页

CVE-2023-39120: Nodogsplash – Directory Traversal
漏洞标题 CVE-2023-39120: Nodogsplash - Directory Traversal 漏洞描述 Nodogsplash product was affected by a directory traversal vulnerability that also impacted the OpenWrt product. ...
 2023年12月16日 21:00
CVE-2024-54767: AVM FRITZ!Box 7530 AX – Unauthorized Access
漏洞标题 CVE-2024-54767: AVM FRITZ!Box 7530 AX - Unauthorized Access 漏洞描述 An access control issue in the component /juis_boxinfo.xml of AVM FRITZ!Box 7530 AX v7.59 allows attac...
2024年3月14日 05:25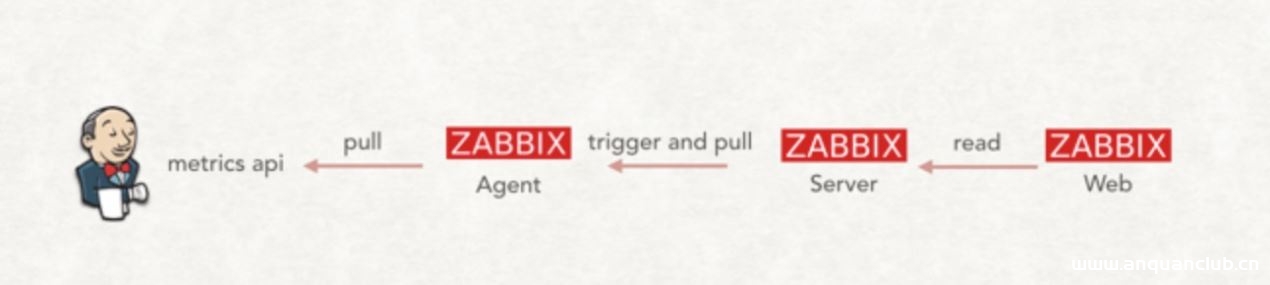
基于zabbix实现监控Jenkins过程详解_zabbix
这篇文章主要介绍了基于zabbix实现监控Jenkins过程详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 一、监控架构图 二、实现思路 在 J...
2023年1月2日 20:19CVE-2010-1722: Joomla! Component Online Market 2.x – Local File Inclusion
漏洞标题 CVE-2010-1722: Joomla! Component Online Market 2.x - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Online Market (com_market) component 2.x for ...
2010年12月20日 18:36
Linux中fuser命令用法详解_Linux
这篇文章主要介绍了Linux中fuser命令用法详解,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 描述: fuser可以显示出当前哪个程序在使用磁盘上的...
2023年11月4日 21:21CVE-2021-30049: SysAid Technologies 20.3.64 b14 – Cross-Site Scripting
漏洞标题 CVE-2021-30049: SysAid Technologies 20.3.64 b14 - Cross-Site Scripting 漏洞描述 SysAid 20.3.64 b14 contains a cross-site scripting vulnerability via the /KeepAlive.jsp?sta...
2021年3月25日 16:52CVE-2022-3242: Microweber <1.3.2 - Cross-Site Scripting
漏洞标题 CVE-2022-3242: Microweber <1.3.2 - Cross-Site Scripting 漏洞描述 Code Injection in on search.php?keywords= GitHub repository microweber/microweber prior to 1.3.2. PoC代...
2022年3月16日 09:59CVE-2010-1472: Joomla! Component Horoscope 1.5.0 – Local File Inclusion
漏洞标题 CVE-2010-1472: Joomla! Component Horoscope 1.5.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Daily Horoscope (com_horoscope) component 1.5.0...
2010年5月30日 22:25CVE-2019-20210: WordPress CTHthemes – Cross-Site Scripting
漏洞标题 CVE-2019-20210: WordPress CTHthemes - Cross-Site Scripting 漏洞描述 WordPress CTHthemes CityBook before 2.3.4, TownHub before 1.0.6, and EasyBook before 1.2.2 themes conta...
2019年8月27日 21:24
TamronOS IPTV系统 ping 任意命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 TamronOS IPTV系统 ping 任意命令执行漏洞 TamronOS IPTV/VOD系统是一套基于Linux内核开发的宽带运营商、酒店、学校直播点播一体解决方...
2026年2月13日 12:53CVE-2023-27482: Home Assistant Supervisor – Authentication Bypass
漏洞标题 CVE-2023-27482: Home Assistant Supervisor - Authentication Bypass 漏洞描述 Home Assistant Supervisor is an open source home automation tool. A remotely exploitable vulnera...
2023年3月22日 01:25
文件上传绕过总结
前言 很长一段时间没有更新文章了,总结一下自己在遇到文件上传时遇到的问题,以及可以尝试的方法 部分手法参考各位师傅,在这一并做一个总结,谢谢各位师傅分享。 写的有点乱,各位师傅见谅~~~...

 2026年3月1日 15:46
CVE-2010-2035: Joomla! Component Percha Gallery 1.6 Beta – Directory Traversal
漏洞标题 CVE-2010-2035: Joomla! Component Percha Gallery 1.6 Beta - Directory Traversal 漏洞描述 A directory traversal vulnerability in the Percha Gallery (com_perchagallery) compo...
2010年12月18日 20:06CVE-2022-40879: kkFileView 4.1.0 – Cross-Site Scripting
漏洞标题 CVE-2022-40879: kkFileView 4.1.0 - Cross-Site Scripting 漏洞描述 kkFileView 4.1.0 contains multiple cross-site scripting vulnerabilities via the errorMsg parameter. An att...
2022年2月16日 10:56CVE-2016-1000140: WordPress New Year Firework <=1.1.9 - Cross-Site Scripting
漏洞标题 CVE-2016-1000140: WordPress New Year Firework <=1.1.9 - Cross-Site Scripting 漏洞描述 WordPress New Year Firework 1.1.9 and before contains a reflected cross-site scrip...
2016年7月19日 23:48
西方最大轮胎制造商普利司通遭勒索软件攻击,攻击者自称无政治立场
普利司通是世界最知名的轮胎制造商之一,在美洲拥有50多家生产工厂和55000名员工。近日,该公司确认遭到Lockbit勒索软件攻击,重要数据遭窃。Lockbit勒索软件团伙威胁普利司通在2022年3月15日23...
2022年3月16日 09:16
2026年11月14日 11:45
2026年11月13日 11:45
2026年11月12日 11:45
2026年11月11日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

