
最新发布第761页

CVE-2023-39677: PrestaShop MyPrestaModules – PhpInfo Disclosure
漏洞标题 CVE-2023-39677: PrestaShop MyPrestaModules - PhpInfo Disclosure 漏洞描述 PrestaShop modules by MyPrestaModules expose PHPInfo PoC代码
 2023年10月10日 01:14
通达OA 多个漏洞介绍
通达OA(OfficeAnywhere网络智能办公系统)是由北京通达信科科技有限公司自主研发的协同办公自动化软件,是与中国企业管理实践相结合形成的综合管理办公平台。通达存在任意文件下载漏洞,攻击者...

 2023年2月10日 14:14
CVE-2012-1823: PHP CGI v5.3.12/5.4.2 Remote Code Execution
漏洞标题 CVE-2012-1823: PHP CGI v5.3.12/5.4.2 Remote Code Execution 漏洞描述 sapi/cgi/cgi_main.c in PHP before 5.3.12 and 5.4.x before 5.4.2, when configured as a CGI script (aka p...
2012年1月20日 21:27CVE-2018-14912: cgit < 1.2.1 - Directory Traversal
漏洞标题 CVE-2018-14912: cgit < 1.2.1 - Directory Traversal 漏洞描述 cGit < 1.2.1 via cgit_clone_objects has a directory traversal vulnerability when `enable-http-clone=1` is...
2018年11月5日 07:43CVE-2021-24510: WordPress MF Gig Calendar <=1.1 - Cross-Site Scripting
漏洞标题 CVE-2021-24510: WordPress MF Gig Calendar <=1.1 - Cross-Site Scripting 漏洞描述 WordPress MF Gig Calendar plugin 1.1 and prior contains a reflected cross-site scripting...
2021年3月29日 04:14CVE-2024-9047: WordPress File Upload <= 4.24.11 - Arbitrary File Read
漏洞标题 CVE-2024-9047: WordPress File Upload <= 4.24.11 - Arbitrary File Read 漏洞描述 The WordPress File Upload plugin for WordPress is vulnerable to Path Traversal in all ver...
2024年11月29日 16:05CVE-2018-11138: Quest KACE System Management Appliance 8.0.318 – Remote Code Execution
漏洞标题 CVE-2018-11138: Quest KACE System Management Appliance 8.0.318 - Remote Code Execution 漏洞描述 The '/common/download_agent_installer.php' script in the Quest KA...
2018年7月3日 02:27CVE-2025-52488: DNN (DotNetNuke) – Unicode Path Normalization NTLM Hash Disclosure
漏洞标题 CVE-2025-52488: DNN (DotNetNuke) - Unicode Path Normalization NTLM Hash Disclosure 漏洞描述 DNN (formerly DotNetNuke) is an open-source web content management platform (CM...
2025年4月24日 12:34CVE-2022-27927: Microfinance Management System 1.0 – SQL Injection
漏洞标题 CVE-2022-27927: Microfinance Management System 1.0 - SQL Injection 漏洞描述 Microfinance Management System 1.0 is susceptible to SQL Injection. PoC代码
2022年8月24日 04:43CVE-2024-55457: MasterSAM Star Gate v11 – Local File Inclusion
漏洞标题 CVE-2024-55457: MasterSAM Star Gate v11 - Local File Inclusion 漏洞描述 MasterSAM Star Gate v11 is vulnerable to a directory traversal attack via the endpoint /adama/adama...
2024年8月31日 05:09CVE-2022-35413: WAPPLES Web Application Firewall <=6.0 - Hardcoded Credentials
漏洞标题 CVE-2022-35413: WAPPLES Web Application Firewall <=6.0 - Hardcoded Credentials 漏洞描述 WAPPLES Web Application Firewall through 6.0 contains a hardcoded credentials vu...
2022年8月21日 14:20
bugbounty技巧聚合20211224
漏洞报告 【 HackerOne】静态文件可以通过缓存中毒攻击而无法访问 http://hackerone.com/reports/1181946 【 Exodus】缓存中毒 DoS http://hackerone.com/reports/1173153 挖洞技巧 漏洞赏金猎...
2022年4月1日 18:36CVE-2023-32117: Integrate Google Drive <= 1.1.99 - Missing Authorization via REST API Endpoints
漏洞标题 CVE-2023-32117: Integrate Google Drive <= 1.1.99 - Missing Authorization via REST API Endpoints 漏洞描述 The Integrate Google Drive plugin for WordPress is vulnerable t...
2023年4月16日 13:40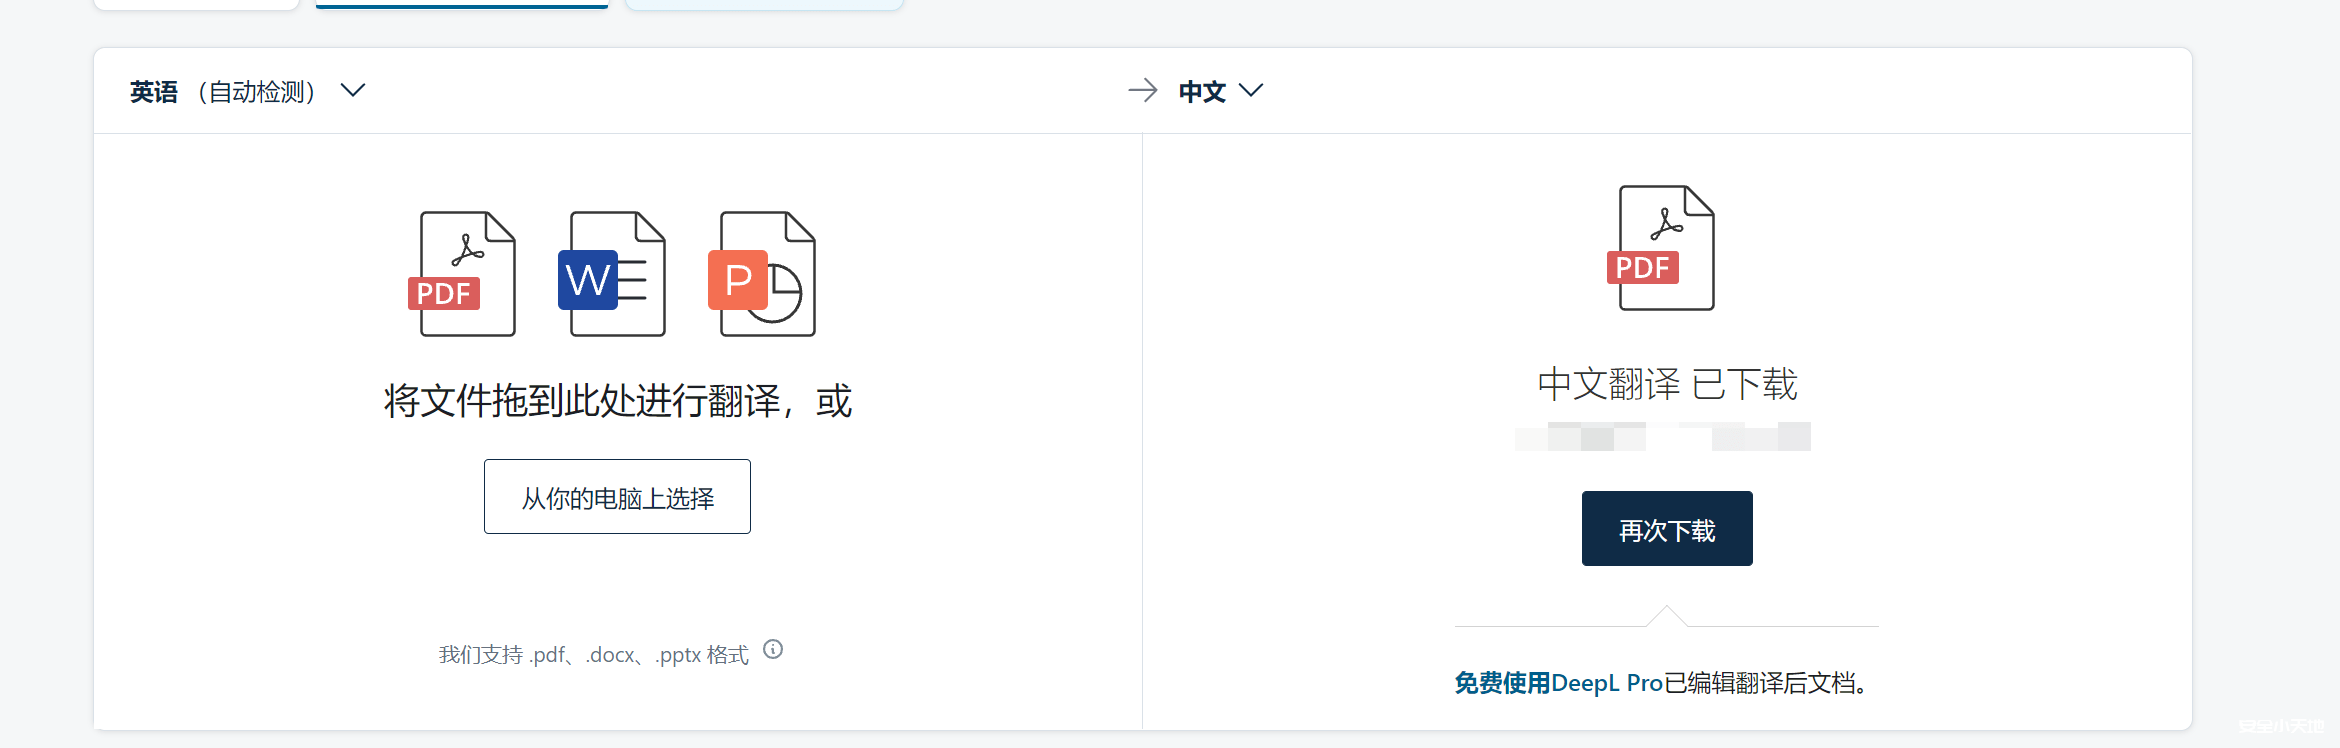
解决从DeepL翻译之后的pdf存在密码,无法复制编辑等问题
原文翻译 首先咱们使用deepl翻译对pdf进行转换翻译 下载翻译后的文件 打开咱可以发现 存在加密情况,没办法进行修改,复制等操作 解决办法 打开网址:http://www.ilovepdf.com/zh-cn 选择PDF解...
2024年5月14日 11:47CVE-2019-10758: mongo-express Remote Code Execution
漏洞标题 CVE-2019-10758: mongo-express Remote Code Execution 漏洞描述 mongo-express before 0.54.0 is vulnerable to remote code execution via endpoints that uses the `toBSON` method...
2019年10月16日 05:00CVE-2019-1821: Cisco Prime Infrastructure and Cisco Evolved Programmable Network Manager – Remote Code Execution
漏洞标题 CVE-2019-1821: Cisco Prime Infrastructure and Cisco Evolved Programmable Network Manager - Remote Code Execution 漏洞描述 Cisco Prime Infrastructure (PI) and Cisco Evolved...
2019年4月18日 23:47
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

