
最新发布第763页

CVE-2015-1000005: WordPress Candidate Application Form <= 1.3 - Local File Inclusion
漏洞标题 CVE-2015-1000005: WordPress Candidate Application Form <= 1.3 - Local File Inclusion 漏洞描述 WordPress Candidate Application Form <= 1.3 is susceptible to arbitrary...
 2015年6月23日 04:18
CVE-2018-17153: Western Digital MyCloud NAS – Authentication Bypass
漏洞标题 CVE-2018-17153: Western Digital MyCloud NAS - Authentication Bypass 漏洞描述 It was discovered that the Western Digital My Cloud device before 2.30.196 is affected by an a...
2018年1月18日 20:27CVE-2019-2588: Oracle Business Intelligence – Path Traversal
漏洞标题 CVE-2019-2588: Oracle Business Intelligence - Path Traversal 漏洞描述 Oracle Business Intelligence versions 11.1.1.9.0, 12.2.1.3.0 and 12.2.1.4.0 are vulnerable to path tr...
2019年12月8日 11:41CVE-2024-24763: JumpServer < 3.10.0 - Open Redirect
漏洞标题 CVE-2024-24763: JumpServer < 3.10.0 - Open Redirect 漏洞描述 JumpServer is an open source bastion host and an operation and maintenance security audit system. Prior to ...
2024年11月11日 13:00Apache HTTPD 换行解析漏洞(CVE-2017-15715)
漏洞标题 Apache HTTPD 换行解析漏洞(CVE-2017-15715) 漏洞描述 Apache HTTPD 换行解析漏洞(CVE-2017-15715) PoC代码 暂无
2017年2月8日 07:24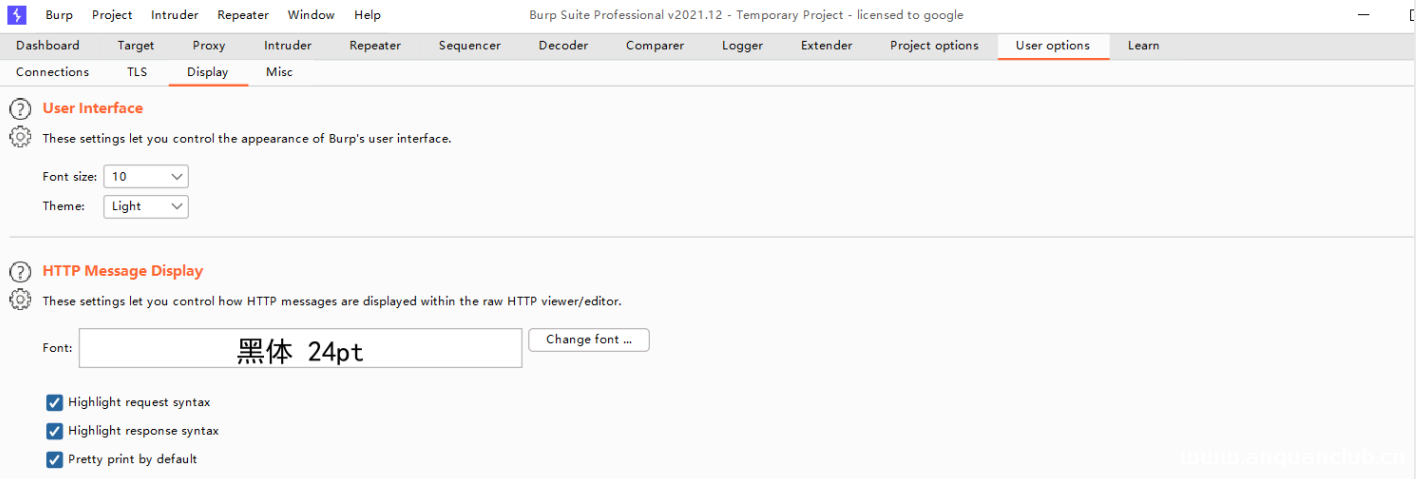
武装你的Burpsuite
武装我的Burpsuite 最近在我新的虚拟机上,安装了Burp 2021.12版本,顺便重新装一下一些插件,供我在挖掘SRC中可以更加方便,获取更多的信息。 解决光标错位 一般我拿到Burp必做的一件事就是把...
2022年3月10日 23:39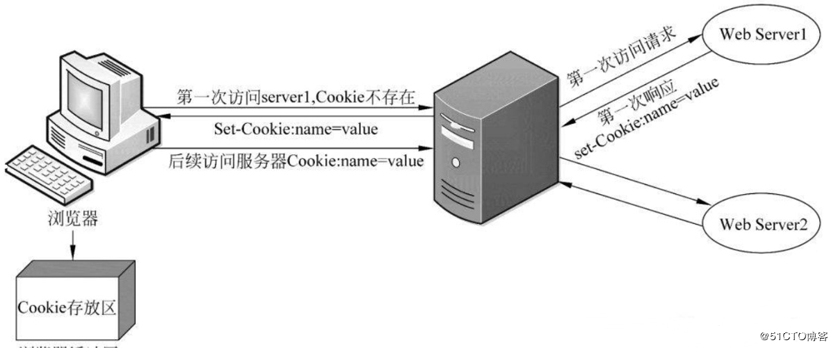
nginx cookie有效期讨论小结_nginx
这篇文章主要介绍了nginx cookie有效期讨论小结,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 每一次访问都会在...
2024年1月3日 20:34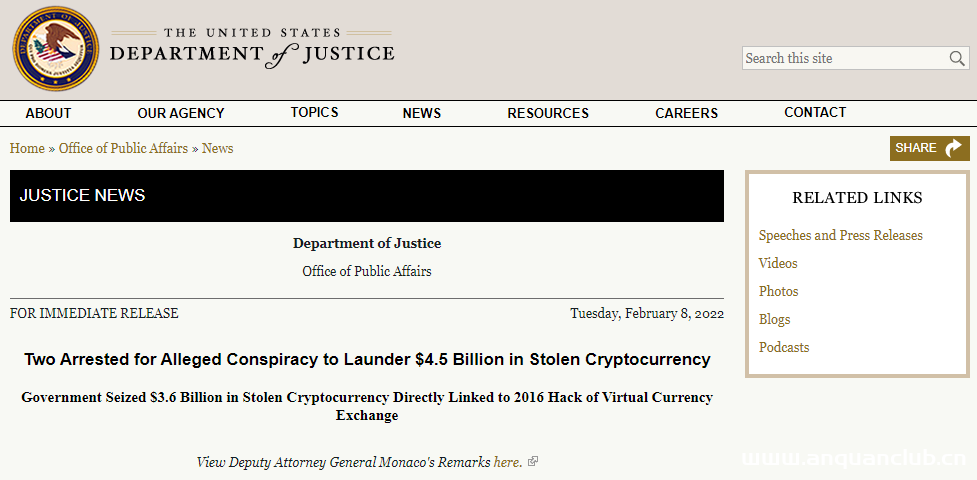
美国追回六年前黑客从Bitfinex窃取的现值36亿美元加密货币
2022年2月8日,美国司法部在一篇新闻稿中称,其以涉嫌共谋加密货币洗钱的罪名逮捕了一对夫妇,该案件涉及的加密货币价值约45亿美元,并且查明这些加密货币与六年前的一起黑客攻击案有关。总部设...
2022年3月10日 23:40
详解Linux中几个获取硬件详细信息的命令_Linux
这篇文章主要介绍了详解Linux中几个获取硬件详细信息的命令,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 在Linu...
2024年3月30日 21:04CVE-2022-38296: Cuppa CMS v1.0 – Arbitrary File Upload
漏洞标题 CVE-2022-38296: Cuppa CMS v1.0 - Arbitrary File Upload 漏洞描述 Cuppa CMS v1.0 was discovered to contain an arbitrary file upload vulnerability via the File Manager. PoC代...
2022年11月20日 16:54CVE-2023-2437: UserPro <= 5.1.1 - Authentication Bypass
漏洞标题 CVE-2023-2437: UserPro <= 5.1.1 - Authentication Bypass 漏洞描述 The UserPro plugin for WordPress through 5.1.1 allows authentication bypass via the userpro_fbconnect A...
2023年1月10日 23:37CVE-2019-9922: Joomla! Harmis Messenger 1.2.2 – Local File Inclusion
漏洞标题 CVE-2019-9922: Joomla! Harmis Messenger 1.2.2 - Local File Inclusion 漏洞描述 Joomla! Harmis Messenger 1.2.2 is vulnerable to local file inclusion which could give an atta...
2019年4月19日 05:42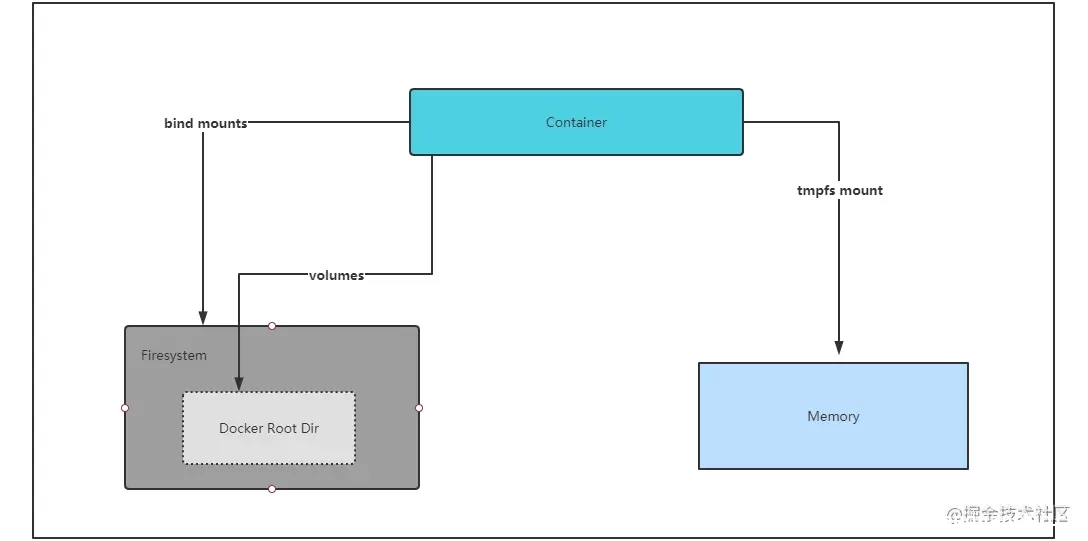
docker容器的几种存储详解_docker
本文主要介绍了docker容器的几种存储方式,主要介绍了3种,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录写在前面几种存储挂载方式1.bind mounts2.v...
2022年6月21日 21:38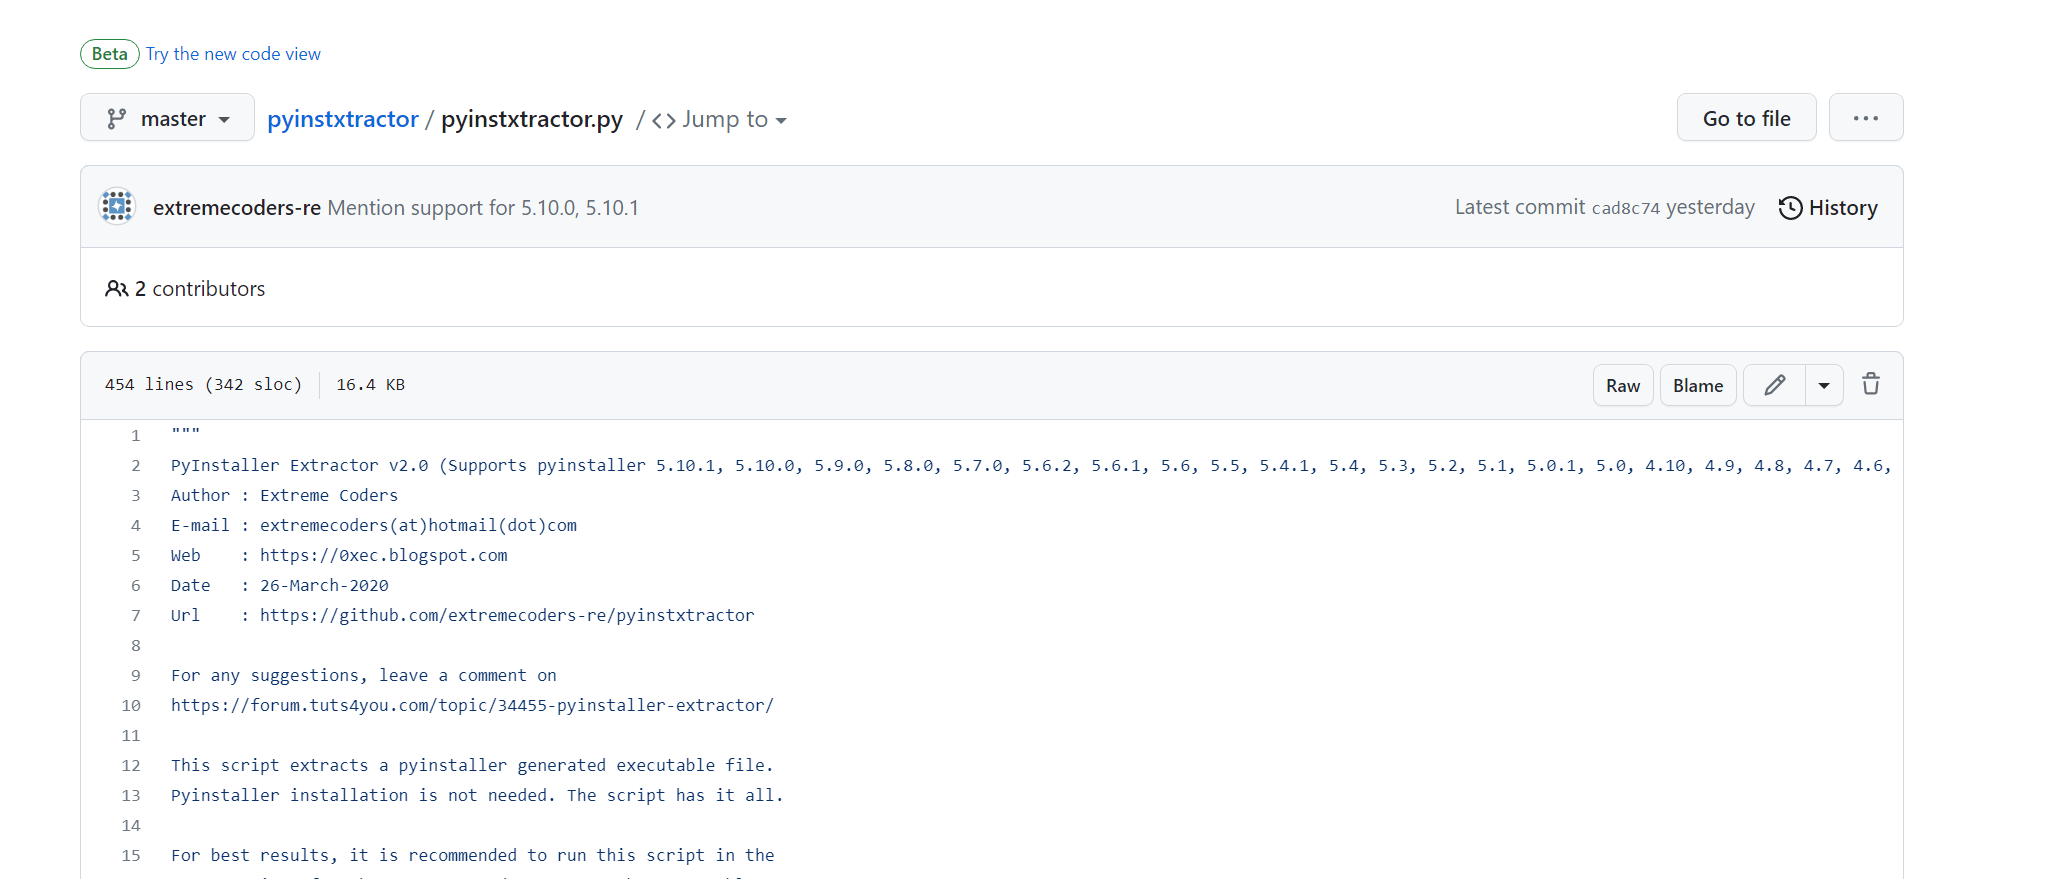
Python反编译pyinstaller打包的exe文件 (未加密篇)
前言 该篇文章只是用来作为自己的笔记小计,并没有很详细的书写各种过程,如果想要仔细学习的可以参考文末的教程 反编译工具 这里直接使用pyinstxtractor,项目地址:http://github.com/extreme...

 2023年5月8日 20:58
(CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞
漏洞标题 (CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞 漏洞描述 (CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞 PoC代码 暂无
2025年7月23日 10:56CVE-2019-8442: Atlassian Jira webroot leak
漏洞标题 CVE-2019-8442: Atlassian Jira webroot leak 漏洞描述 Atlassian Jira是澳大利亚Atlassian公司的一套缺陷跟踪管理系统。该系统主要用于对工作中各类问题、缺陷进行跟踪管理。 Atlassi...
2019年2月14日 15:20
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

