
最新发布第763页

CVE-2018-10735: Nagios XI commandline.php SQL Inject
漏洞标题 CVE-2018-10735: Nagios XI commandline.php SQL Inject 漏洞描述 Nagios XI commandline.php SQL Inject PoC代码
 2018年5月23日 11:13
CVE-2022-0899: Header Footer Code Manager < 1.1.24 - Cross-Site Scripting
漏洞标题 CVE-2022-0899: Header Footer Code Manager < 1.1.24 - Cross-Site Scripting 漏洞描述 The Header Footer Code Manager WordPress plugin before 1.1.24 does not escape generat...
2022年7月23日 01:06CVE-2021-42887: TOTOLINK EX1200T 4.1.2cu.5215 – Authentication Bypass
漏洞标题 CVE-2021-42887: TOTOLINK EX1200T 4.1.2cu.5215 - Authentication Bypass 漏洞描述 TOTOLINK EX1200T 4.1.2cu.5215 is susceptible to authentication bypass. An attacker can bypas...
2021年10月28日 21:13CVE-2017-8046: Spring Data Rest RCE
漏洞标题 CVE-2017-8046: Spring Data Rest RCE 漏洞描述 SpringDataREST是一个构建在SpringData之上,为了帮助开发者更加容易地开发REST风格的Web服务。在RESTAPI的Patch方法中(实现RFC6902)...
2017年5月26日 01:13CVE-2022-40022: Symmetricom SyncServer Unauthenticated – Remote Command Execution
漏洞标题 CVE-2022-40022: Symmetricom SyncServer Unauthenticated - Remote Command Execution 漏洞描述 Microchip Technology (Microsemi) SyncServer S650 was discovered to contain a com...
2022年9月11日 11:25
Docker+DockerCompose封装web应用的方法步骤_docker
这篇文章会介绍如何将后端、前端和网关通通使用 Docker 容器进行运行,并最终使用 DockerCompose 进行容器编排,感兴趣的可以了解一下 目录技术栈后端构建 api前端构建 web网关构建 gatewayNgin...
2022年6月15日 22:48bugbounty技巧聚合20210922
漏洞报告 Valve 【750刀】Steam 远程播放功能中的提权漏洞导致任意内核模式驱动程序安装 http://hackerone.com/reports/852091 【2500刀】Big Picture Web 浏览器泄露登录 cookie 并泄露敏感信...
2022年3月10日 23:34CVE-2023-26256: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion
漏洞标题 CVE-2023-26256: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion 漏洞描述 STAGIL Navigation for Jira Menu & Themes plugin before 2.0.52 i...
2023年1月27日 13:46CVE-2025-0674: Elber ESE DVB-S/S2 – Authentication Bypass
漏洞标题 CVE-2025-0674: Elber ESE DVB-S/S2 - Authentication Bypass 漏洞描述 Multiple Elber products are affected by an authentication bypass vulnerability which allows unauthorized...
2025年5月18日 11:32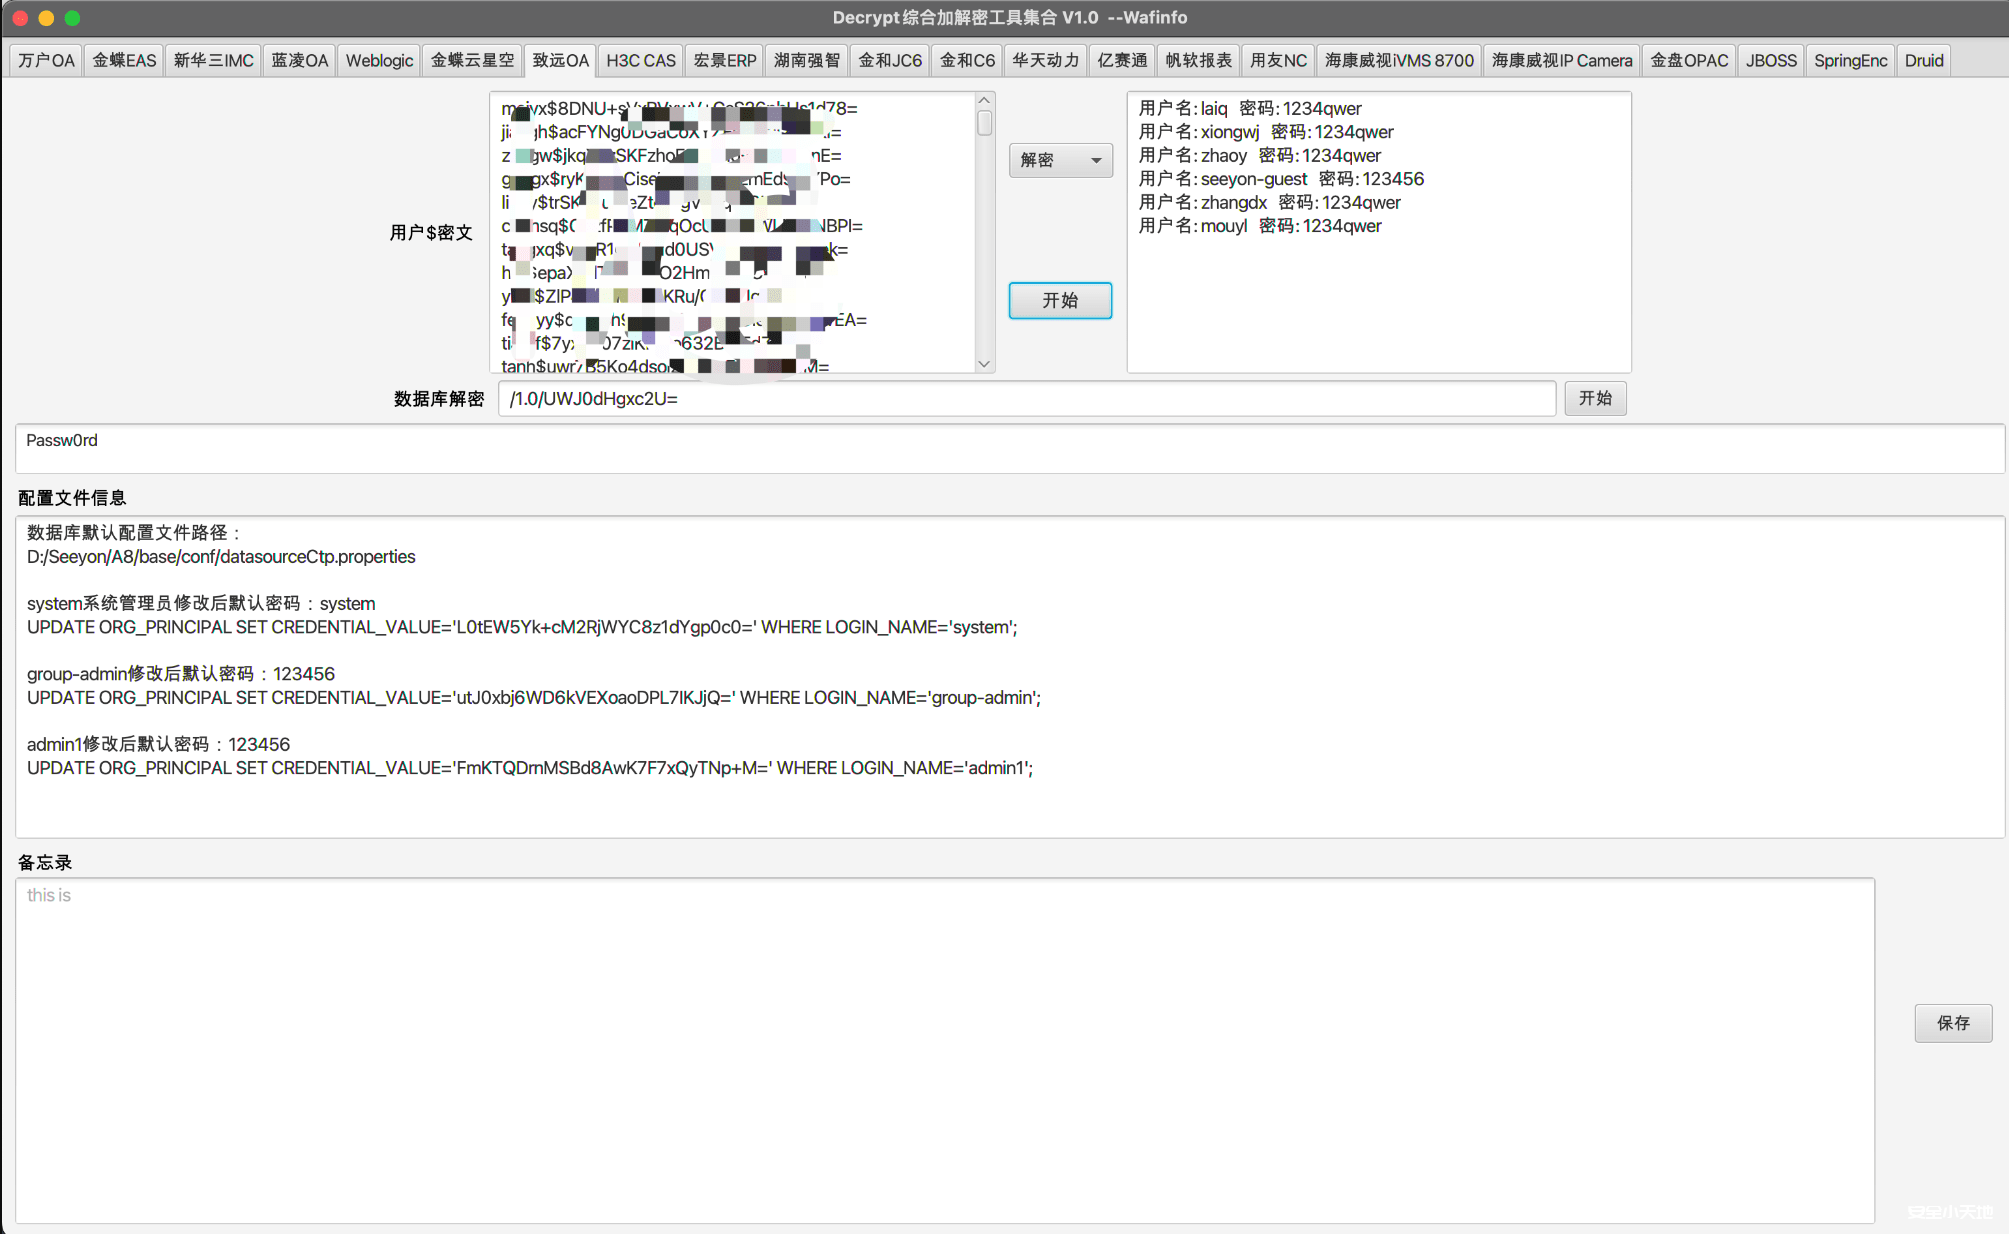
DecryptTools综合解密后渗透工具
项目介绍 因为在很多比赛如果算拿下靶标不仅需要获取服务器权限还需要登录网站后台这时候很多系统要么数据库连接字符串加密,要么登陆用户加密而这款工具就是为了解决问题。 加解密功能:该工具...

 2024年4月27日 23:18
CVE-2021-33766: Microsoft Exchange – Authentication Bypass
漏洞标题 CVE-2021-33766: Microsoft Exchange - Authentication Bypass 漏洞描述 Microsoft Exchange Server Information Disclosure Vulnerability. This vulnerability enables an attacker ...
2021年11月24日 16:25
威胁情报获取(GitHub)
有时开发稍不注意会将带有配置信息的源码传至GitHub,这时可以利用一些语法辅助我们找到敏感信息,github dorks: filename:.npmrc _auth filename:.dockercfg auth extension:pem private exte...
2022年3月10日 23:32CVE-2021-20124: Draytek VigorConnect 6.0-B3 – Local File Inclusion
漏洞标题 CVE-2021-20124: Draytek VigorConnect 6.0-B3 - Local File Inclusion 漏洞描述 Draytek VigorConnect 1.6.0-B3 is susceptible to local file inclusion in the file download funct...
2021年1月29日 20:28CVE-2022-40881: SolarView 6.00 – Remote Command Execution
漏洞标题 CVE-2022-40881: SolarView 6.00 - Remote Command Execution 漏洞描述 SolarView Compact 6.00 is vulnerable to a command injection via network_test.php. PoC代码
2022年9月7日 09:57CVE-2021-39141: XStream 1.4.18 – Remote Code Execution
漏洞标题 CVE-2021-39141: XStream 1.4.18 - Remote Code Execution 漏洞描述 XStream 1.4.18 is susceptible to remote code execution. An attacker can execute commands of the host by man...
2021年9月19日 17:15Adobe ColdFusion IPFilterUtils CVE-2023-38205 认证绕过漏洞
漏洞标题 Adobe ColdFusion IPFilterUtils CVE-2023-38205 认证绕过漏洞 漏洞描述 Adobe ColdFusion中存在不正当访问控制漏洞,可绕过认证功能。该漏洞是由于IPFilterUtils类对URL路径的验证不...
2023年6月30日 13:42
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

