
最新发布第766页
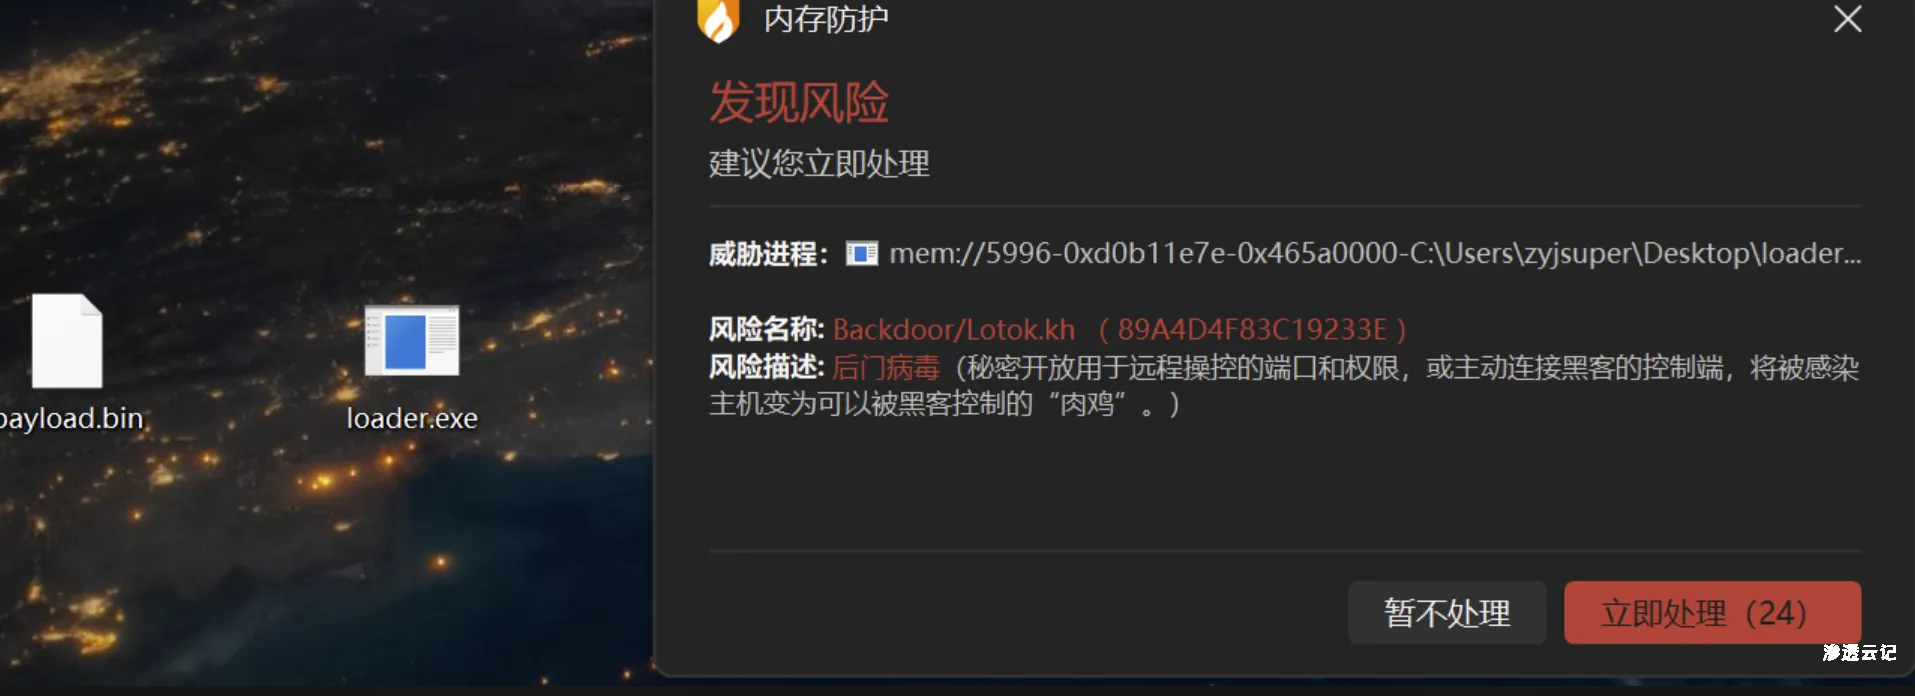
【工具更新】EasyShell v2.6 版本更新,1. 新增邮件钓鱼模块,支持stageless客户端一键添加邮件压缩包、2.修复shellcode内存告警情况等bug
更新说明 感谢各位师傅们的热心测试,发现了诸多bug,目前已经修复的有: 修复shellcode执行火绒内存告警的bug 优化屏幕截屏,设置为低中高三挡 优化文件管理展示 更新linux旧系统交互式shell执...

 2026年8月5日 23:23

Aspera Faspex CVE-2022-47986 远程代码执行漏洞
漏洞标题 Aspera Faspex CVE-2022-47986 远程代码执行漏洞 漏洞描述 Aspera Faspex CVE-2022-47986 远程 PoC代码 暂无
 2022年2月25日 13:38
CVE-2021-46073: Vehicle Service Management System 1.0 – Cross Site Scripting
漏洞标题 CVE-2021-46073: Vehicle Service Management System 1.0 - Cross Site Scripting 漏洞描述 Vehicle Service Management System 1.0 contains a cross-site scripting vulnerability v...
2021年11月7日 12:58CVE-2020-28429: geojson2kml – Command Injection
漏洞标题 CVE-2020-28429: geojson2kml - Command Injection 漏洞描述 Detects command injection vulnerability by checking if `hacked.txt` is created and contains the expected content. ...
2020年9月13日 17:42
Vulnhub 靶场 HACKSUDO: FOG
环境 Kali: 192.168.132.131 靶机:192.168.132.146 靶机地址:http://www.vulnhub.com/entry/hacksudo-fog,697/ 一、信息收集 nmap -sP 192.168.132.0/24 nmap -p- -sC -sV 192.168.132.146 g...
2022年3月30日 20:48CVE-2021-24212: WooCommerce Help Scout – Arbitrary File Upload
漏洞标题 CVE-2021-24212: WooCommerce Help Scout - Arbitrary File Upload 漏洞描述 WooCommerce Help Scout plugin before version 2.9.1 contains an unrestricted file upload vulnerabili...
2021年7月4日 07:18CVE-2022-28666: Custom Product Tabs for WooCommerce < 1.7.8 - Unauthenticated Toggle Content Setting Update
漏洞标题 CVE-2022-28666: Custom Product Tabs for WooCommerce < 1.7.8 - Unauthenticated Toggle Content Setting Update 漏洞描述 YIKES Inc. Custom Product Tabs for WooCommerce plug...
2022年6月17日 22:22CVE-2014-5187: Tom M8te (tom-m8te) Plugin 1.5.3 – Directory Traversal
漏洞标题 CVE-2014-5187: Tom M8te (tom-m8te) Plugin 1.5.3 - Directory Traversal 漏洞描述 Directory traversal vulnerability in the Tom M8te (tom-m8te) plugin 1.5.3 for WordPress allo...
2014年8月19日 09:23(CVE-2025-48827) vBulletin未认证API方法调用漏洞
漏洞标题 (CVE-2025-48827) vBulletin未认证API方法调用漏洞 漏洞描述 (CVE-2025-48827) vBulletin未认证API方法调用漏洞 PoC代码 暂无
2025年1月22日 17:36CVE-2020-24148: Import XML & RSS Feeds WordPress Plugin <= 2.0.1 Server-Side Request Forgery
漏洞标题 CVE-2020-24148: Import XML & RSS Feeds WordPress Plugin <= 2.0.1 Server-Side Request Forgery 漏洞描述 WordPress plugin Import XML and RSS Feeds (import-xml-feed) pl...
2020年5月1日 03:51CVE-2023-4169: Ruijie RG-EW1200G Router – Password Reset
漏洞标题 CVE-2023-4169: Ruijie RG-EW1200G Router - Password Reset 漏洞描述 A vulnerability was found in Ruijie RG-EW1200G 1.0(1)B1P5. It has been declared as critical. Affected by ...
2023年8月24日 05:18CVE-2021-26855: Microsoft Exchange Server Remote Code Execution
漏洞标题 CVE-2021-26855: Microsoft Exchange Server Remote Code Execution 漏洞描述 Microsoft Exchange Server Remote Code Execution Vulnerability PoC代码
2021年4月22日 23:51CVE-2010-0944: Joomla! Component com_jcollection – Directory Traversal
漏洞标题 CVE-2010-0944: Joomla! Component com_jcollection - Directory Traversal 漏洞描述 A directory traversal vulnerability in the JCollection (com_jcollection) component for Joom...
2010年4月20日 03:52Apache OFBiz CVE-2021-29200 不安全的反序列化漏洞
漏洞标题 Apache OFBiz CVE-2021-29200 不安全的反序列化漏洞 漏洞描述 Apache OFBiz存在不安全的反序列化漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
2021年4月9日 11:31CVE-2021-21745: ZTE MF971R – Referer authentication bypass
漏洞标题 CVE-2021-21745: ZTE MF971R - Referer authentication bypass 漏洞描述 ZTE MF971R product has a Referer authentication bypass vulnerability. Without CSRF verification, an att...
2021年3月22日 14:54CVE-2021-25104: WordPress Ocean Extra <1.9.5 - Cross-Site Scripting
漏洞标题 CVE-2021-25104: WordPress Ocean Extra <1.9.5 - Cross-Site Scripting 漏洞描述 WordPress Ocean Extra plugin before 1.9.5 contains a cross-site scripting vulnerability. Th...
2021年10月15日 21:36
2026年9月20日 11:45
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

