
最新发布第766页

CVE-2022-1442: WordPress Metform <=2.1.3 - Information Disclosure
漏洞标题 CVE-2022-1442: WordPress Metform <=2.1.3 - Information Disclosure 漏洞描述 WordPress Metform plugin through 2.1.3 is susceptible to information disclosure due to improp...
 2022年5月14日 18:35
CVE-2023-35078: Ivanti Endpoint Manager Mobile (EPMM) – Authentication Bypass
漏洞标题 CVE-2023-35078: Ivanti Endpoint Manager Mobile (EPMM) - Authentication Bypass 漏洞描述 Ivanti Endpoint Manager Mobile (EPMM), formerly MobileIron Core, through 11.10 allow...
2023年11月2日 01:14CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634)
漏洞标题 CirCarLifeScada停车场自动化管理系统log-信息泄漏(CVE-2018-12634) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年4月3日 00:45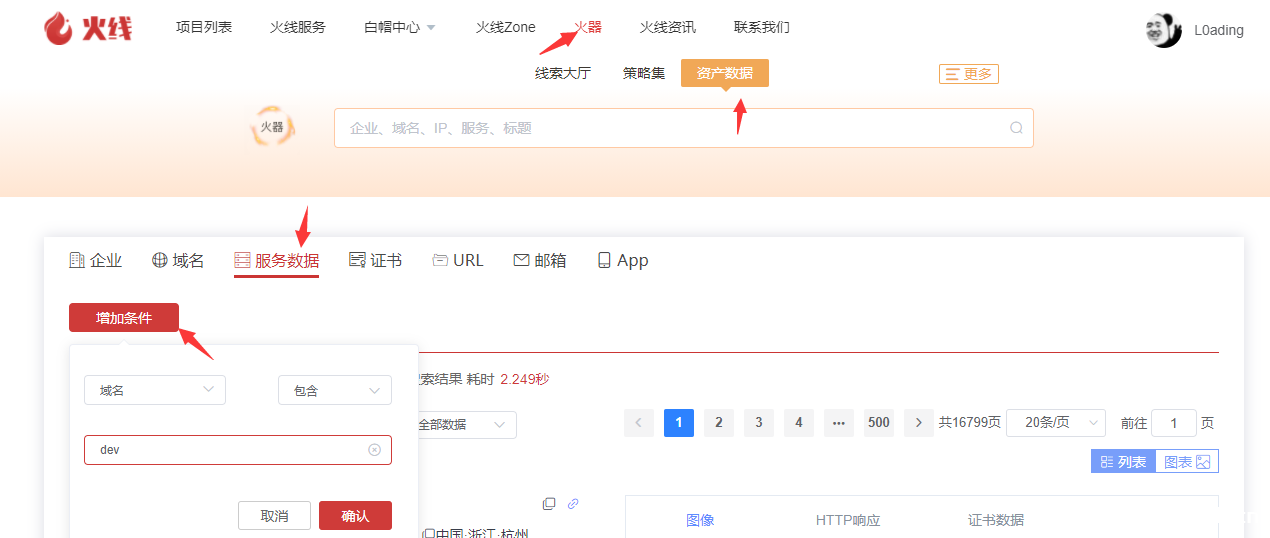
火线新手训练之如何使用火器快速查找脆弱资产
0x01 作为一个在安全小天地平台挖洞一年多的菜鸡,也是利用这段时间成功的从一个小菜鸡变成了一个大菜鸡。 0x02 在我个人看来挖src最重要的便是信息收集以及挖洞思路,挖洞思路的话可以去安全小...
2022年3月10日 23:37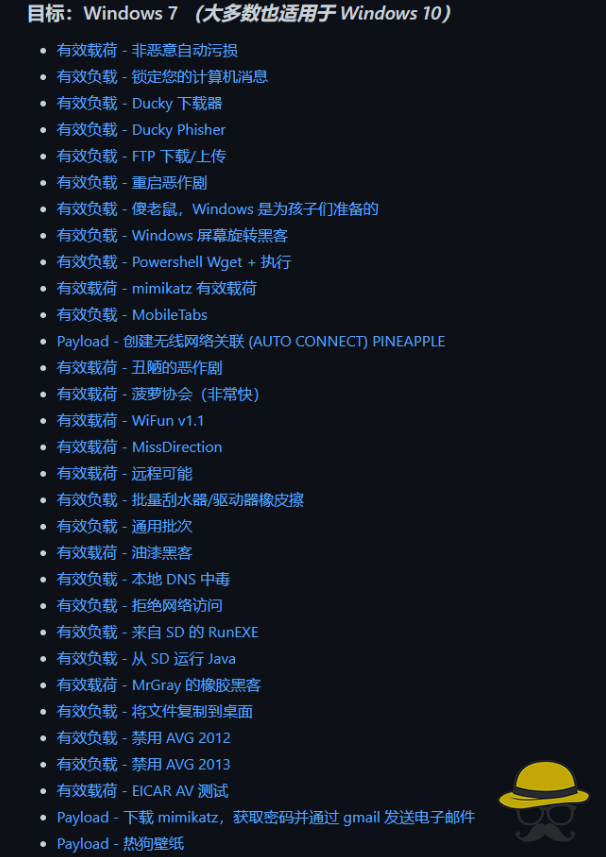
U盘也有黑科技?零基础带你玩转badusb
杂谈 你见过插入U盘就可以自动关闭windows防火墙的操作吗?你尝试过把自己的U盘伪装成鼠标或者键盘吗?为了整蛊热心网友,还可以插入U盘之后让他自动播放音乐或者视频,拔掉也没有用,是不是有...

 2022年2月21日 19:44
CVE-2020-28188: TerraMaster TOS – Unauthenticated Remote Command Execution
漏洞标题 CVE-2020-28188: TerraMaster TOS - Unauthenticated Remote Command Execution 漏洞描述 TerraMaster TOS <= 4.2.06 is susceptible to a remote code execution vulnerability wh...
2020年1月25日 18:28CVE-2021-31195: Microsoft Exchange Server – Cross-Site Scripting
漏洞标题 CVE-2021-31195: Microsoft Exchange Server - Cross-Site Scripting 漏洞描述 Microsoft Exchange Server, or OWA, is vulnerable to a cross-site scripting vulnerability in refur...
2021年6月13日 17:06CVE-2025-30567: WordPress WP01 – Path Traversal
漏洞标题 CVE-2025-30567: WordPress WP01 - Path Traversal 漏洞描述 Improper Limitation of a Pathname to a Restricted Directory ('Path Traversal') vulnerability in wp01ru W...
2025年2月1日 11:19CVE-2022-42096: Backdrop CMS version 1.23.0 – Cross Site Scripting (Stored)
漏洞标题 CVE-2022-42096: Backdrop CMS version 1.23.0 - Cross Site Scripting (Stored) 漏洞描述 Backdrop CMS version 1.23.0 was discovered to contain a stored cross-site scripting (X...
2022年11月28日 08:09CVE-2020-29390: Zeroshell 3.9.3 – Command Injection
漏洞标题 CVE-2020-29390: Zeroshell 3.9.3 - Command Injection 漏洞描述 Zeroshell 3.9.3 contains a command injection vulnerability in the /cgi-bin/kerbynet StartSessionSubmit paramet...
2020年3月15日 12:15
ServerSocket默认邦定IP实现过程详解_服务器其它
这篇文章主要介绍了ServerSocket默认邦定IP实现过程详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 开发中需要开启服务端的时候,本...
2023年4月6日 21:05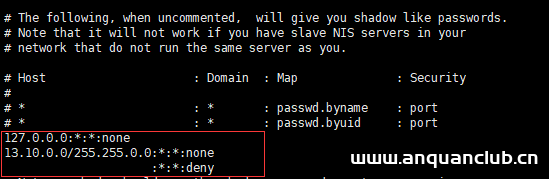
在Centos7中配置NIS的详细过程_Linux
目录原理网络环境准备安装前准备NIS服务器操作NIS客户端操作原理 NIS(Network Information Service) 在有多台linux服务器的环境中,且一台linux服务器的账号又有很多且可能会相同,所以会出现理...
2022年6月15日 08:45CVE-2023-5360: WordPress Royal Elementor Addons Plugin <= 1.3.78 - Arbitrary File Upload
漏洞标题 CVE-2023-5360: WordPress Royal Elementor Addons Plugin <= 1.3.78 - Arbitrary File Upload 漏洞描述 Arbitrary File Upload vulnerability in WordPress Royal Elementor Addon...
2023年3月22日 16:43CVE-2019-9082: ThinkPHP < 3.2.4 - Remote Code Execution
漏洞标题 CVE-2019-9082: ThinkPHP < 3.2.4 - Remote Code Execution 漏洞描述 ThinkPHP before 3.2.4, as used in Open Source BMS v1.1.1 and other products, allows Remote Command Exec...
2019年5月22日 22:23CVE-2017-18505: BestWebSoft’s Twitter < 2.55 - Cross-Site Scripting
漏洞标题 CVE-2017-18505: BestWebSoft's Twitter < 2.55 - Cross-Site Scripting 漏洞描述 The twitter-plugin plugin before 2.55 for WordPress has XSS. PoC代码
2017年3月6日 19:11CVE-2023-0942: WordPress Japanized for WooCommerce <2.5.5 - Cross-Site Scripting
漏洞标题 CVE-2023-0942: WordPress Japanized for WooCommerce <2.5.5 - Cross-Site Scripting 漏洞描述 WordPress Japanized for WooCommerce plugin before 2.5.5 is susceptible to cros...
2023年11月22日 08:39
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

