
最新发布第768页

CVE-2025-25034: SugarCRM – Unauthenticated Remote Code Execution via PHP Object Injection
漏洞标题 CVE-2025-25034: SugarCRM - Unauthenticated Remote Code Execution via PHP Object Injection 漏洞描述 A PHP object injection vulnerability exists in SugarCRM versions prior t...
 2025年2月17日 18:44
CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671)
漏洞标题 CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年3月12日 22:42CVE-2018-16761: Eventum <3.4.0 - Open Redirect
漏洞标题 CVE-2018-16761: Eventum <3.4.0 - Open Redirect 漏洞描述 Eventum before 3.4.0 contains an open redirect vulnerability. An attacker can redirect a user to a malicious sit...
2018年2月5日 22:45CVE-2022-31846: WAVLINK WN535 G3 – Information Disclosure
漏洞标题 CVE-2022-31846: WAVLINK WN535 G3 - Information Disclosure 漏洞描述 WAVLINK WN535 G3 M35G3R.V5030.180927 is susceptible to information disclosure in the live_mfg.shtml page...
2022年9月10日 01:30CVE-2024-8877: Riello Netman 204 – SQL Injection
漏洞标题 CVE-2024-8877: Riello Netman 204 - SQL Injection 漏洞描述 The three endpoints /cgi-bin/db_datalog_w.cgi, /cgi-bin/db_eventlog_w.cgi, and /cgi-bin/db_multimetr_w.cgi are vu...
2024年12月17日 14:34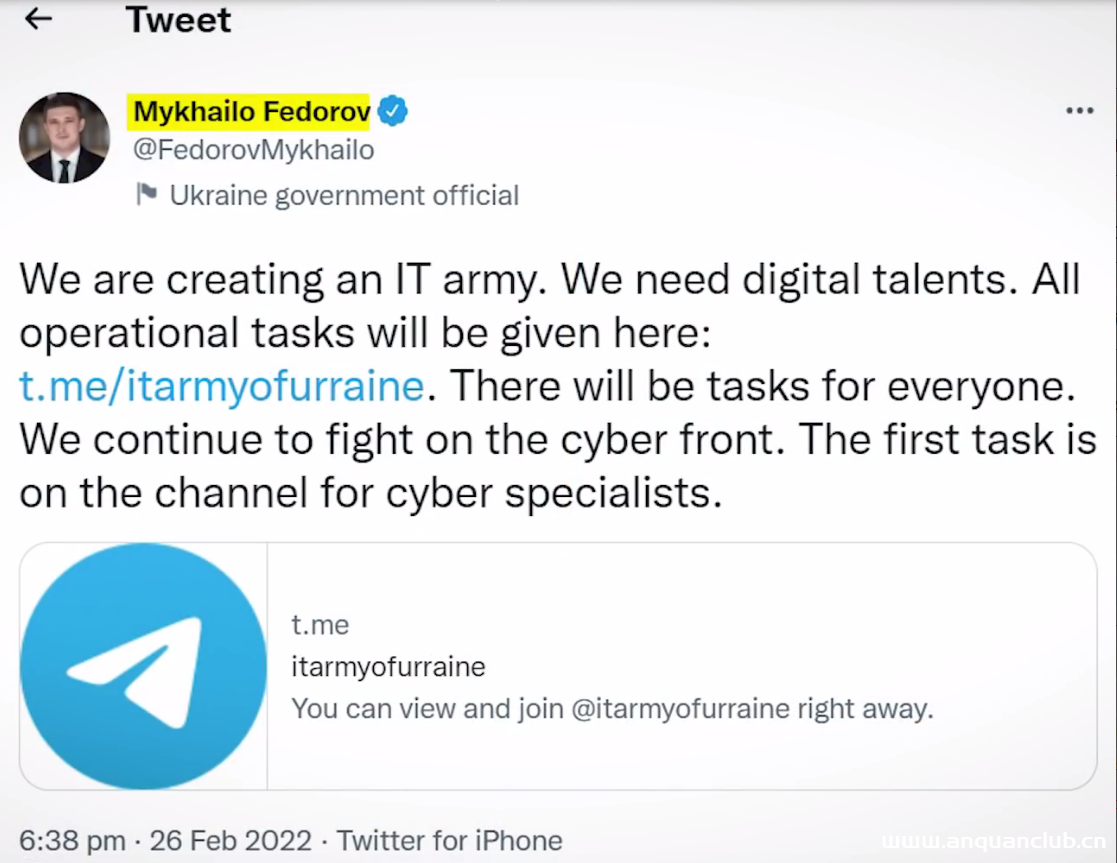
乌克兰网军使用的DDoS工具
相关阅读 图文讲解 在今天的网络安全技术新闻的探讨中,我们将主要讲解乌克兰的IT网军、他们使用的DDoS工具以及很多犯罪分子借助人们捐助制作虚假的DDoS工具盗取个人数据。 首先,我们这里先要...

 2023年1月13日 20:07
CVE-2022-26148: Grafana & Zabbix Integration – Credentials Disclosure
漏洞标题 CVE-2022-26148: Grafana & Zabbix Integration - Credentials Disclosure 漏洞描述 Grafana through 7.3.4, when integrated with Zabbix, contains a credential disclosure vul...
2022年3月13日 01:46CVE-2021-24891: WordPress Elementor Website Builder <3.1.4 - Cross-Site Scripting
漏洞标题 CVE-2021-24891: WordPress Elementor Website Builder <3.1.4 - Cross-Site Scripting 漏洞描述 WordPress Elementor Website Builder plugin before 3.1.4 contains a DOM cross-...
2021年9月25日 01:27CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670)
漏洞标题 CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circ...
2018年2月22日 21:47CVE-2024-3273: D-Link Network Attached Storage – Command Injection and Backdoor Account
漏洞标题 CVE-2024-3273: D-Link Network Attached Storage - Command Injection and Backdoor Account 漏洞描述 UNSUPPORTED WHEN ASSIGNED ** A vulnerability, which was classified as crit...
2024年1月12日 06:31CVE-2024-3032: WordPress Themify Builder < 7.5.8 - Open Redirect
漏洞标题 CVE-2024-3032: WordPress Themify Builder < 7.5.8 - Open Redirect 漏洞描述 The Themify Builder WordPress plugin before version 7.5.8 contains an open redirect vulnerabil...
2024年4月2日 14:39CVE-2022-1054: WordPress RSVP and Event Management <2.7.8 - Missing Authorization
漏洞标题 CVE-2022-1054: WordPress RSVP and Event Management <2.7.8 - Missing Authorization 漏洞描述 WordPress RSVP and Event Management plugin before 2.7.8 is susceptible to mis...
2022年7月6日 10:54
只剩两个月,俄罗斯数据存储将耗尽
随着西方云服务提供商陆续撤出俄罗斯,俄罗斯面临着一场严重的IT存储危机。据俄罗斯《生意人报》消息,公共部门的容量短缺可能会在两个月内发生,俄罗斯政府正在探索各种方法来解决IT存储问题,...
2022年3月18日 15:38CVE-2008-6668: nweb2fax <=0.2.7 - Local File Inclusion
漏洞标题 CVE-2008-6668: nweb2fax <=0.2.7 - Local File Inclusion 漏洞描述 nweb2fax 0.2.7 and earlier allow remote attackers to read arbitrary files via the id parameter submitted...
2008年2月17日 19:35CVE-2025-59474: Jenkins Sidepanel – Unauthorized Agent/Queue Exposure
漏洞标题 CVE-2025-59474: Jenkins Sidepanel - Unauthorized Agent/Queue Exposure 漏洞描述 Jenkins 2.527 and earlier, LTS 2.516.2 and earlier does not perform a permission check in th...
2025年3月30日 11:04CVE-2021-42551: NetBiblio WebOPAC – Cross-Site Scripting
漏洞标题 CVE-2021-42551: NetBiblio WebOPAC - Cross-Site Scripting 漏洞描述 NetBiblio WebOPAC before 4.0.0.320 is affected by a reflected cross-site scripting vulnerability in its W...
2021年7月10日 04:41
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

