
最新发布第770页

CVE-2023-39700: IceWarp Mail Server v10.4.5 – Cross-Site Scripting
漏洞标题 CVE-2023-39700: IceWarp Mail Server v10.4.5 - Cross-Site Scripting 漏洞描述 IceWarp Mail Server v10.4.5 was discovered to contain a reflected cross-site scripting (XSS) vu...
 2023年12月22日 01:04
CVE-2022-2756: Kavita <0.5.4.1 - Server-Side Request Forgery
漏洞标题 CVE-2022-2756: Kavita <0.5.4.1 - Server-Side Request Forgery 漏洞描述 Kavita before 0.5.4.1 is susceptible to server-side request forgery in GitHub repository kareadita...
2022年1月10日 22:08CVE-2020-35985: Rukovoditel <= 2.7.2 - Cross Site Scripting
漏洞标题 CVE-2020-35985: Rukovoditel <= 2.7.2 - Cross Site Scripting 漏洞描述 A stored cross site scripting (XSS) vulnerability in the 'Global Lists" feature of Rukovo...
2020年8月27日 00:16CVE-2021-29625: Adminer <=4.8.0 - Cross-Site Scripting
漏洞标题 CVE-2021-29625: Adminer <=4.8.0 - Cross-Site Scripting 漏洞描述 Adminer 4.6.1 to 4.8.0 contains a cross-site scripting vulnerability which affects users of MySQL, Maria...
2021年9月19日 07:25
研究人员在Google Play商店发现新的银行木马
移动威胁检测与预防公司ThreatFabric新近发现了一种新的Android银行木马Xenomorph,该木马通过官方Google Play商店分发,目前安装量已超过50000次。该银行木马针对56家欧洲银行,目的是从其客户...
2022年3月10日 23:40CVE-2022-32429: MSNSwitch Firmware MNT.2408 – Authentication Bypass
漏洞标题 CVE-2022-32429: MSNSwitch Firmware MNT.2408 - Authentication Bypass 漏洞描述 MSNSwitch Firmware MNT.2408 is susceptible to authentication bypass in the component http://MY...
2022年7月31日 09:27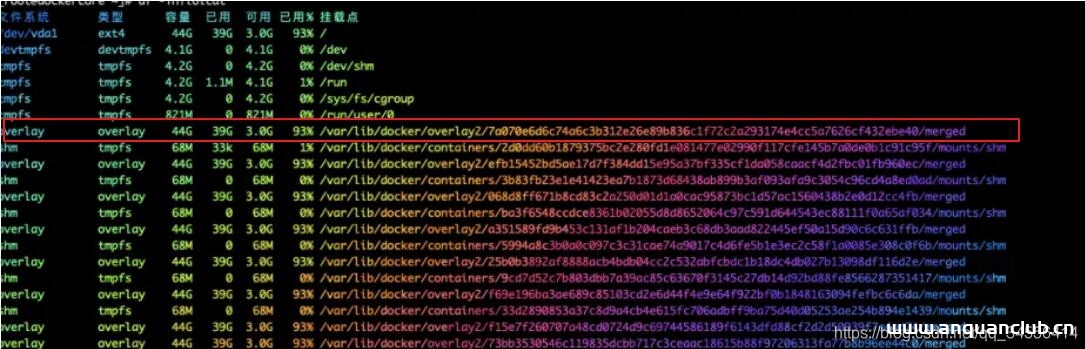
Docker 清理环境操作_docker
这篇文章主要介绍了Docker 清理环境操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 开始清理,需要慎重! 列出无用的卷 docker volume ls -qf dangling=true 清理无用...
2023年2月7日 21:33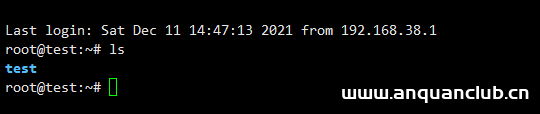
Ubuntu编译内核模块,内容体现系统日志中_Linux
目录1.Linux登陆界面2.编写代码3.编写Makefile文件4.编译:5.插入模块6.查看日志输出1.Linux登陆界面 1.检查当前文件目录: 通过Xshell连接Linux系统后 输入命令:ls 2. 新建code/kernel文件夹 2....
2022年6月15日 08:45CVE-2023-30019: Imgproxy <= 3.14.0 - Server-side request forgery (SSRF)
漏洞标题 CVE-2023-30019: Imgproxy <= 3.14.0 - Server-side request forgery (SSRF) 漏洞描述 imgproxy <=3.14.0 is vulnerable to Server-Side Request Forgery (SSRF) due to a lack ...
2023年4月11日 13:40CVE-2020-29395: WordPress EventON Calendar 3.0.5 – Cross-Site Scripting
漏洞标题 CVE-2020-29395: Wordpress EventON Calendar 3.0.5 - Cross-Site Scripting 漏洞描述 Wordpress EventON Calendar 3.0.5 is vulnerable to cross-site scripting because it allows a...
2020年9月21日 02:51CVE-2022-32770: WWBN AVideo 11.6 – Cross-Site Scripting
漏洞标题 CVE-2022-32770: WWBN AVideo 11.6 - Cross-Site Scripting 漏洞描述 WWBN AVideo 11.6 contains a cross-site scripting vulnerability in the footer alerts functionality via the ...
2022年10月31日 16:26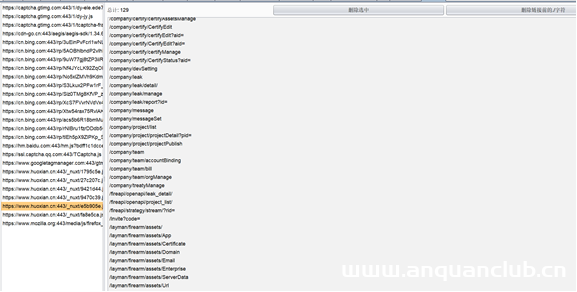
记一次JS未授权访问漏洞
前言 上周六参加了最近一期的听火沙龙,各位师傅分享了很多有意思的挖洞姿势和议题,根据会后梳理和完善,现以分享交流未授权的一些拙见,各位大师父们如果有更好的意见建议,欢迎评论交流。 正...
2022年3月10日 23:37CVE-2017-12637: SAP NetWeaver Application Server Java 7.5 – Local File Inclusion
漏洞标题 CVE-2017-12637: SAP NetWeaver Application Server Java 7.5 - Local File Inclusion 漏洞描述 SAP NetWeaver Application Server Java 7.5 is susceptible to local file inclusion ...
2017年4月3日 07:28CVE-2020-28185: TerraMaster TOS < 4.2.06 - User Enumeration
漏洞标题 CVE-2020-28185: TerraMaster TOS < 4.2.06 - User Enumeration 漏洞描述 User Enumeration vulnerability in TerraMaster TOS <= 4.2.06 allows remote unauthenticated attack...
2020年5月22日 08:48CVE-2023-34048: VMware vCenter Server – Out-of-Bounds Write
漏洞标题 CVE-2023-34048: VMware vCenter Server - Out-of-Bounds Write 漏洞描述 vCenter Server contains an out-of-bounds write caused by a vulnerability in the DCERPC protocol implem...
2023年1月6日 02:16CVE-2023-28121: WooCommerce Payments – Unauthorized Admin Access
漏洞标题 CVE-2023-28121: WooCommerce Payments - Unauthorized Admin Access 漏洞描述 An issue in WooCommerce Payments plugin for WordPress (versions 5.6.1 and lower) allows an unauth...
2023年11月29日 11:15
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

