
最新发布第771页

CVE-2023-33405: BlogEngine CMS – Open Redirect
漏洞标题 CVE-2023-33405: BlogEngine CMS - Open Redirect 漏洞描述 Blogengine.net 3.3.8.0 and earlier is vulnerable to Open Redirect PoC代码
 2023年1月16日 10:23
溯源小技巧之蜜罐抓取的脱敏手机号的还原思路
前言 分享一期关于自己以前某次攻防演练期间,作为防守方通过蜜罐捕获,对攻击队进行真实溯源的小思路 因为某些原因,这里的省略一些图片,还请大家见谅 蜜罐捕获 首先在演练开始前,咱们已经针...

 2024年4月28日 17:35
CVE-2021-30461: VoipMonitor <24.61 - Remote Code Execution
漏洞标题 CVE-2021-30461: VoipMonitor <24.61 - Remote Code Execution 漏洞描述 VoipMonitor prior to 24.61 is susceptible to remote code execution vulnerabilities because of its us...
2021年10月28日 19:13
简单搭建VMware ESXi6.7(图文步骤)_VMware
这篇文章主要介绍了简单搭建VMware ESXi6.7,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一、VMware vSphere简...
2023年12月25日 21:24CVE-2016-1000128: WordPress anti-plagiarism <=3.60 - Cross-Site Scripting
漏洞标题 CVE-2016-1000128: WordPress anti-plagiarism <=3.60 - Cross-Site Scripting 漏洞描述 WordPress anti-plagiarism 3.6.0 and prior are vulnerable to reflected cross-site scri...
2016年4月27日 03:56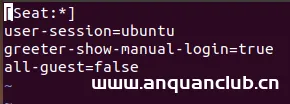
ubuntu18.04获取root权限并用root用户登录的实现_Linux
这篇文章主要介绍了ubuntu18.04获取root权限并用root用户登录的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习...
2026年4月12日 11:45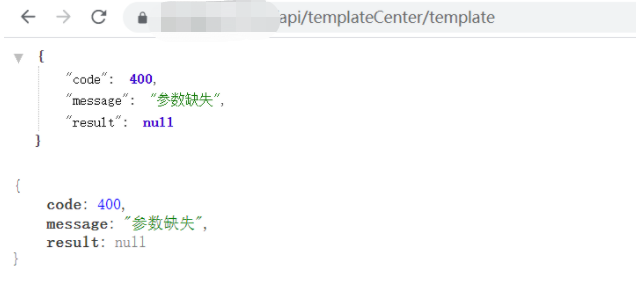
关于某SRC API接口测试的一个小案例
现在好多应用都通过API接口对外提供服务 如果鉴权做的不好的话,很容易出现未授权访问漏洞 通过BurpJSLinkFinder或findsomething很容易获取到接口信息 下面以某SRC API接口测试的一个小案例进行...
2022年3月10日 23:33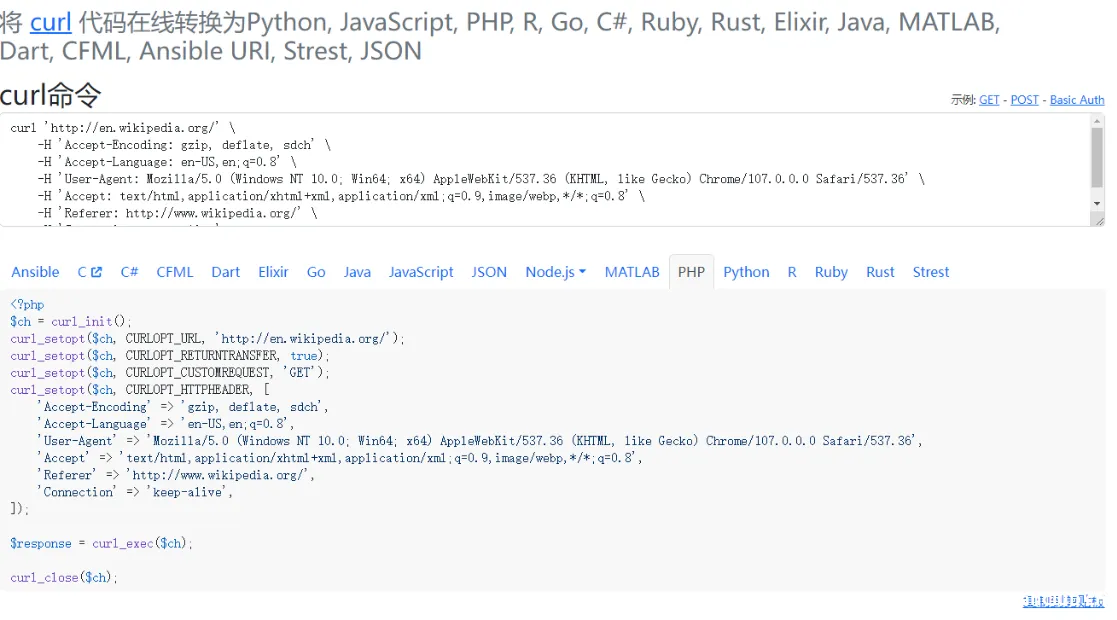
Curl命令在线转换代码工具 | 如何使用工具快速制作脚本
杂谈 最近很多网友表示比较懒,但是curl命令却很香,浏览器里就可以自动获取,然后,有没有什么方式能快速转换成其他格式的代码呢?接下来我们将使用猪猪的新工具Curl命令在线转换工具 在线工具...
2023年1月13日 19:04CVE-2023-34039: VMWare Aria Operations – Remote Code Execution
漏洞标题 CVE-2023-34039: VMWare Aria Operations - Remote Code Execution 漏洞描述 VMWare Aria Operations for Networks (vRealize Network Insight) Static SSH key RCE (CVE-2023-34039) ...
2023年6月19日 22:55Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138)
漏洞标题 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) 漏洞描述 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) PoC代码 暂无
2022年7月23日 06:09CVE-2022-43939: Hitachi Pentaho Business Analytics Server – Bypass Authorization
漏洞标题 CVE-2022-43939: Hitachi Pentaho Business Analytics Server - Bypass Authorization 漏洞描述 Hitachi Vantara Pentaho Business Analytics Server versions before 9.4.0.1 and 9.3...
2022年2月10日 08:29CVE-2023-7028: GitLab – Account Takeover via Password Reset
漏洞标题 CVE-2023-7028: GitLab - Account Takeover via Password Reset 漏洞描述 An issue has been discovered in GitLab CE/EE affecting all versions from 16.1 prior to 16.1.6, 16.2 pr...
2023年8月6日 15:15(CVE-2024-22120) Zabbix服务器 命令注入漏洞
漏洞标题 (CVE-2024-22120) Zabbix服务器 命令注入漏洞 漏洞描述 (CVE-2024-22120) Zabbix服务器 命令注入漏洞 PoC代码 暂无
2024年6月17日 13:30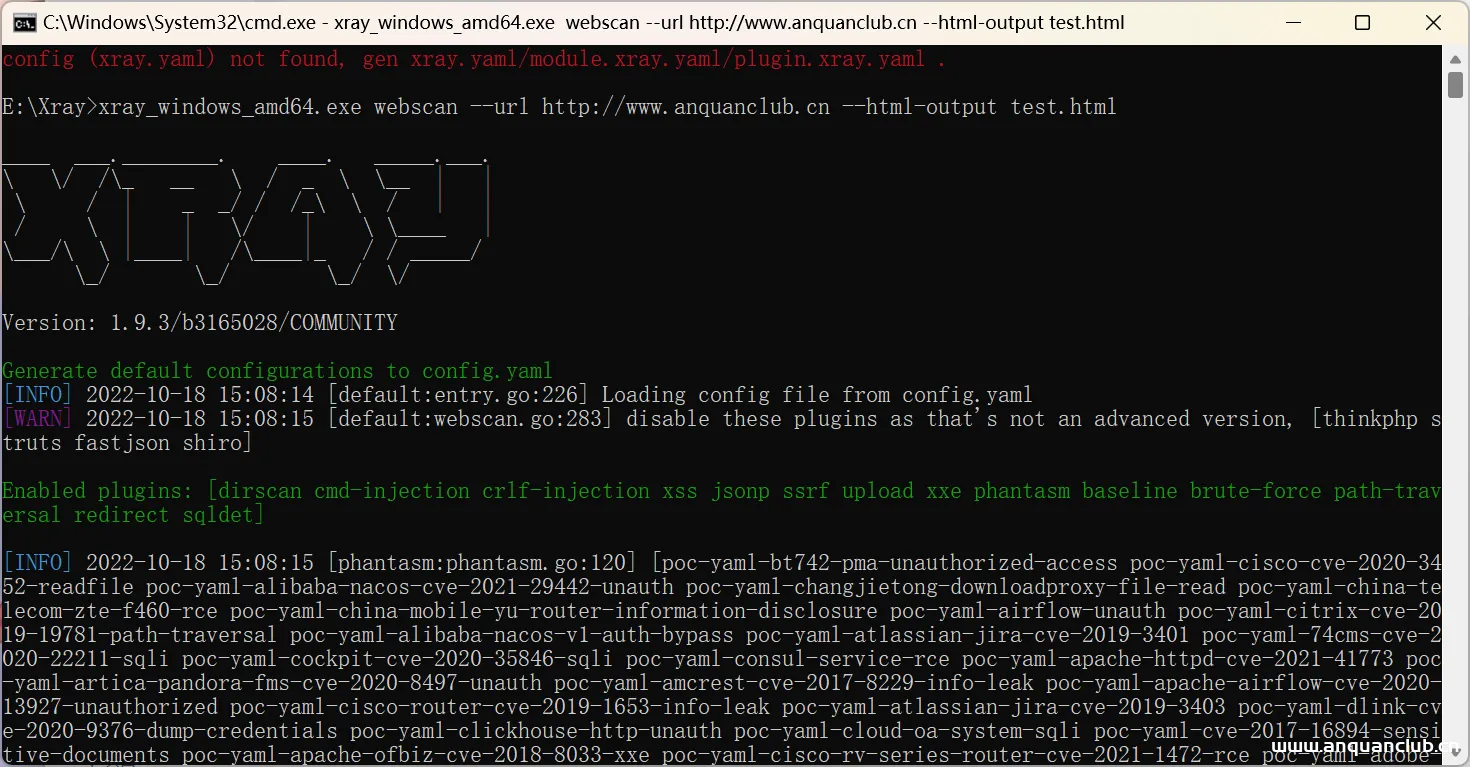
Chaitin/xray1.9.3最新社区高级版 包含722POC 附license
相关推荐 功能介绍 1.9.3版本比1.9.1版本增加了172个新的POC,总POC数量达到了722个 社区高级版比社区版增加 子域名扫描功能 部分专项漏洞检测 更新日志 做了一些优化 优化扫描效率 增强子域名...
2023年1月13日 19:40CVE-2019-9618: WordPress GraceMedia Media Player 1.0 – Local File Inclusion
漏洞标题 CVE-2019-9618: WordPress GraceMedia Media Player 1.0 - Local File Inclusion 漏洞描述 WordPress GraceMedia Media Player plugin 1.0 is susceptible to local file inclusion vi...
2019年12月21日 13:42CVE-2019-12581: Zyxel ZyWal/USG/UAG Devices – Cross-Site Scripting
漏洞标题 CVE-2019-12581: Zyxel ZyWal/USG/UAG Devices - Cross-Site Scripting 漏洞描述 Zyxel ZyWall, USG, and UAG devices allow remote attackers to inject arbitrary web script or HTM...
2019年1月8日 23:32
2026年10月16日 11:45
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

