
最新发布第774页

CVE-2023-4415: Ruijie RG-EW1200G Router Background – Login Bypass
漏洞标题 CVE-2023-4415: Ruijie RG-EW1200G Router Background - Login Bypass 漏洞描述 A vulnerability was found in Ruijie RG-EW1200G 07161417 r483. It has been rated as critical. Aff...
 2023年6月6日 04:22
CVE-2018-10562: Dasan GPON Devices – Remote Code Execution
漏洞标题 CVE-2018-10562: Dasan GPON Devices - Remote Code Execution 漏洞描述 Dasan GPON home routers are susceptible to command injection which can occur via the dest_host paramete...
2018年9月18日 19:35CVE-2022-32770: WWBN AVideo 11.6 – Cross-Site Scripting
漏洞标题 CVE-2022-32770: WWBN AVideo 11.6 - Cross-Site Scripting 漏洞描述 WWBN AVideo 11.6 contains a cross-site scripting vulnerability in the footer alerts functionality via the ...
2022年8月14日 04:46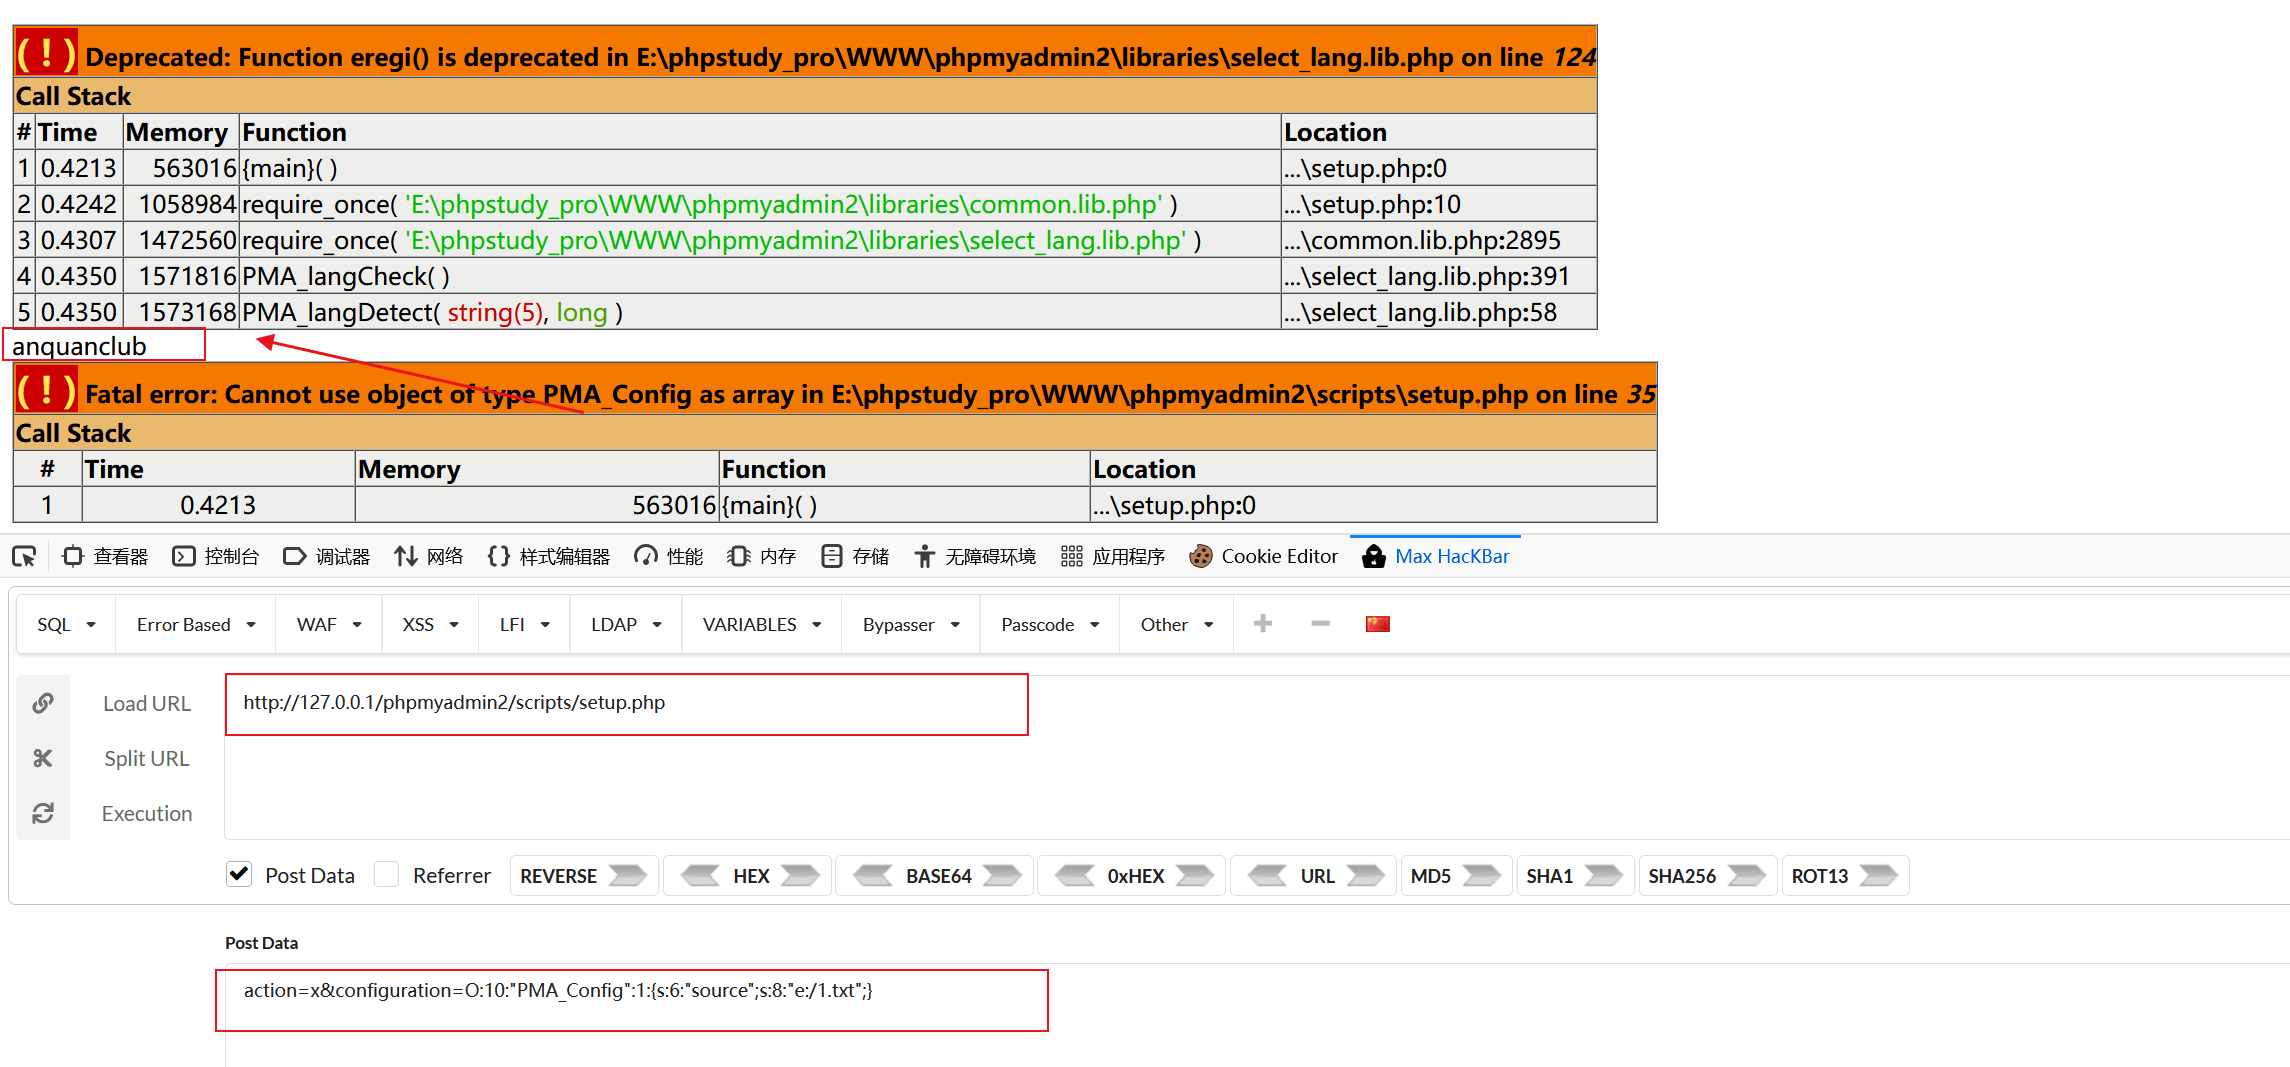
【代码审计】phpmyadmin2反序列化导致的远程命令执行
相关阅读 反序列使用到的相关魔术方法 自动审计或搜索关键字找到文件及代码段 __wakeup() //使用unserialize时触发 __sleep() //使用serialize时触发 __destruct() //对象被销毁时触发 __call()...

 2023年6月7日 15:24
CVE-2024-6587: LiteLLM – Server-Side Request Forgery
漏洞标题 CVE-2024-6587: LiteLLM - Server-Side Request Forgery 漏洞描述 LiteLLM vulnerable to Server-Side Request Forgery (SSRF) vulnerability Exposes OpenAI API Keys. PoC代码
2024年2月16日 19:48CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE
漏洞标题 CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE 漏洞描述 Sitecore XP 7.5 to Sitecore XP 8.2 Update 7 is vulnerable to an insecure deserialization attack where re...
2021年9月15日 17:18CVE-2021-40542: Opensis-Classic 8.0 – Cross-Site Scripting
漏洞标题 CVE-2021-40542: Opensis-Classic 8.0 - Cross-Site Scripting 漏洞描述 Opensis-Classic Version 8.0 is affected by cross-site scripting. An unauthenticated user can inject and...
2021年8月13日 18:32CVE-2022-42118: Liferay Portal – Cross-site Scripting
漏洞标题 CVE-2022-42118: Liferay Portal - Cross-site Scripting 漏洞描述 A Cross-site scripting (XSS) vulnerability in the Portal Search module in Liferay Portal 7.1.0 through 7.4.2...
2022年8月16日 02:28CVE-2021-24681: Duplicate Page WordPress – Stored Cross-Site Scripting
漏洞标题 CVE-2021-24681: Duplicate Page WordPress - Stored Cross-Site Scripting 漏洞描述 Duplicate Page WordPress plugin <= 4.4.2 contains a stored cross-site scripting caused b...
2021年11月3日 19:20CVE-2012-4768: WordPress Plugin Download Monitor < 3.3.5.9 - Cross-Site Scripting
漏洞标题 CVE-2012-4768: WordPress Plugin Download Monitor < 3.3.5.9 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in the Download Monitor plugin before 3....
2012年12月17日 17:27CVE-2012-4889: ManageEngine Firewall Analyzer 7.2 – Cross-Site Scripting
漏洞标题 CVE-2012-4889: ManageEngine Firewall Analyzer 7.2 - Cross-Site Scripting 漏洞描述 Multiple cross-site scripting vulnerabilities in ManageEngine Firewall Analyzer 7.2 allow...
2012年8月25日 00:13CVE-2022-22947: Spring Cloud Gateway Code Injection
漏洞标题 CVE-2022-22947: Spring Cloud Gateway Code Injection 漏洞描述 Applications using Spring Cloud Gateway prior to 3.1.1+ and 3.0.7+ are vulnerable to a code injection attack w...
2022年2月17日 06:37CVE-2023-1177: MLflow get-artifact 任意文件读取漏洞
漏洞标题 CVE-2023-1177: MLflow get-artifact 任意文件读取漏洞 漏洞描述 使用 MLflow 模型注册表托管 MLflow 开源项目的用户 mlflow server或者 mlflow ui使用早于 MLflow 2.2.1 的 MLflow 版...
2023年8月2日 05:02CVE-2010-1217: Joomla! Component & Plugin JE Tooltip 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1217: Joomla! Component & Plugin JE Tooltip 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the JE Form Creator (com_jeformcr) comp...
2010年11月3日 22:09CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access
漏洞标题 CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access 漏洞描述 WordPress Welcart e-Commerce plugin before 2.8.5 is susceptible to arbitrary file ac...
2022年1月2日 17:54CVE-2018-17431: Comodo Unified Threat Management Web Console – Remote Code Execution
漏洞标题 CVE-2018-17431: Comodo Unified Threat Management Web Console - Remote Code Execution 漏洞描述 Comodo Firewall & Central Manager (UTM) All Release before 2.7.0 & 1....
2018年8月2日 02:51
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

