
最新发布第774页

CVE-2019-9193: PostgreSQL 9.3-12.3 Authenticated Remote Code Execution
漏洞标题 CVE-2019-9193: PostgreSQL 9.3-12.3 Authenticated Remote Code Execution 漏洞描述 In PostgreSQL 9.3 through 11.2, the "COPY TO/FROM PROGRAM" function allows superu...
 2019年8月17日 16:08
CVE-2020-24881: OsTicket < 1.14.3 - Server Side Request Forgery
漏洞标题 CVE-2020-24881: OsTicket < 1.14.3 - Server Side Request Forgery 漏洞描述 SSRF vulnerability exists in osTicket before 1.14.3, allowing an attacker to add malicious file...
2020年1月19日 07:59CVE-2024-3032: WordPress Themify Builder < 7.5.8 - Open Redirect
漏洞标题 CVE-2024-3032: WordPress Themify Builder < 7.5.8 - Open Redirect 漏洞描述 The Themify Builder WordPress plugin before version 7.5.8 contains an open redirect vulnerabil...
2024年6月21日 16:47CVE-2011-5107: Alert Before Your Post <= 0.1.1 - Cross-Site Scripting
漏洞标题 CVE-2011-5107: Alert Before Your Post <= 0.1.1 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in post_alert.php in Alert Before Your Post plugin, ...
2011年8月3日 22:25CVE-2024-50623: Cleo Synchronization 任意文件读取
漏洞标题 CVE-2024-50623: Cleo Synchronization 任意文件读取 漏洞描述 Cleo Synchronization 存在任意文件读取漏洞,攻击者可通过构造恶意请求获取服务器上的任意文件内容。 fofa: server=&qu...
2024年10月9日 20:00Apache Airflow admin 未授权访问漏洞 (CVE-2020-17526)
漏洞标题 Apache Airflow admin 未授权访问漏洞 (CVE-2020-17526) 漏洞描述 攻击者可以创建与目标相同版本的本地安装,以管理员身份登录并将会话cookie重播到目标以在远程计算机上以管理员身...
2020年8月6日 10:01CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution
漏洞标题 CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution 漏洞描述 An issue was discovered in Snap Creek Duplicator before 1.2.42. By accessing le...
2018年11月15日 23:48CVE-2018-10562: Dasan GPON Devices – Remote Code Execution
漏洞标题 CVE-2018-10562: Dasan GPON Devices - Remote Code Execution 漏洞描述 Dasan GPON home routers are susceptible to command injection which can occur via the dest_host paramete...
2018年9月18日 19:35Apache RocketMQ CVE-2023-37582 远程代码执行漏洞
漏洞标题 Apache RocketMQ CVE-2023-37582 远程代码执行漏洞 漏洞描述 Apache RocketMQ CVE-2023-37582 远程 PoC代码 暂无
2023年6月7日 07:05CVE-2022-43140: kkFileView 4.1.0 – Server-Side Request Forgery
漏洞标题 CVE-2022-43140: kkFileView 4.1.0 - Server-Side Request Forgery 漏洞描述 kkFileView 4.1.0 is susceptible to server-side request forgery via the component cn.keking.web.cont...
2022年9月15日 11:40CVE-2021-34473: Exchange Server – Remote Code Execution
漏洞标题 CVE-2021-34473: Exchange Server - Remote Code Execution 漏洞描述 Microsoft Exchange Server is vulnerable to a remote code execution vulnerability. This CVE ID is unique fr...
2021年10月7日 05:20CVE-2022-0783: Multiple Shipping Address Woocommerce < 2.0 - SQL Injection
漏洞标题 CVE-2022-0783: Multiple Shipping Address Woocommerce < 2.0 - SQL Injection 漏洞描述 The Multiple Shipping Address Woocommerce plugin before 2.0 does not properly saniti...
2022年6月4日 14:25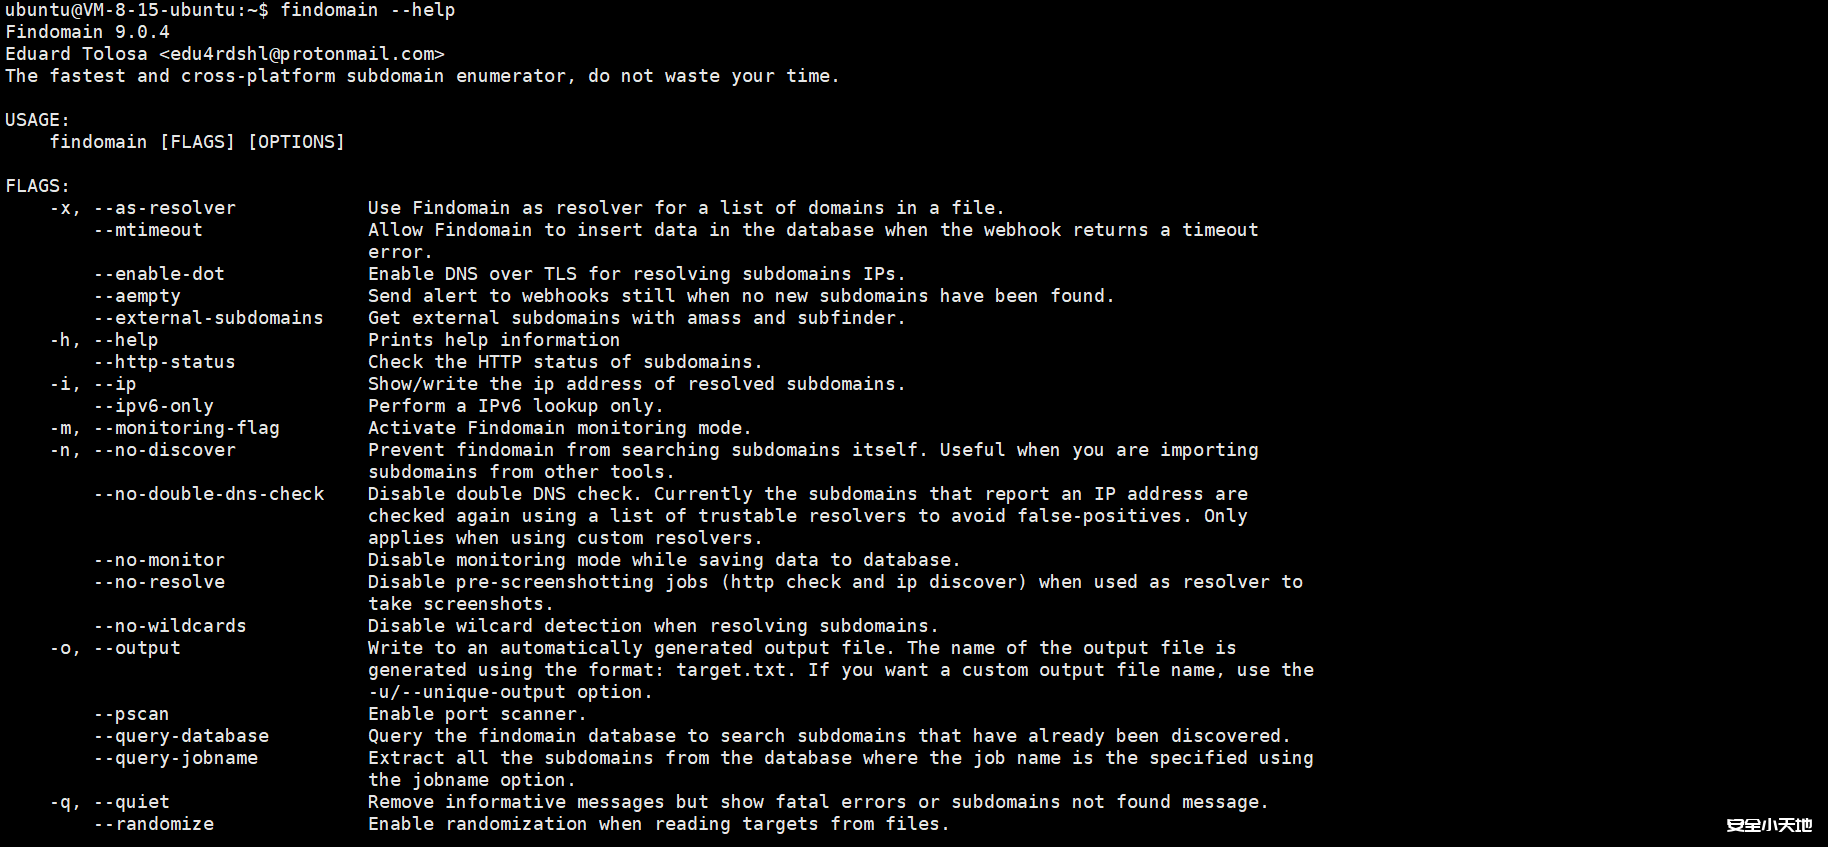
Finddomain 最快且跨平台的子域枚举器
项目介绍 最快、完整的域识别解决方案。支持屏幕截图、端口扫描、HTTP检查、从其他工具导入数据、子域监控、通过Discord、Slack和Telegram发出警报、多个来源API密钥等等。 地址:http://github...

 2026年3月15日 12:27
CVE-2024-51228: TOTOLINK CX-A3002RU – Remote Code Execution
漏洞标题 CVE-2024-51228: TOTOLINK CX-A3002RU - Remote Code Execution 漏洞描述 An issue in TOTOLINK-CX-A3002RU V1.0.4-B20171106.1512 and TOTOLINK-CX-N150RT V2.1.6-B20171121.1002 and...
2024年4月9日 02:10Apache Struts2(S2-062)远程代码执行漏洞(CVE-2021-31805)
漏洞标题 Apache Struts2(S2-062)远程代码执行漏洞(CVE-2021-31805) 漏洞描述 Apache Struts2框架是一个用于开发Java EE网络应用程序的Web框架。Apache Struts< 2.5.30存在OGNL表达式注入漏...
2021年9月14日 04:03CVE-2019-9632: ESAFENET CDG – Arbitrary File Download
漏洞标题 CVE-2019-9632: ESAFENET CDG - Arbitrary File Download 漏洞描述 ESAFENET CDG V3 and V5 has an arbitrary file download vulnerability via the fileName parameter in download.j...
2019年12月15日 11:13
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

