
最新发布第775页

CVE-2022-4325: WordPress Post Status Notifier Lite <1.10.1 - Cross-Site Scripting
漏洞标题 CVE-2022-4325: WordPress Post Status Notifier Lite <1.10.1 - Cross-Site Scripting 漏洞描述 WordPress Post Status Notifier Lite plugin before 1.10.1 contains a cross-sit...
 2022年5月19日 10:13
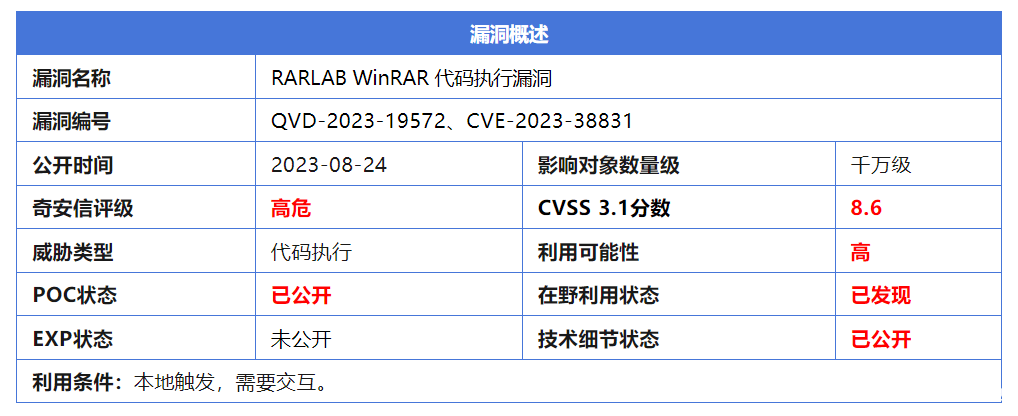
【漏洞复现】WinRAR代码执行漏洞CVE-2023-38831复现【附exp】
前言 WinRAR 在处理压缩包内同名的文件与文件夹时存在代码执行漏洞。攻击者构建由恶意文件与非恶意文件构成的特制压缩包文件,诱导受害者打开此文件中看似无害的文件(如JPG文件)后,将在受害...
2023年8月31日 14:43CVE-2024-35694: WordPress WPMobile.App >= 11.42 – Cross-Site Scripting
漏洞标题 CVE-2024-35694: Wordpress WPMobile.App >= 11.42 - Cross-Site Scripting 漏洞描述 WPMobile.App versions up to 11.41 contain a reflected cross-site scripting (XSS) caused ...
2024年8月27日 21:11CVE-2021-28149: Hongdian H8922 3.0.5 Devices – Local File Inclusion
漏洞标题 CVE-2021-28149: Hongdian H8922 3.0.5 Devices - Local File Inclusion 漏洞描述 Hongdian H8922 3.0.5 devices are vulnerable to local file inclusion. The /log_download.cgi log...
2021年4月14日 01:19Cleo文件传输软件 /Synchronization 命令执行漏洞(CVE-2024-55956)
漏洞标题 Cleo文件传输软件 /Synchronization 命令执行漏洞(CVE-2024-55956) 漏洞描述 Cleo是一家提供企业级数据传输和集成解决方案的公司,其产品被广泛应用于供应链、财务和客户关系等领域...
2024年2月7日 17:28CVE-2021-20167: Netgear RAX43 1.0.3.96 – Command Injection/Authentication Bypass Buffer Overrun
漏洞标题 CVE-2021-20167: Netgear RAX43 1.0.3.96 - Command Injection/Authentication Bypass Buffer Overrun 漏洞描述 Netgear RAX43 version 1.0.3.96 contains a command injection and au...
2021年8月25日 21:29CVE-2024-6587: LiteLLM – Server-Side Request Forgery
漏洞标题 CVE-2024-6587: LiteLLM - Server-Side Request Forgery 漏洞描述 LiteLLM vulnerable to Server-Side Request Forgery (SSRF) vulnerability Exposes OpenAI API Keys. PoC代码
2024年10月1日 08:00CVE-2020-7980: Satellian 1.12 Remote Code Execution
漏洞标题 CVE-2020-7980: Satellian 1.12 Remote Code Execution 漏洞描述 厦门服云信息科技有限公司网站安全狗APACHE版存在webshell绕过漏洞,攻击者可以利用漏洞绕过网站安全狗获取服务器权限...
2020年1月9日 02:48CVE-2021-3654: Nova noVNC – Open Redirect
漏洞标题 CVE-2021-3654: Nova noVNC - Open Redirect 漏洞描述 Nova noVNC contains an open redirect vulnerability. An attacker can redirect a user to a malicious site and possibly obt...
2021年8月20日 19:48CVE-2024-55457: MasterSAM Star Gate v11 – Local File Inclusion
漏洞标题 CVE-2024-55457: MasterSAM Star Gate v11 - Local File Inclusion 漏洞描述 MasterSAM Star Gate v11 is vulnerable to a directory traversal attack via the endpoint /adama/adama...
2024年2月26日 17:55CVE-2021-24287: WordPress Select All Categories and Taxonomies <1.3.2 - Cross-Site Scripting
漏洞标题 CVE-2021-24287: WordPress Select All Categories and Taxonomies <1.3.2 - Cross-Site Scripting 漏洞描述 WordPress Select All Categories and Taxonomies plugin before 1.3.2...
2021年12月23日 10:29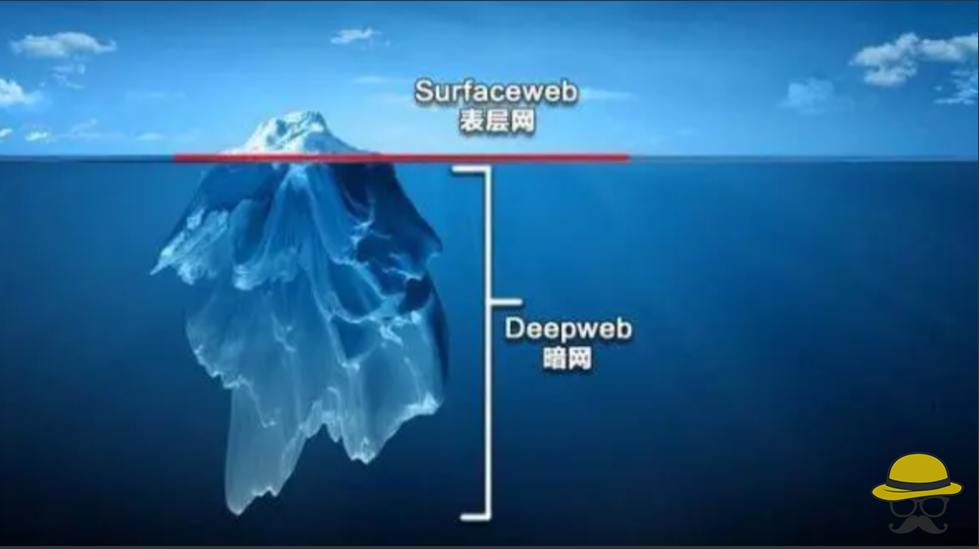
关于暗网的知识科普
本文仅用于教育和科普目的,阅读以下内容代表您愿意承担由此可能带来的一切法律责任 什么是暗网 我们正常情况访问的都是表层网,暗网藏在了表层网更深入的地方 暗网的来历 暗网一开始是美国海军...

 2022年3月5日 20:39
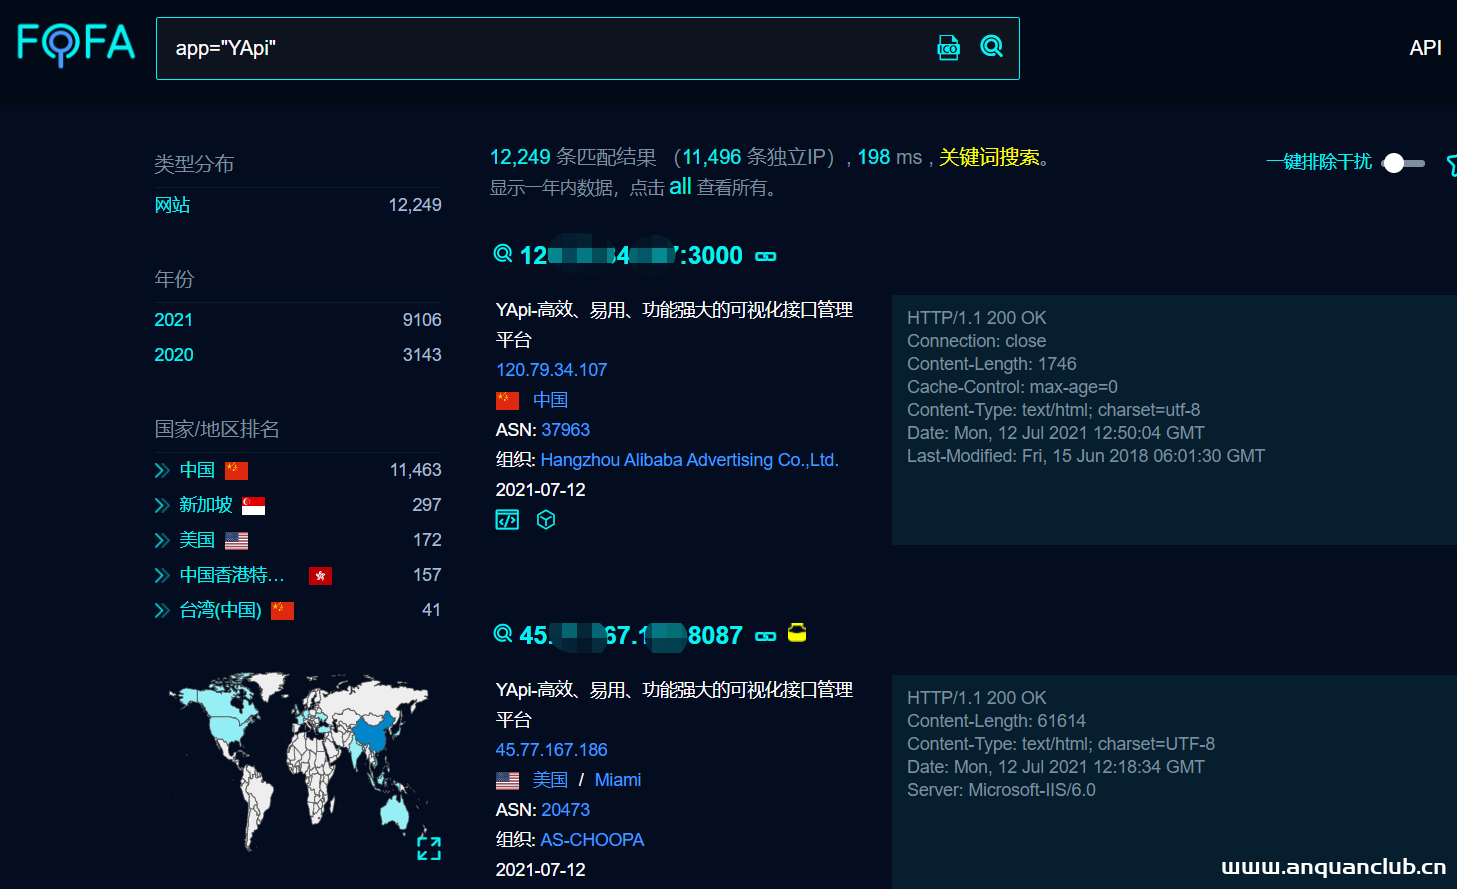
我是如何利用火器捡漏洞的
一、引子 当一个新漏洞被曝光后,如何才能快速在互联网上找到相关资产? 网络空间搜索引擎是一个不错的选择,例如FOFA、shodan等。 举个例子,这几天新爆了一个“Yapi认证用户利用Mock功能远程...
2022年3月10日 23:36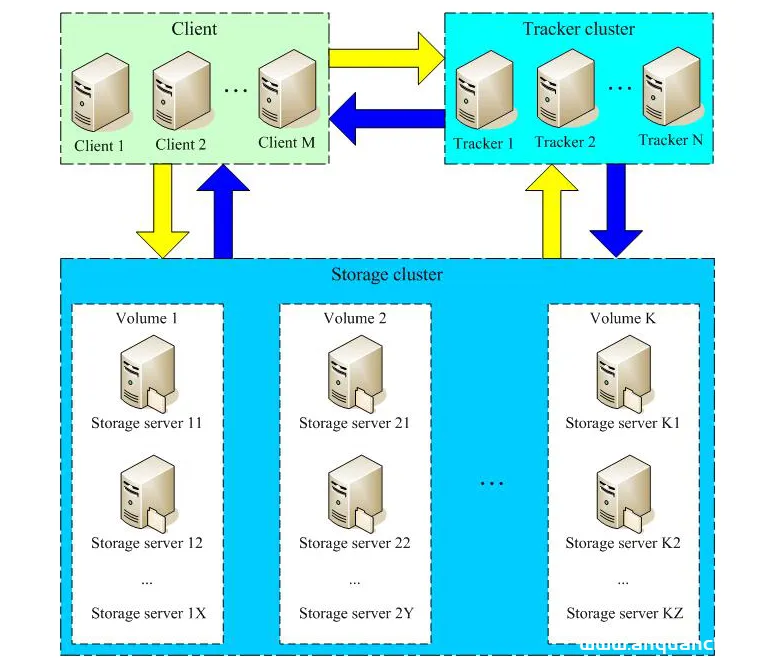
用nginx+FastDFS一步步搭建文件管理系统_服务器其它
FastDFS 是一个开源的高性能分布式文件系统(DFS)。 它的主要功能包括:文件存储,文件同步和文件访问,以及高容量和负载平衡。主要解决了海量数据存储问题,特别适合以中小文件(建议范围:4K...
2023年4月16日 20:56CVE-2021-24931: WordPress Secure Copy Content Protection and Content Locking <2.8.2 - SQL Injection
漏洞标题 CVE-2021-24931: WordPress Secure Copy Content Protection and Content Locking <2.8.2 - SQL Injection 漏洞描述 WordPress Secure Copy Content Protection and Content Lockin...
2021年1月2日 19:34CVE-2023-39650: PrestaShop Theme Volty CMS Blog – SQL Injection
漏洞标题 CVE-2023-39650: PrestaShop Theme Volty CMS Blog - SQL Injection 漏洞描述 In the module 'Theme Volty CMS Blog' (tvcmsblog) up to versions 4.0.1 from Theme Volty f...
2023年5月18日 02:18
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

