
最新发布第777页

CVE-2008-1061: WordPress Sniplets <=1.2.2 - Cross-Site Scripting
漏洞标题 CVE-2008-1061: WordPress Sniplets <=1.2.2 - Cross-Site Scripting 漏洞描述 WordPress Sniplets 1.1.2 and 1.2.2 plugin contains a cross-site scripting vulnerability which ...
 2008年2月26日 23:58
CVE-2021-25112: WordPress WHMCS Bridge <6.4b - Cross-Site Scripting
漏洞标题 CVE-2021-25112: WordPress WHMCS Bridge <6.4b - Cross-Site Scripting 漏洞描述 WordPress WHMCS Bridge plugin before 6.4b contains a reflected cross-site scripting vulnera...
2021年8月2日 12:29Adobe ColdFusion IPFilterUtils CVE-2023-38205 认证绕过漏洞
漏洞标题 Adobe ColdFusion IPFilterUtils CVE-2023-38205 认证绕过漏洞 漏洞描述 Adobe ColdFusion中存在不正当访问控制漏洞,可绕过认证功能。该漏洞是由于IPFilterUtils类对URL路径的验证不...
2023年11月25日 01:23CVE-2024-27956: WordPress Automatic Plugin <= 3.92.0 - SQL Injection
漏洞标题 CVE-2024-27956: WordPress Automatic Plugin <= 3.92.0 - SQL Injection 漏洞描述 The Automatic plugin for WordPress is vulnerable to SQL Injection in versions up to, and i...
2024年6月23日 18:20CVE-2017-6090: PhpColl 2.5.1 Arbitrary File Upload
漏洞标题 CVE-2017-6090: PhpColl 2.5.1 Arbitrary File Upload 漏洞描述 PhpCollab 2.5.1 and earlier allows remote authenticated users to execute arbitrary code by uploading a file wit...
2017年10月21日 00:23
docker容器内安装TensorRT的问题_docker
很多朋友在使用docker容器内安装TensorRT的时候,遇到一大堆棘手的问题,不知道怎么处理好了,今天小编就docker安装TensorRT的问题给大家详细介绍下,感兴趣的朋友一起看看吧 Ubuntu上卸载已安...
2022年6月15日 09:45CVE-2023-41642: RealGimm by GruppoSCAI v1.1.37p38 – Cross-Site Scripting
漏洞标题 CVE-2023-41642: RealGimm by GruppoSCAI v1.1.37p38 - Cross-Site Scripting 漏洞描述 Multiple reflected cross-site scripting (XSS) vulnerabilities in the ErroreNonGestito.asp...
2023年2月13日 16:01CVE-2019-5591: FortiOS – Insecure LDAP Configuration Detection
漏洞标题 CVE-2019-5591: FortiOS - Insecure LDAP Configuration Detection 漏洞描述 The FortiGate LDAP configuration was detected to be insecure due to missing ca-cert, secure LDAPS, ...
2019年6月5日 09:59CVE-2021-31324: CentOS Web Panel – OS Command Injection
漏洞标题 CVE-2021-31324: CentOS Web Panel - OS Command Injection 漏洞描述 The unprivileged user portal part of CentOS Web Panel is affected by a Command Injection vulnerability lea...
2021年10月18日 02:06CVE-2020-24881: OsTicket < 1.14.3 - Server Side Request Forgery
漏洞标题 CVE-2020-24881: OsTicket < 1.14.3 - Server Side Request Forgery 漏洞描述 SSRF vulnerability exists in osTicket before 1.14.3, allowing an attacker to add malicious file...
2020年1月17日 03:47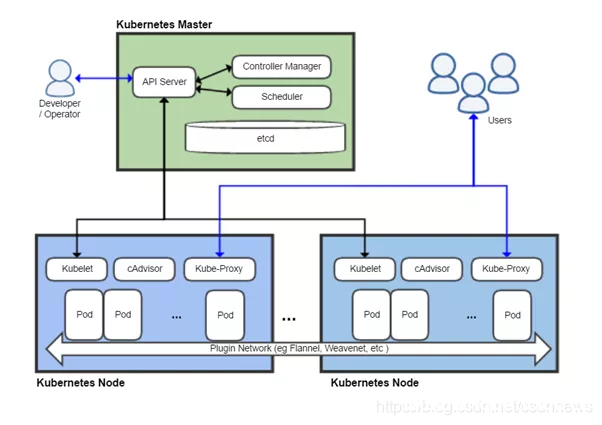
被弃用的 Docker 会被 Podman 取代吗_docker
Docker 是一种以容器化的方式打包、分发和部署应用程序的方式。自 2013 年 3 月 13 日初始版本发布以来,Docker 已成为容器业界的事实标准。而Kubernetes 是一款由 Google 开发的开源容器编排系...
2022年11月23日 20:07CVE-2021-40655: D-Link DIR-605 – Information Disclosure
漏洞标题 CVE-2021-40655: D-Link DIR-605 - Information Disclosure 漏洞描述 An informtion disclosure issue exists in D-LINK-DIR-605 B2 Firmware Version - 2.01MT. An attacker can obta...
2021年3月24日 14:11CVE-2025-1595: EasyCVR <=2.1.2 - Information Disclosure
漏洞标题 CVE-2025-1595: EasyCVR <=2.1.2 - Information Disclosure 漏洞描述 A vulnerability has been found in Anhui Xufan Information Technology EasyCVR up to 2.7.0 and classified...
2025年12月30日 03:14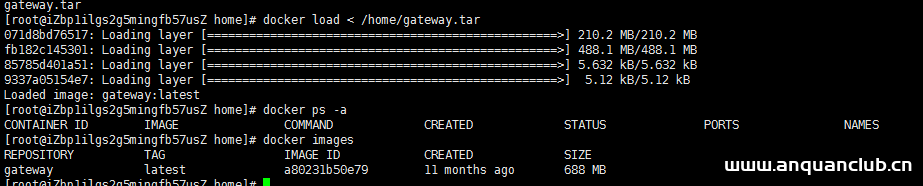
Docker镜像导出与导入与拷贝实例分析_docker
在本篇文章里小编给大家整理的是关于Docker镜像导出与导入与拷贝实例分析,有需要的朋友们可以参考下。 第一种解决方案是,将镜像推送到公有的镜像仓库,然后pull下来 第二种,将镜像打包,然后...
2024年5月21日 20:50CVE-2017-1000028: Oracle GlassFish Server Open Source Edition 4.1 – Local File Inclusion
漏洞标题 CVE-2017-1000028: Oracle GlassFish Server Open Source Edition 4.1 - Local File Inclusion 漏洞描述 Oracle GlassFish Server Open Source Edition 4.1 is vulnerable to both aut...
2017年5月5日 18:27CVE-2012-4768: WordPress Plugin Download Monitor < 3.3.5.9 - Cross-Site Scripting
漏洞标题 CVE-2012-4768: WordPress Plugin Download Monitor < 3.3.5.9 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in the Download Monitor plugin before 3....
2012年3月7日 08:18
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

