
最新发布第779页

CVE-2024-29198: 金和OA-C6系统ActionDataSet接口XXE漏洞
漏洞标题 CVE-2024-29198: 金和OA-C6系统ActionDataSet接口XXE漏洞 漏洞描述 GeoServer是一个功能齐全,遵循OGC开放标准的开源WFS-T和WMS服务器。CVE-2024-29198 中,攻击者可构造恶意请求,利用...
 2024年4月28日 17:51
CVE-2019-16662: rConfig 3.9.2 – Remote Code Execution
漏洞标题 CVE-2019-16662: rConfig 3.9.2 - Remote Code Execution 漏洞描述 rConfig 3.9.2 is susceptible to a remote code execution vulnerability. An attacker can directly execute syst...
2019年5月18日 06:25CVE-2001-0537: Cisco IOS HTTP Configuration – Authentication Bypass
漏洞标题 CVE-2001-0537: Cisco IOS HTTP Configuration - Authentication Bypass 漏洞描述 HTTP server for Cisco IOS 11.3 to 12.2 allows attackers to bypass authentication and execute a...
2001年5月1日 18:42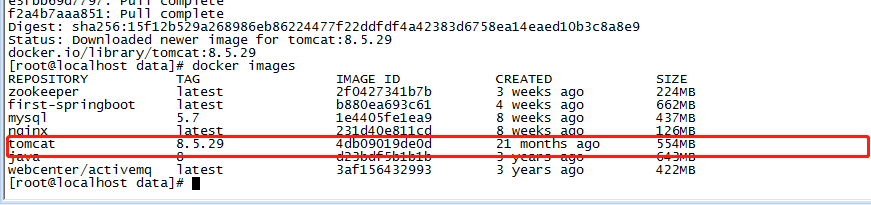
docker安装tomcat dubbo-admin实例技巧_docker
在本篇文章里小编给大家整理的是关于docker安装tomcat dubbo-admin实例技巧,有需要的朋友们可以参考下。 1、下载tomcat 镜像 docker pull tomcat:8.5.29 2、验证镜像 docker images 3、安装tom...
2024年6月9日 20:56CVE-2022-0422: WordPress White Label CMS <2.2.9 - Cross-Site Scripting
漏洞标题 CVE-2022-0422: WordPress White Label CMS <2.2.9 - Cross-Site Scripting 漏洞描述 WordPress White Label CMS plugin before 2.2.9 contains a reflected cross-site scripting ...
2022年2月2日 20:45Bazarr static 文件读取漏洞(CVE-2024-40348)
漏洞标题 Bazarr static 文件读取漏洞(CVE-2024-40348) 漏洞描述 Bazarr 是 Sonarr 和 Radarr 的配套应用程序,可以根据您的要求管理和下载字幕。Bazaar v1.4.3中的static组件存在一个漏洞,...
2024年8月10日 13:51CVE-2025-60188: Atarim < 4.2.2 - Sensitive Information Exposure
漏洞标题 CVE-2025-60188: Atarim < 4.2.2 - Sensitive Information Exposure 漏洞描述 Vito Peleg Atarim <= 4.2 contains an insertion of sensitive information into sent data vulne...
2025年10月14日 08:59CVE-2009-4223: KR-Web <=1.1b2 - Remote File Inclusion
漏洞标题 CVE-2009-4223: KR-Web <=1.1b2 - Remote File Inclusion 漏洞描述 KR-Web 1.1b2 and prior contain a remote file inclusion vulnerability via adm/krgourl.php, which allows re...
2009年4月21日 06:13CVE-2023-22952: SugarCRM Unauthenticated – Remote Code Execution
漏洞标题 CVE-2023-22952: SugarCRM Unauthenticated - Remote Code Execution 漏洞描述 In SugarCRM before 12.0. Hotfix 91155, a crafted request can inject custom PHP code through the E...
2023年2月20日 03:10CVE-2019-1898: Cisco RV110W RV130W RV215W Router – Information leakage
漏洞标题 CVE-2019-1898: Cisco RV110W RV130W RV215W Router - Information leakage 漏洞描述 A vulnerability in the web-based management interface of Cisco RV110W, RV130W, and RV215W R...
2019年12月15日 23:43CVE-2021-44228: Apache Log4j2 Remote Code Injection
漏洞标题 CVE-2021-44228: Apache Log4j2 Remote Code Injection 漏洞描述 Apache Log4j2 <=2.14.1 JNDI features used in configuration, log messages, and parameters do not protect aga...
2021年11月5日 23:15CVE-2014-3120: ElasticSearch v1.1.1/1.2 RCE
漏洞标题 CVE-2014-3120: ElasticSearch v1.1.1/1.2 RCE 漏洞描述 The default configuration in Elasticsearch before 1.2 enables dynamic scripting, which allows remote attackers to exec...
2014年5月13日 19:15
红队攻击方法分析及应对之年策 – hvv面试技巧
什么是ATT&CK模型 ATT&CK背景介绍MITRE是一个由美国政府资助的研究机构,它在1958年脱离MIT,并且参与了许多商业和最高机密项目,甚至一些美国军方的威胁建模项目。2013年,MITRE推出了...

 2022年7月12日 19:38
CVE-2019-3396: Atlassian Confluence Path Traversal
漏洞标题 CVE-2019-3396: Atlassian Confluence Path Traversal 漏洞描述 CVE-2019-3396: Atlassian Confluence Path Traversal 日期: 2025-09-01 | 影响软件: Confluence | PoC代码 暂无
2019年5月11日 11:23CVE-2019-11869: WordPress Yuzo <5.12.94 - Cross-Site Scripting
漏洞标题 CVE-2019-11869: WordPress Yuzo <5.12.94 - Cross-Site Scripting 漏洞描述 WordPress Yuzo Related Posts plugin before 5.12.94 is vulnerable to cross-site scripting because...
2019年12月24日 03:23Apache OFBiz StatsSinceStart 远程代码执行漏洞(CVE-2024-45507)
漏洞标题 Apache OFBiz StatsSinceStart 远程代码执行漏洞(CVE-2024-45507) 漏洞描述 Apache OFBiz 18.12.16 之前的版本在 Linux 和 Windows 系统上存在未经身份验证的远程代码执行漏洞。 PoC...
2024年3月5日 14:33
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

