
最新发布第782页

CVE-2022-29081: Zoho ManageEngine – Access Control Bypass
漏洞标题 CVE-2022-29081: Zoho ManageEngine - Access Control Bypass 漏洞描述 Zoho ManageEngine Access Manager Plus before 4302, Password Manager Pro before 12007, and PAM360 before ...
 2022年12月30日 12:56
CVE-2021-24276: WordPress Supsystic Contact Form <1.7.15 - Cross-Site Scripting
漏洞标题 CVE-2021-24276: WordPress Supsystic Contact Form <1.7.15 - Cross-Site Scripting 漏洞描述 WordPress Supsystic Contact Form plugin before 1.7.15 contains a cross-site scr...
2021年9月28日 20:56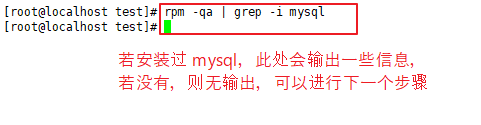
Linux(CentOS7)使用 RPM 安装 mysql 8.0.11的教程_Linux
这篇文章主要介绍了Linux(CentOS7)使用 RPM 安装 mysql 8.0.11的教程,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录...
2024年2月24日 20:10CVE-2022-0651: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection
漏洞标题 CVE-2022-0651: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection 漏洞描述 The WP Statistics WordPress plugin is vulnerable to SQL Injection due to insufficient e...
2022年8月30日 12:58CVE-2021-24150: WordPress Like Button Rating <2.6.32 - Server-Side Request Forgery
漏洞标题 CVE-2021-24150: WordPress Like Button Rating <2.6.32 - Server-Side Request Forgery 漏洞描述 WordPress Like Button Rating plugin before 2.6.32 is susceptible to server-s...
2021年6月9日 20:22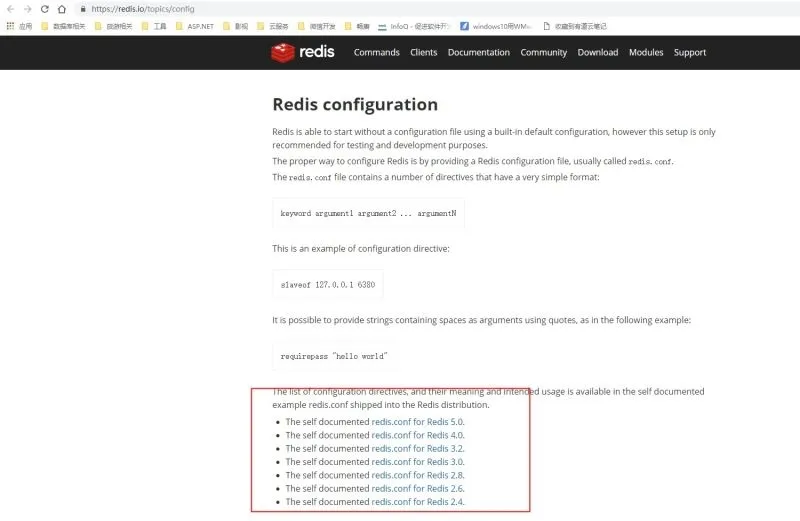
docker安装redis 5.0.7并挂载外部配置和数据问题_docker
Redis 是一个开源的使用 ANSI C 语言编写、支持网络、可基于内存亦可持久化的日志型、Key-Value 的 NoSQL 数据库,并提供多种语言的 API。这篇文章主要介绍了docker安装redis 5.0.7并挂载外部配...
2026年5月17日 11:45CVE-2020-35846: Agentejo Cockpit < 0.11.2 - NoSQL Injection
漏洞标题 CVE-2020-35846: Agentejo Cockpit < 0.11.2 - NoSQL Injection 漏洞描述 Agentejo Cockpit before 0.11.2 allows NoSQL injection via the Controller/Auth.php check function. T...
2020年10月21日 00:24CVE-2023-27179: GDidees CMS v3.9.1 – Arbitrary File Download
漏洞标题 CVE-2023-27179: GDidees CMS v3.9.1 - Arbitrary File Download 漏洞描述 GDidees CMS v3.9.1 and lower was discovered to contain an arbitrary file download vulenrability via t...
2023年4月26日 21:12CVE-2022-1168: WordPress WP JobSearch <1.5.1 - Cross-Site Scripting
漏洞标题 CVE-2022-1168: WordPress WP JobSearch <1.5.1 - Cross-Site Scripting 漏洞描述 WordPress WP JobSearch plugin prior to 1.5.1 contains a cross-site scripting vulnerability....
2022年8月15日 18:05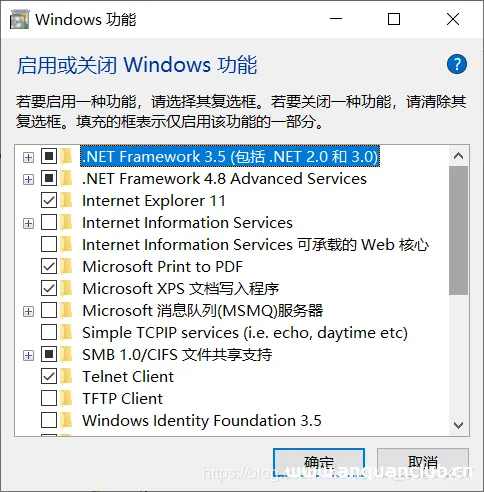
解决win10家庭版VMware不能安装64位操作系统问题_VMware
这篇文章主要介绍了如何解决win10家庭版VMware不能安装64位操作系统问题,本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 问题描述 VMware Workstation 新建...
2026年6月3日 11:45ADSelfService Plus远程代码执行漏洞(CVE-2021-40539)
漏洞标题 ADSelfService Plus远程代码执行漏洞(CVE-2021-40539) 漏洞描述 ZOHO ManageEngine ADSelfService Plus是卓豪(ZOHO)公司的针对 Active Directory和云应用程序的集成式自助密码管理和...
2021年5月22日 19:00
Linux Centos下使用脚本安装Docker的方法_docker
这篇文章主要介绍了Linux Centos下使用脚本安装Docker的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 Docker的主要作用是什么? 目前来看b...
2023年4月15日 21:17CrushFTP as2-to 认证权限绕过漏洞(CVE-2023-43177)
漏洞标题 CrushFTP as2-to 认证权限绕过漏洞(CVE-2023-43177) 漏洞描述 CrushFTP 是一个强大的文件传输服务器,适用于个人用户或企业用户进行安全、高效的文件传输和管理。CrushFTP 存在权限...
2023年4月26日 09:04CVE-2023-1671: Sophos Web Appliance – Remote Code Execution
漏洞标题 CVE-2023-1671: Sophos Web Appliance - Remote Code Execution 漏洞描述 A pre-auth command injection vulnerability in the warn-proceed handler of Sophos Web Appliance older t...
2023年10月4日 01:29CVE-2023-22047: Oracle Peoplesoft – Unauthenticated File Read
漏洞标题 CVE-2023-22047: Oracle Peoplesoft - Unauthenticated File Read 漏洞描述 Vulnerability in the PeopleSoft Enterprise PeopleTools product of Oracle PeopleSoft (component- Port...
2023年1月27日 14:12CVE-2021-33221: CommScope Ruckus IoT Controller – Information Disclosure
漏洞标题 CVE-2021-33221: CommScope Ruckus IoT Controller - Information Disclosure 漏洞描述 CommScope Ruckus IoT Controller is susceptible to information disclosure vulnerabilities ...
2021年2月3日 22:42
2026年11月16日 11:45
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

