
最新发布第786页

bugbounty技巧聚合20210817
漏洞报告 Uber #1145428 Chain of vulnerabilities in Uber for Business Vouchers program allows for attacker to perform arbitrary charges to victim's U4B payment accaount Rockstar Gam...
 2022年3月10日 23:30

CVE-2017-7504: JBoss 4.x JBossMQ JMS 反序列化漏洞
漏洞标题 CVE-2017-7504: JBoss 4.x JBossMQ JMS 反序列化漏洞 漏洞描述 fofa: jbossmq PoC代码
2017年9月15日 18:58CVE-2025-49029: WordPress Custom Login And Signup Widget Plugin <= 1.0 - Arbitrary Code Execution
漏洞标题 CVE-2025-49029: WordPress Custom Login And Signup Widget Plugin <= 1.0 - Arbitrary Code Execution 漏洞描述 Improper Control of Generation of Code ('Code Injection&...
2025年3月21日 05:32CVE-2020-13935: Apache Tomcat WebSocket Frame Payload Length Validation Denial of Service
漏洞标题 CVE-2020-13935: Apache Tomcat WebSocket Frame Payload Length Validation Denial of Service 漏洞描述 Apache Tomcat versions 10.0.0-M1 to 10.0.0-M6, 9.0.0.M1 to 9.0.36, 8.5.0...
2020年1月18日 23:56CVE-2024-4898: WordPress InstaWP Connect <= 0.1.0.38 - Unauthenticated User Creation
漏洞标题 CVE-2024-4898: WordPress InstaWP Connect <= 0.1.0.38 - Unauthenticated User Creation 漏洞描述 The InstaWP Connect – 1-click WP Staging & Migration plugin for WordP...
2024年6月11日 08:42CVE-2021-24165: WordPress Ninja Forms <3.4.34 - Open Redirect
漏洞标题 CVE-2021-24165: WordPress Ninja Forms <3.4.34 - Open Redirect 漏洞描述 WordPress Ninja Forms plugin before 3.4.34 contains an open redirect vulnerability via the wp_aja...
2021年6月22日 11:18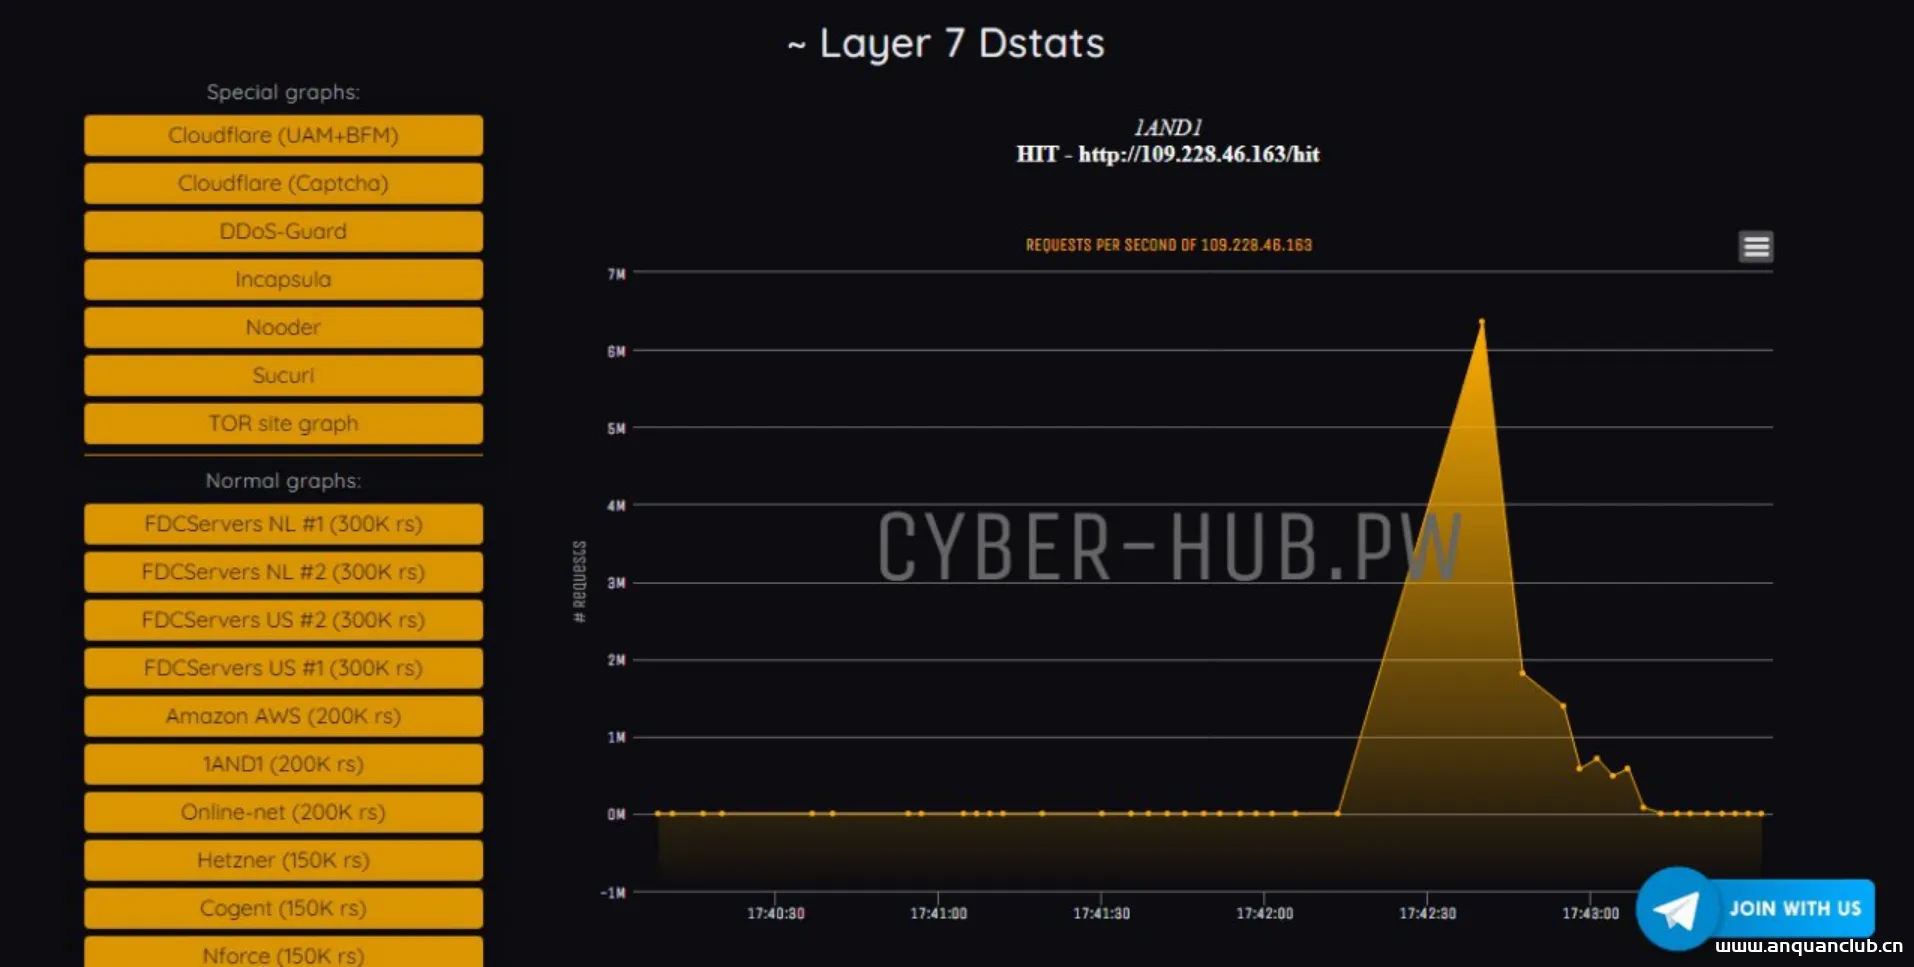
网站测压–MHDDoS – 有56种方法的DDoS攻击脚本
请勿非法攻击他人网站,遵守网络安全法,共同营造绿色上网环境!!! 相关阅读 项目介绍 MHDDoS – 有56种方法的DDoS攻击脚本 项目地址 http://github.com/MatrixTM/MHDDoS 下载 您可以从 githu...

 2023年1月13日 19:37
CVE-2021-34643: WordPress Skaut Bazar <1.3.3 - Cross-Site Scripting
漏洞标题 CVE-2021-34643: WordPress Skaut Bazar <1.3.3 - Cross-Site Scripting 漏洞描述 WordPress Skaut Bazar plugin before 1.3.3 contains a reflected cross-site scripting vulnera...
2021年10月8日 10:26
解决docker拉取mysql镜像太慢的情况_docker
这篇文章主要介绍了解决docker拉取mysql镜像太慢的情况,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 docker拉取mysql镜像半个小时依然没有成功,改用阿里云镜像加速器。 ...
2022年7月22日 21:36CVE-2010-1858: Joomla! Component SMEStorage – Local File Inclusion
漏洞标题 CVE-2010-1858: Joomla! Component SMEStorage - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the SMEStorage (com_smestorage) component before 1.1 for...
2010年1月6日 02:12
疑为俄罗斯背景的黑客组织长期攻击乌克兰关键机构
微软在近日发布的一篇关于ACTINIUM黑客组织的研究报告中表示,在过去的六个月中,微软威胁情报中心MSTIC观察到ACTINIUM针对乌克兰的政府、军事、司法、执法、非政府组织和非营利组织的一系列行...
2022年3月10日 23:40CVE-2025-37164: HPE OneView – Remote Code Execution
漏洞标题 CVE-2025-37164: HPE OneView - Remote Code Execution 漏洞描述 HPE OneView contains a remote code execution vulnerability, letting remote attackers execute arbitrary code, e...
2025年5月26日 08:38CVE-2022-42118: Liferay Portal – Cross-site Scripting
漏洞标题 CVE-2022-42118: Liferay Portal - Cross-site Scripting 漏洞描述 A Cross-site scripting (XSS) vulnerability in the Portal Search module in Liferay Portal 7.1.0 through 7.4.2...
2022年8月16日 02:28CVE-2021-27561: YeaLink DM 3.6.0.20 – Remote Command Injection
漏洞标题 CVE-2021-27561: YeaLink DM 3.6.0.20 - Remote Command Injection 漏洞描述 Yealink Device Management (DM) 3.6.0.20 allows command injection as root via the /sm/api/v1/firewal...
2021年3月7日 08:42CVE-2021-24155: WordPress BackupGuard <1.6.0 - Authenticated Arbitrary File Upload
漏洞标题 CVE-2021-24155: WordPress BackupGuard <1.6.0 - Authenticated Arbitrary File Upload 漏洞描述 WordPress Backup Guard plugin before 1.6.0 is susceptible to authenticated a...
2021年7月5日 07:25CVE-2015-4074: Joomla! Helpdesk Pro plugin <1.4.0 - Local File Inclusion
漏洞标题 CVE-2015-4074: Joomla! Helpdesk Pro plugin <1.4.0 - Local File Inclusion 漏洞描述 Directory traversal vulnerability in the Helpdesk Pro plugin before 1.4.0 for Joomla! ...
2015年4月15日 19:23
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

