
最新发布第789页

CVE-2018-7653: YzmCMS v3.6 – Cross-Site Scripting
漏洞标题 CVE-2018-7653: YzmCMS v3.6 - Cross-Site Scripting 漏洞描述 In YzmCMS 3.6, index.php has XSS via the a, c, or m parameter. PoC代码
 2018年11月30日 21:06

Docker容器简单部署nginx过程解析_docker
这篇文章主要介绍了Docker容器简单部署nginx过程解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 1、容器中部署nginx服务 centos:7镜...
2023年9月8日 21:36
bugbounty技巧聚合20211105
漏洞报告 【Kubernetes 1,000 USD】Man in the middle using LoadBalancer or ExternalIPs services http://hackerone.com/reports/764986 【Internet Bug Bounty 1,200 USD】Request line inje...
2022年4月1日 18:36CVE-2021-21402: Jellyfin prior to 10.7.0 Unauthenticated Arbitrary File Read
漏洞标题 CVE-2021-21402: Jellyfin prior to 10.7.0 Unauthenticated Arbitrary File Read 漏洞描述 Jellyfin is a Free Software Media System. In Jellyfin before version 10.7.1, with cer...
2021年11月6日 18:37CVE-2024-2340: Avada < 7.11.7 - Information Disclosure
漏洞标题 CVE-2024-2340: Avada < 7.11.7 - Information Disclosure 漏洞描述 The Avada theme for WordPress is vulnerable to Sensitive Information Exposure in all versions up to, and...
2024年1月4日 13:04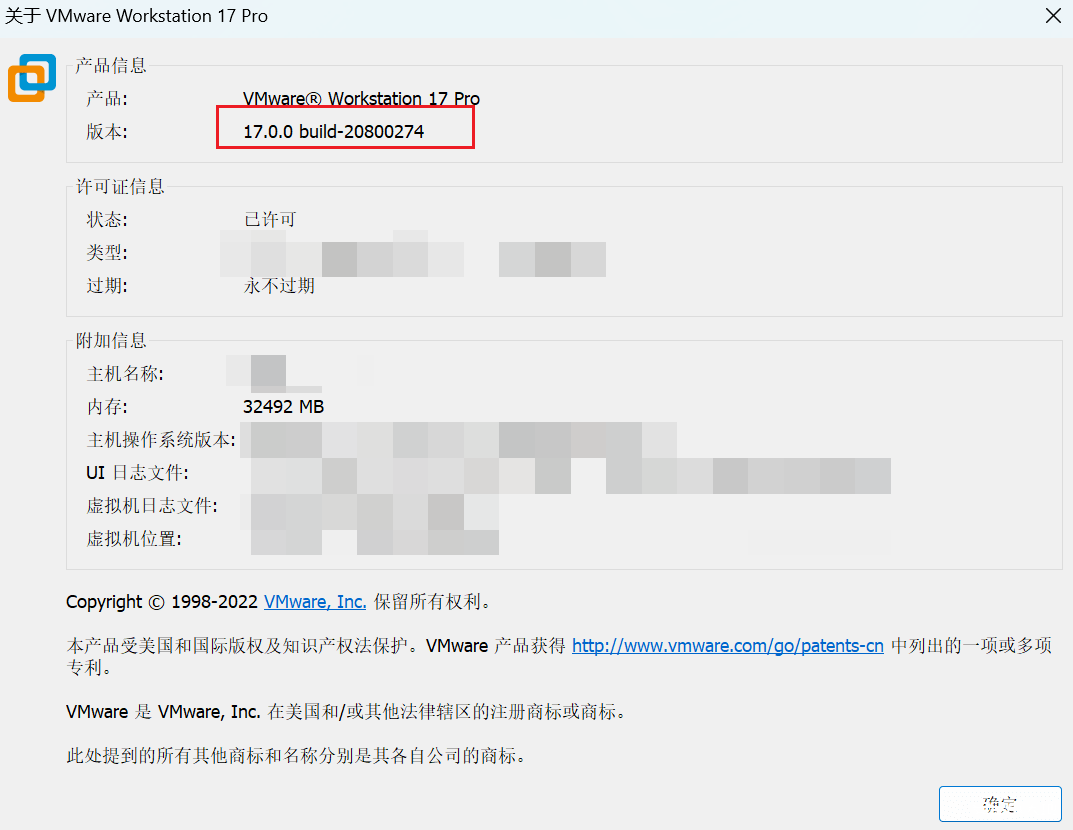
VMware虚拟机17.5版更新发布 附永久激活KEY
免责声明 安全小天地所发布的文章及工具只限交流学习,安全小天地不承担任何责任!如有侵权,请告知我们立即删除。 新版特性 性能提升:我们对VM虚拟机的性能进行了全面优化,使其在处理大型应...

 2023年10月23日 22:51
CVE-2022-1390: WordPress Admin Word Count Column 2.2 – Local File Inclusion
漏洞标题 CVE-2022-1390: WordPress Admin Word Count Column 2.2 - Local File Inclusion 漏洞描述 The plugin does not validate the path parameter given to readfile(), which could allow...
2022年7月28日 03:59
某彩票 任意代码执行漏洞(未公布)
0x01 漏洞描述 网络赌博是指通过互联网手段(非法赌博网站、博彩App、微信群等)进行的赌博活动。由于网络赌博不合法,资金不受法律保护,有很多“出老千”的行为,很多人被骗后往往不敢报...
2022年10月31日 11:27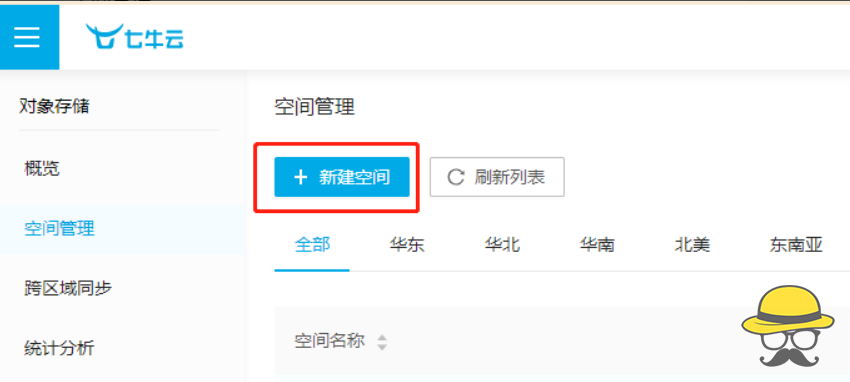
如何将视频、音频直链传入互联网
杂谈 很多网友表示自己很多时候想分享自己的视频或者音频,并且可以在网页中直接调用,或者让好友可以在线观看、在线播放,如何实现呢? 使用七牛云 注册入口 注册七牛云 教程 我们这里可以使用...
2022年4月1日 18:36CVE-2023-36844: Juniper Devices – Remote Code Execution
漏洞标题 CVE-2023-36844: Juniper Devices - Remote Code Execution 漏洞描述 Multiple cves in Juniper Network (CVE-2023-36844|CVE-2023-36845|CVE-2023-36846|CVE-2023-36847).A PHP Exter...
2023年3月3日 08:28CVE-2019-16097: Harbor Enables Privilege Escalation From Zero to admin
漏洞标题 CVE-2019-16097: Harbor Enables Privilege Escalation From Zero to admin 漏洞描述 CVE-2019-16097: Harbor Enables Privilege Escalation From Zero to admin 日期: 2025-09-01 | ...
2019年12月8日 06:53CVE-2010-1982: Joomla! Component JA Voice 2.0 – Local File Inclusion
漏洞标题 CVE-2010-1982: Joomla! Component JA Voice 2.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the JA Voice (com_javoice) component 2.0 for Joomla! a...
2010年6月14日 05:00CVE-2020-8615: WordPress Plugin Tutor LMS 1.5.3 – Cross-Site Request Forgery
漏洞标题 CVE-2020-8615: Wordpress Plugin Tutor LMS 1.5.3 - Cross-Site Request Forgery 漏洞描述 A CSRF vulnerability in the Tutor LMS plugin before 1.5.3 for WordPress can result in...
2020年11月28日 01:00CVE-2021-25112: WordPress WHMCS Bridge <6.4b - Cross-Site Scripting
漏洞标题 CVE-2021-25112: WordPress WHMCS Bridge <6.4b - Cross-Site Scripting 漏洞描述 WordPress WHMCS Bridge plugin before 6.4b contains a reflected cross-site scripting vulnera...
2021年4月7日 10:10CVE-2022-21587: Oracle E-Business Suite 12.2.3 -12.2.11 – Remote Code Execution
漏洞标题 CVE-2022-21587: Oracle E-Business Suite 12.2.3 -12.2.11 - Remote Code Execution 漏洞描述 Oracle E-Business Suite 12.2.3 through 12.2.11 is susceptible to remote code execu...
2022年9月11日 09:39CVE-2010-1603: Joomla! Component ZiMBCore 0.1 – Local File Inclusion
漏洞标题 CVE-2010-1603: Joomla! Component ZiMBCore 0.1 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the ZiMB Core (aka ZiMBCore or com_zimbcore) component...
2010年5月28日 06:12
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

