
最新发布第790页
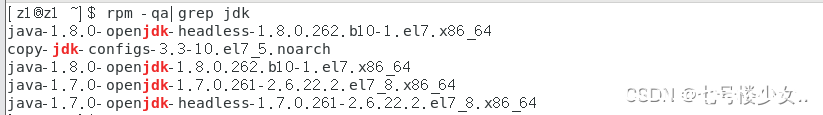
Linux下安装jdk包含卸载OpenJDK介绍_Linux
大家好,本篇文章主要讲的是Linux下安装jdk包含卸载OpenJDK介绍,感兴趣的同学赶快来看一看吧,对你有帮助的话记得收藏一下,方便下次浏览 1.查看openjdk rpm -qa|grep jdk 2.删除openjdk(rpm...
 2022年6月15日 08:45

CVE-2017-3528: Oracle E-Business Suite 12.1.3/12.2.x – Open Redirect
漏洞标题 CVE-2017-3528: Oracle E-Business Suite 12.1.3/12.2.x - Open Redirect 漏洞描述 The Oracle Applications Framework component of Oracle E-Business Suite (subcomponent: Popup w...
2017年10月14日 05:31CVE-2020-11710: Kong API Gateway Unauthorized
漏洞标题 CVE-2020-11710: Kong API Gateway Unauthorized 漏洞描述 An issue was discovered in docker-kong (for Kong) through 2.0.3. The admin API port may be accessible on interfaces ...
2020年10月11日 09:39CVE-2024-50477: WordPress Stacks Mobile App Builder <=5.2.3 - Authentication Bypass
漏洞标题 CVE-2024-50477: WordPress Stacks Mobile App Builder <=5.2.3 - Authentication Bypass 漏洞描述 Stacks Mobile App Builder WordPress plugin ≤ 5.2.3 suffers from an authent...
2024年7月14日 08:29CVE-2019-6802: Pypiserver <1.2.5 - Carriage Return Line Feed Injection
漏洞标题 CVE-2019-6802: Pypiserver <1.2.5 - Carriage Return Line Feed Injection 漏洞描述 Pypiserver through 1.2.5 and below is susceptible to carriage return line feed injection...
2019年10月2日 23:31CVE-2011-5265: Featurific For WordPress 1.6.2 – Cross-Site Scripting
漏洞标题 CVE-2011-5265: Featurific For WordPress 1.6.2 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in cached_image.php in the Featurific For WordPress plug...
2011年7月2日 00:41CVE-2024-7313: Shield Security Plugin < 20.0.6 - Cross-Site Scripting
漏洞标题 CVE-2024-7313: Shield Security Plugin < 20.0.6 - Cross-Site Scripting 漏洞描述 The Shield Security WordPress plugin before 20.0.6 contains a reflected cross-site script...
2024年1月21日 22:46Apache OFBiz webtools/control/ProgramExport 远程代码执行漏洞(CVE-2023-51467)
漏洞标题 Apache OFBiz webtools/control/ProgramExport 远程代码执行漏洞(CVE-2023-51467) 漏洞描述 Apache OFBiz 在 webtools/control/ProgramExport存在代码执行漏洞,攻击者可通过该漏洞...
2023年9月19日 08:06CVE-2021-25055: WordPress FeedWordPress < 2022.0123 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-25055: WordPress FeedWordPress < 2022.0123 - Authenticated Cross-Site Scripting 漏洞描述 The plugin is affected by a cross-site scripting vulnerability within ...
2021年2月22日 20:10CVE-2023-27034: Jms Blog – SQL Injection
漏洞标题 CVE-2023-27034: Jms Blog - SQL Injection 漏洞描述 The module Jms Blog (jmsblog) from Joommasters contains a Time Based SQL injection vulnerability. This module is for the ...
2023年9月5日 23:12CVE-2021-24435: WordPress Titan Framework plugin <= 1.12.1 - Cross-Site Scripting
漏洞标题 CVE-2021-24435: WordPress Titan Framework plugin <= 1.12.1 - Cross-Site Scripting 漏洞描述 The iframe-font-preview.php file of the titan-framework does not properly esc...
2021年3月21日 05:09CVE-2023-47643: SuiteCRM Unauthenticated Graphql Introspection
漏洞标题 CVE-2023-47643: SuiteCRM Unauthenticated Graphql Introspection 漏洞描述 Graphql Introspection is enabled without authentication, exposing the scheme defining all object ty...
2023年6月25日 16:22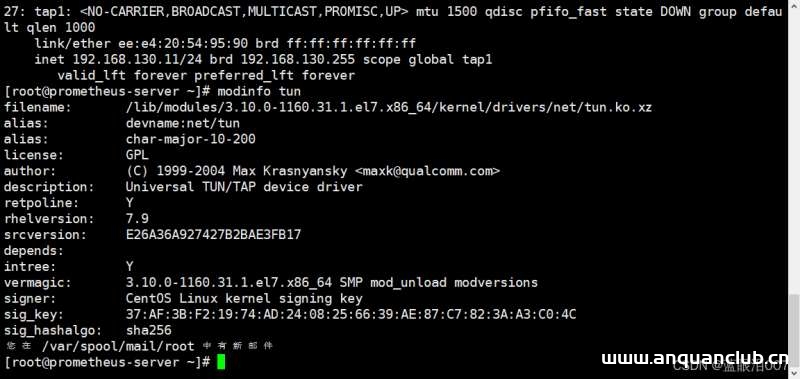
centos7.6批量增加修改删除虚拟网卡操作介绍_Linux
大家好,本篇文章主要讲的是centos7.6批量增加修改删除虚拟网卡操作介绍,感兴趣的同学赶快来看一看吧,对你有帮助的话记得收藏一下 1 确认内核是否有tun模块 modinfo tun modprobe tun lsmod |...
2022年6月15日 08:45Apache Cocoon XML 外部实体注入漏洞(CVE-2020-11991)
漏洞标题 Apache Cocoon XML 外部实体注入漏洞(CVE-2020-11991) 漏洞描述 9月11日 Apache 软件基金会发布安全公告,修复了 Apache Cocoonxml外部实体注入漏洞(CVE-2020-11991)。\n\nApache ...
2020年1月23日 18:59
解决linux ftp匿名上传、下载开机自启问题_Linux
这篇文章主要介绍了linux ftp匿名上传、下载,开机自启问题,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 如果在平时学习,工作中经常使用 FTP 服务器 ,可以设置...
2024年5月31日 20:49Adobe ColdFusion /CFIDE/adminapi/accessmanager.cfc 代码执行漏洞(CVE-2023-29300)
漏洞标题 Adobe ColdFusion /CFIDE/adminapi/accessmanager.cfc 代码执行漏洞(CVE-2023-29300) 漏洞描述 Adobe ColdFusion 是 Adobe 公司开发的用于 Web 应用程序开发的商业应用程序服务器。...
2023年5月21日 08:24
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

