
最新发布第791页

CVE-2024-38472: Apache HTTPd Windows UNC – Server-Side Request Forgery
漏洞标题 CVE-2024-38472: Apache HTTPd Windows UNC - Server-Side Request Forgery 漏洞描述 SSRF in Apache HTTP Server on Windows allows to potentially leak NTML hashes to a malicious...
 2024年1月21日 18:46
CVE-2018-16059: WirelessHART Fieldgate SWG70 3.0 – Local File Inclusion
漏洞标题 CVE-2018-16059: WirelessHART Fieldgate SWG70 3.0 - Local File Inclusion 漏洞描述 WirelessHART Fieldgate SWG70 3.0 is vulnerable to local file inclusion via the fcgi-bin/wg...
2018年3月4日 18:39CVE-2023-43261: Milesight Routers – Information Disclosure
漏洞标题 CVE-2023-43261: Milesight Routers - Information Disclosure 漏洞描述 A critical security vulnerability has been identified in Milesight Industrial Cellular Routers, comprom...
2023年11月5日 19:42(CVE-2020-36289) Atlassian Jira Server和Data Center QueryComponentRendererValue 信息泄露漏洞
漏洞标题 (CVE-2020-36289) Atlassian Jira Server和Data Center QueryComponentRendererValue 信息泄露漏洞 漏洞描述 (CVE-2020-36289) Atlassian Jira Server和Data Center QueryComponentRen...
2020年12月22日 20:27
介绍一个SQL注入自定义payload工具
http://github.com/ggg4566/SQLEXP SQL 注入利用工具,存在waf的情况下自定义编写tamper脚本 dump数据. 对于SQL注入漏洞利用通常情况下我们使用SQLMAP,在waf存在的场景下想利用自己独有的paylo...
2022年3月10日 23:37CVE-2018-15961: Adobe ColdFusion – Unrestricted File Upload Remote Code Execution
漏洞标题 CVE-2018-15961: Adobe ColdFusion - Unrestricted File Upload Remote Code Execution 漏洞描述 Adobe ColdFusion versions July 12 release (2018.0.0.310739), Update 6 and earlie...
2018年11月26日 09:29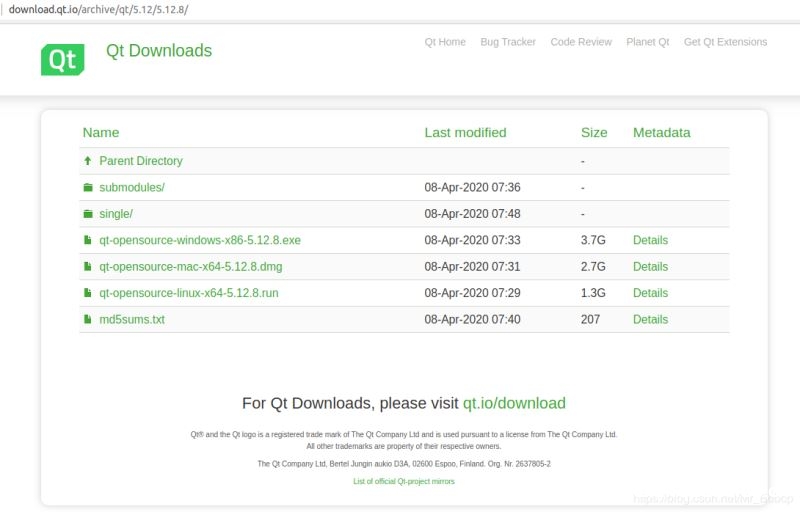
ubuntu18.04 安装qt5.12.8及环境配置的详细教程_Linux
这篇文章主要介绍了ubuntu18.04 安装qt5.12.8及环境配置的教程,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 环境 系统:ubu...
2023年12月29日 20:42CVE-2018-18809: TIBCO JasperReports Library – Directory Traversal
漏洞标题 CVE-2018-18809: TIBCO JasperReports Library - Directory Traversal 漏洞描述 The default server implementation of TIBCO Software Inc.'s TIBCO JasperReports Library, TIB...
2018年1月18日 16:44
每日云安全技术资讯20220228
使用开源的 Kubernetes 漏洞扫描和测试 http://www.conjur.org/blog/tutorial-kubernetes-vulnerability-scanning-testing-with-open-source/ 云原生——容器和应用安全运营实践思考 http://sec...
2022年3月10日 23:39CVE-2023-3848: MooDating 1.2 – Cross-site scripting
漏洞标题 CVE-2023-3848: MooDating 1.2 - Cross-site scripting 漏洞描述 A vulnerability, which was classified as problematic, has been found in mooSocial mooDating 1.2. This issue af...
2023年1月28日 19:35CVE-2018-7490: uWSGI PHP Plugin Directory Traversal
漏洞标题 CVE-2018-7490: uWSGI PHP Plugin Directory Traversal 漏洞描述 uWSGI PHP Plugin Directory Traversal fofa: app="uWSGI" shodan: http.html:"uWSGI" PoC代码
2018年2月14日 00:28CVE-2022-27593: QNAP QTS Photo Station External Reference – Local File Inclusion
漏洞标题 CVE-2022-27593: QNAP QTS Photo Station External Reference - Local File Inclusion 漏洞描述 QNAP QTS Photo Station External Reference is vulnerable to local file inclusion v...
2022年7月8日 13:42CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass
漏洞标题 CVE-2023-6875: WordPress POST SMTP Mailer <= 2.8.7 - Authorization Bypass 漏洞描述 The POST SMTP Mailer – Email log, Delivery Failure Notifications and Best Mail SMTP ...
2023年12月9日 16:20CVE-2023-27179: GDidees CMS v3.9.1 – Arbitrary File Download
漏洞标题 CVE-2023-27179: GDidees CMS v3.9.1 - Arbitrary File Download 漏洞描述 GDidees CMS v3.9.1 and lower was discovered to contain an arbitrary file download vulenrability via t...
2023年8月24日 20:23CVE-2018-18323: Centos Web Panel 0.9.8.480 – Local File Inclusion
漏洞标题 CVE-2018-18323: Centos Web Panel 0.9.8.480 - Local File Inclusion 漏洞描述 Centos Web Panel version 0.9.8.480 suffers from local file inclusion vulnerabilities. Other vuln...
2018年4月27日 02:05
工具理解小结(面试火线被拒后的发奋图强)
面试官直接问我子域名收集工具原理,我寻思会用就行啊,结果我想了半天也没整明白,然后去把工具扒出来挨个瞅了瞅,这边给大家介绍一下: 一、首先了解一下为什么要收集子域名 在挖洞之前肯定要...
2022年3月10日 23:34
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

