
最新发布第791页

CVE-2021-27931: LumisXP <10.0.0 - Blind XML External Entity Attack
漏洞标题 CVE-2021-27931: LumisXP <10.0.0 - Blind XML External Entity Attack 漏洞描述 LumisXP (aka Lumis Experience Platform) before 10.0.0 allows unauthenticated blind XML exter...
 2021年2月7日 14:03
漏洞复现 D-Link DCS 密码泄露漏洞
漏洞描述 D-link DCS是一款网络摄像机,工作温度为0-50℃。D-link DCS系统存在密码泄露漏洞,攻击者可以根据泄露信息,进入后台 适用范围中小企业设备类型网络摄像机 图象分辨率(dpi)704×480,...

 2023年6月10日 18:01
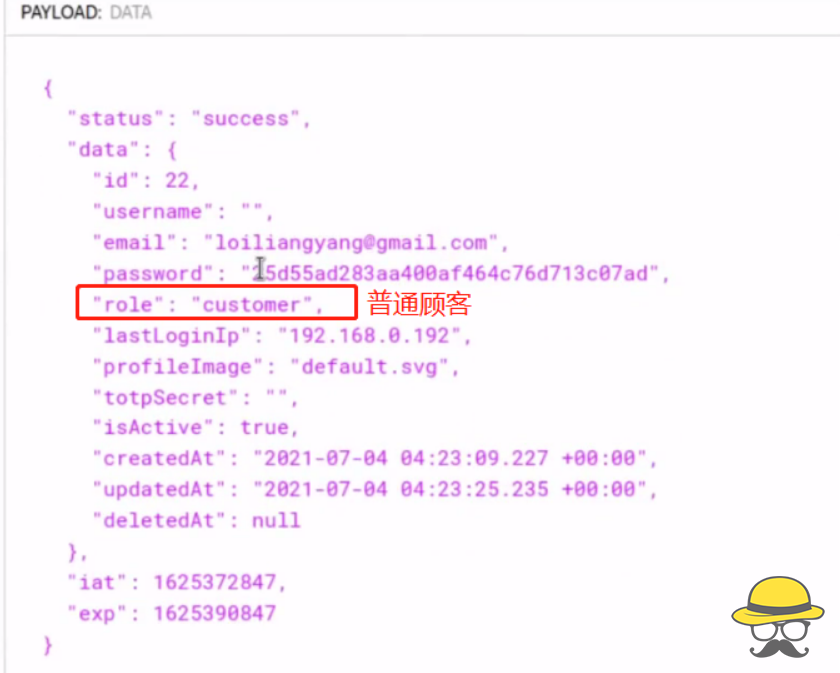
黑客如何不花一分钱获取某网站豪华会员
相关阅读 今天我们讲讲,如何通过json web token登录验证的一个漏洞来免费获取豪华会员 图文教程 我们发现用户在注册、登陆时,在payload中存在用户身份的信息,譬如非会员 再譬如豪华会员 这时...
2022年4月1日 18:36CVE-2022-4059: Cryptocurrency Widgets Pack < 2.0 - SQL Injection
漏洞标题 CVE-2022-4059: Cryptocurrency Widgets Pack < 2.0 - SQL Injection 漏洞描述 The plugin does not sanitise and escape some parameter before using it in a SQL statement via ...
2022年9月8日 09:01CVE-2021-24762: WordPress Perfect Survey <1.5.2 - SQL Injection
漏洞标题 CVE-2021-24762: WordPress Perfect Survey <1.5.2 - SQL Injection 漏洞描述 Perfect Survey WordPress plugin before 1.5.2 does not validate and escape the question_id GET p...
2021年5月22日 01:14CVE-2021-25161: Aruba Instant Access Point (IAP) – Cross-Site Scripting
漏洞标题 CVE-2021-25161: Aruba Instant Access Point (IAP) - Cross-Site Scripting 漏洞描述 A remote cross-site scripting (xss) vulnerability was discovered in some Aruba Instant Acc...
2021年7月27日 14:50CVE-2022-0651: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection
漏洞标题 CVE-2022-0651: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection 漏洞描述 The WP Statistics WordPress plugin is vulnerable to SQL Injection due to insufficient e...
2022年5月9日 10:16CVE-2024-48651: ProFTPD ≤ 1.3.8b – Privilege Escalation via mod_sql
漏洞标题 CVE-2024-48651: ProFTPD ≤ 1.3.8b - Privilege Escalation via mod_sql 漏洞描述 ProFTPD versions through 1.3.8b (before commit cec01cc) contain a vulnerability in the mod_sq...
2024年12月13日 06:30Atlassian Confluence Data Center and Server CVE-2024-21683 远程代码执行漏洞
漏洞标题 Atlassian Confluence Data Center and Server CVE-2024-21683 远程代码执行漏洞 漏洞描述 Atlassian Confluence Data Center and Server存在远程代码执行漏洞,此漏洞是程序对用户输...
2024年1月13日 00:33CVE-2018-17283: Zoho ManageEngine OpManager – SQL Injection
漏洞标题 CVE-2018-17283: Zoho ManageEngine OpManager - SQL Injection 漏洞描述 Zoho ManageEngine OpManager before 12.3 Build 123196 does not require authentication for /oputilsServl...
2018年4月29日 02:40CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Advanced Order Export For WooCommerce plu...
2021年10月31日 16:29CVE-2021-24970: WordPress All-In-One Video Gallery <2.5.0 - Local File Inclusion
漏洞标题 CVE-2021-24970: WordPress All-In-One Video Gallery <2.5.0 - Local File Inclusion 漏洞描述 WordPress All-in-One Video Gallery plugin before 2.5.0 is susceptible to local...
2021年4月11日 01:36CVE-2011-0762: vsftpd < 2.3.3 - DoS
漏洞标题 CVE-2011-0762: vsftpd < 2.3.3 - DoS 漏洞描述 The vsf_filename_passes_filter function in ls.c in vsftpd before 2.3.3 allows remote authenticated users to cause a denial ...
2011年11月21日 01:05(CVE-2025-6216) Allegra密码恢复认证绕过漏洞
漏洞标题 (CVE-2025-6216) Allegra密码恢复认证绕过漏洞 漏洞描述 (CVE-2025-6216) Allegra密码恢复认证绕过漏洞 PoC代码 暂无
2025年7月21日 20:53CVE-2025-3415: Grafana – Exposes DingDing API Keys
漏洞标题 CVE-2025-3415: Grafana - Exposes DingDing API Keys 漏洞描述 An incident occurred where the DingDing alerting integration URL was inadvertently exposed to viewers due to a ...
2025年8月24日 02:36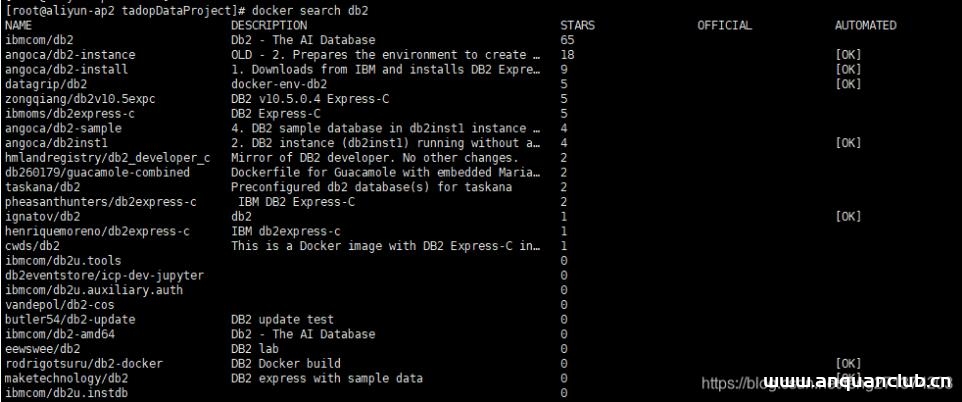
docker-compose安装db2数据库操作_docker
这篇文章主要介绍了docker-compose安装db2数据库操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 db2数据库在宿主机直接安装比较麻烦,而且涉及用户和权限也不方便,所...
2022年12月19日 21:02
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

