
最新发布第799页

CVE-2023-7246: System Dashboard < 2.8.10 - Cross-Site Scripting
漏洞标题 CVE-2023-7246: System Dashboard < 2.8.10 - Cross-Site Scripting 漏洞描述 The System Dashboard WordPress plugin before 2.8.10 does not sanitize and escape some parameter...
 2023年10月5日 23:16
Atlassian Jira XSS(CVE-2018-20824)
漏洞标题 Atlassian Jira XSS(CVE-2018-20824) 漏洞描述 Jira7.13.1版本之前的WallboardServlet资源允许远程攻击者通过cyclePeriod参数中的跨站点脚本漏洞注入任意HTML或JavaScript。 PoC代码 ...
2018年5月1日 17:42CVE-2013-2248: Apache Struts – Multiple Open Redirection Vulnerabilities
漏洞标题 CVE-2013-2248: Apache Struts - Multiple Open Redirection Vulnerabilities 漏洞描述 Apache Struts is prone to multiple open-redirection vulnerabilities because the applicati...
2013年8月29日 08:36CVE-2022-4059: Cryptocurrency Widgets Pack < 2.0 - SQL Injection
漏洞标题 CVE-2022-4059: Cryptocurrency Widgets Pack < 2.0 - SQL Injection 漏洞描述 The plugin does not sanitise and escape some parameter before using it in a SQL statement via ...
2022年5月6日 02:18CVE-2010-1353: Joomla! Component LoginBox – Local File Inclusion
漏洞标题 CVE-2010-1353: Joomla! Component LoginBox - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the LoginBox Pro (com_loginbox) component for Joomla! allo...
2010年6月28日 10:34
深入了解tomcat中servlet的创建方式实现_Tomcat
这篇文章主要介绍了深入了解tomcat中servlet的创建方式实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一、 什...
2023年4月13日 20:54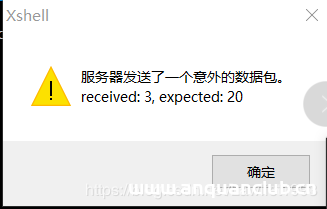
详解Ubuntu20.04用Xshell通过SSH连接报错的服务问题_Linux
这篇文章主要介绍了详解Ubuntu20.04用Xshell通过SSH连接报错的服务问题,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学...
2023年6月28日 21:11CVE-2020-7247: OpenSMTPD 6.4.0-6.6.1 – Remote Code Execution
漏洞标题 CVE-2020-7247: OpenSMTPD 6.4.0-6.6.1 - Remote Code Execution 漏洞描述 OpenSMTPD versions 6.4.0 - 6.6.1 are susceptible to remote code execution. smtp_mailaddr in smtp_sess...
2020年11月12日 07:40CVE-2020-16139: Cisco Unified IP Conference Station 7937G – Denial-of-Service
漏洞标题 CVE-2020-16139: Cisco Unified IP Conference Station 7937G - Denial-of-Service 漏洞描述 Cisco Unified IP Conference Station 7937G 1-4-4-0 through 1-4-5-7 allows attackers t...
2020年1月24日 11:32
使用特征字符串从内存中定位恶意进程
如果已知恶意进程在内存中运行,但是没有明显网络活动、并且无法确定落地时间、启动时间的情况,可以通过在内存中搜索特征字符串进行定位。 Linux 这里记录一个较为好用的工具:Dismember 项目...

 2026年3月1日 15:46
CVE-2018-8719: WordPress WP Security Audit Log 3.1.1 – Information Disclosure
漏洞标题 CVE-2018-8719: WordPress WP Security Audit Log 3.1.1 - Information Disclosure 漏洞描述 WordPress WP Security Audit Log 3.1.1 plugin is susceptible to information disclosur...
2018年12月11日 20:16
记一次修改前端时间导致的未授权
发现之前 在前段时间看到了好像是一个支付宝的漏洞那个人修改了电脑的时间然后可以提前秒杀抢购商品,于是这个洞在弟弟我的心里深深的记住了,于是就有了后面的发现 发现过程 在刚刚加入火线某...
2022年3月10日 23:29CVE-2022-46381: Linear eMerge E3-Series – Cross-Site Scripting
漏洞标题 CVE-2022-46381: Linear eMerge E3-Series - Cross-Site Scripting 漏洞描述 Linear eMerge E3-Series devices contain a cross-site scripting vulnerability via the type parameter...
2022年6月15日 22:11
【溯源小技巧】获取Todesk客户端的手机号与邮箱账号
前言 今天在帮同学使用Todesk远程解决问题的时候,突然想到了以前关于向日葵配置文件的相关利用,可以读取到临时密码,然后使用脚本进行爆破,得到明文之后即可远程连接,现在已经修复了 同理,...
2024年3月19日 22:36CVE-2025-5961: WordPress WPvivid Backup & Migration Plugin <= 0.9.116 - Authenticated Arbitrary File Upload
漏洞标题 CVE-2025-5961: WordPress WPvivid Backup & Migration Plugin <= 0.9.116 - Authenticated Arbitrary File Upload 漏洞描述 The Migration, Backup, Staging – WPvivid Backu...
2025年7月2日 23:14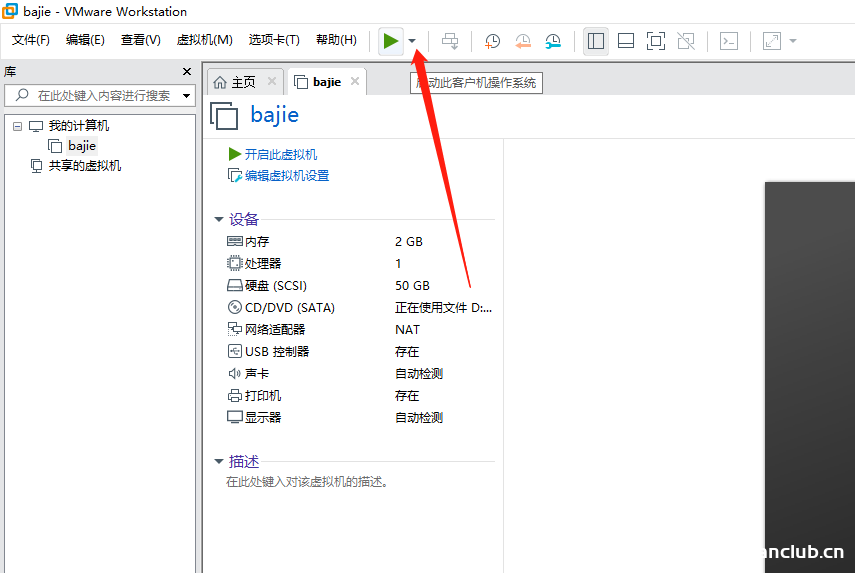
解决VMware 虚拟机开机黑屏的问题_VMware
这篇文章主要介绍了VMware 虚拟机开机黑屏解决方法,本文通过图文醒目的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 # 调整VMware硬盘启动优先...
2023年8月21日 21:29
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

