
最新发布第810页

CVE-2019-16332: WordPress API Bearer Auth <20190907 - Cross-Site Scripting
漏洞标题 CVE-2019-16332: WordPress API Bearer Auth <20190907 - Cross-Site Scripting 漏洞描述 WordPress API Bearer Auth plugin before 20190907 contains a cross-site scripting vul...
 2019年10月13日 16:53
CVE-2022-0864: UpdraftPlus < 1.22.9 - Cross-Site Scripting
漏洞标题 CVE-2022-0864: UpdraftPlus < 1.22.9 - Cross-Site Scripting 漏洞描述 The plugin does not sanitise and escape the updraft_interval parameter before outputting it back in ...
2022年8月2日 07:55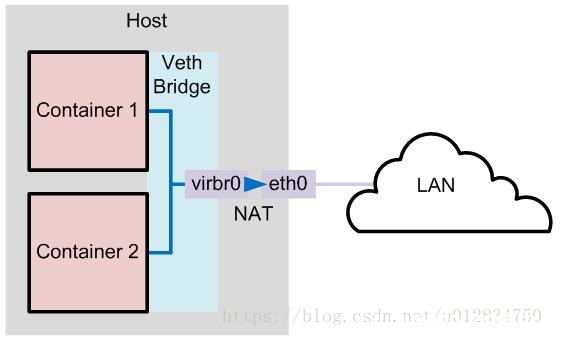
Docker 网络模式及配置方式_docker
这篇文章主要介绍了Docker 网络模式及配置方式,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 一、Docker网络模式 docker run 创建 Docker 容器时,可以用 –net 选项指定...
2022年7月31日 20:14CVE-2023-5089: Defender Security < 4.1.0 - Protection Bypass (Hidden Login Page)
漏洞标题 CVE-2023-5089: Defender Security < 4.1.0 - Protection Bypass (Hidden Login Page) 漏洞描述 The Defender Security WordPress plugin before 4.1.0 does not prevent redirects...
2023年1月23日 08:37CVE-2019-20085: TVT NVMS 1000 – Directory Traversal
漏洞标题 CVE-2019-20085: TVT NVMS 1000 - Directory Traversal 漏洞描述 CVE-2019-20085: TVT NVMS 1000 - Directory Traversal 日期: 2025-09-01 | 影响软件: TVT NVMS 1000 | PoC代码 暂无
2019年10月31日 05:29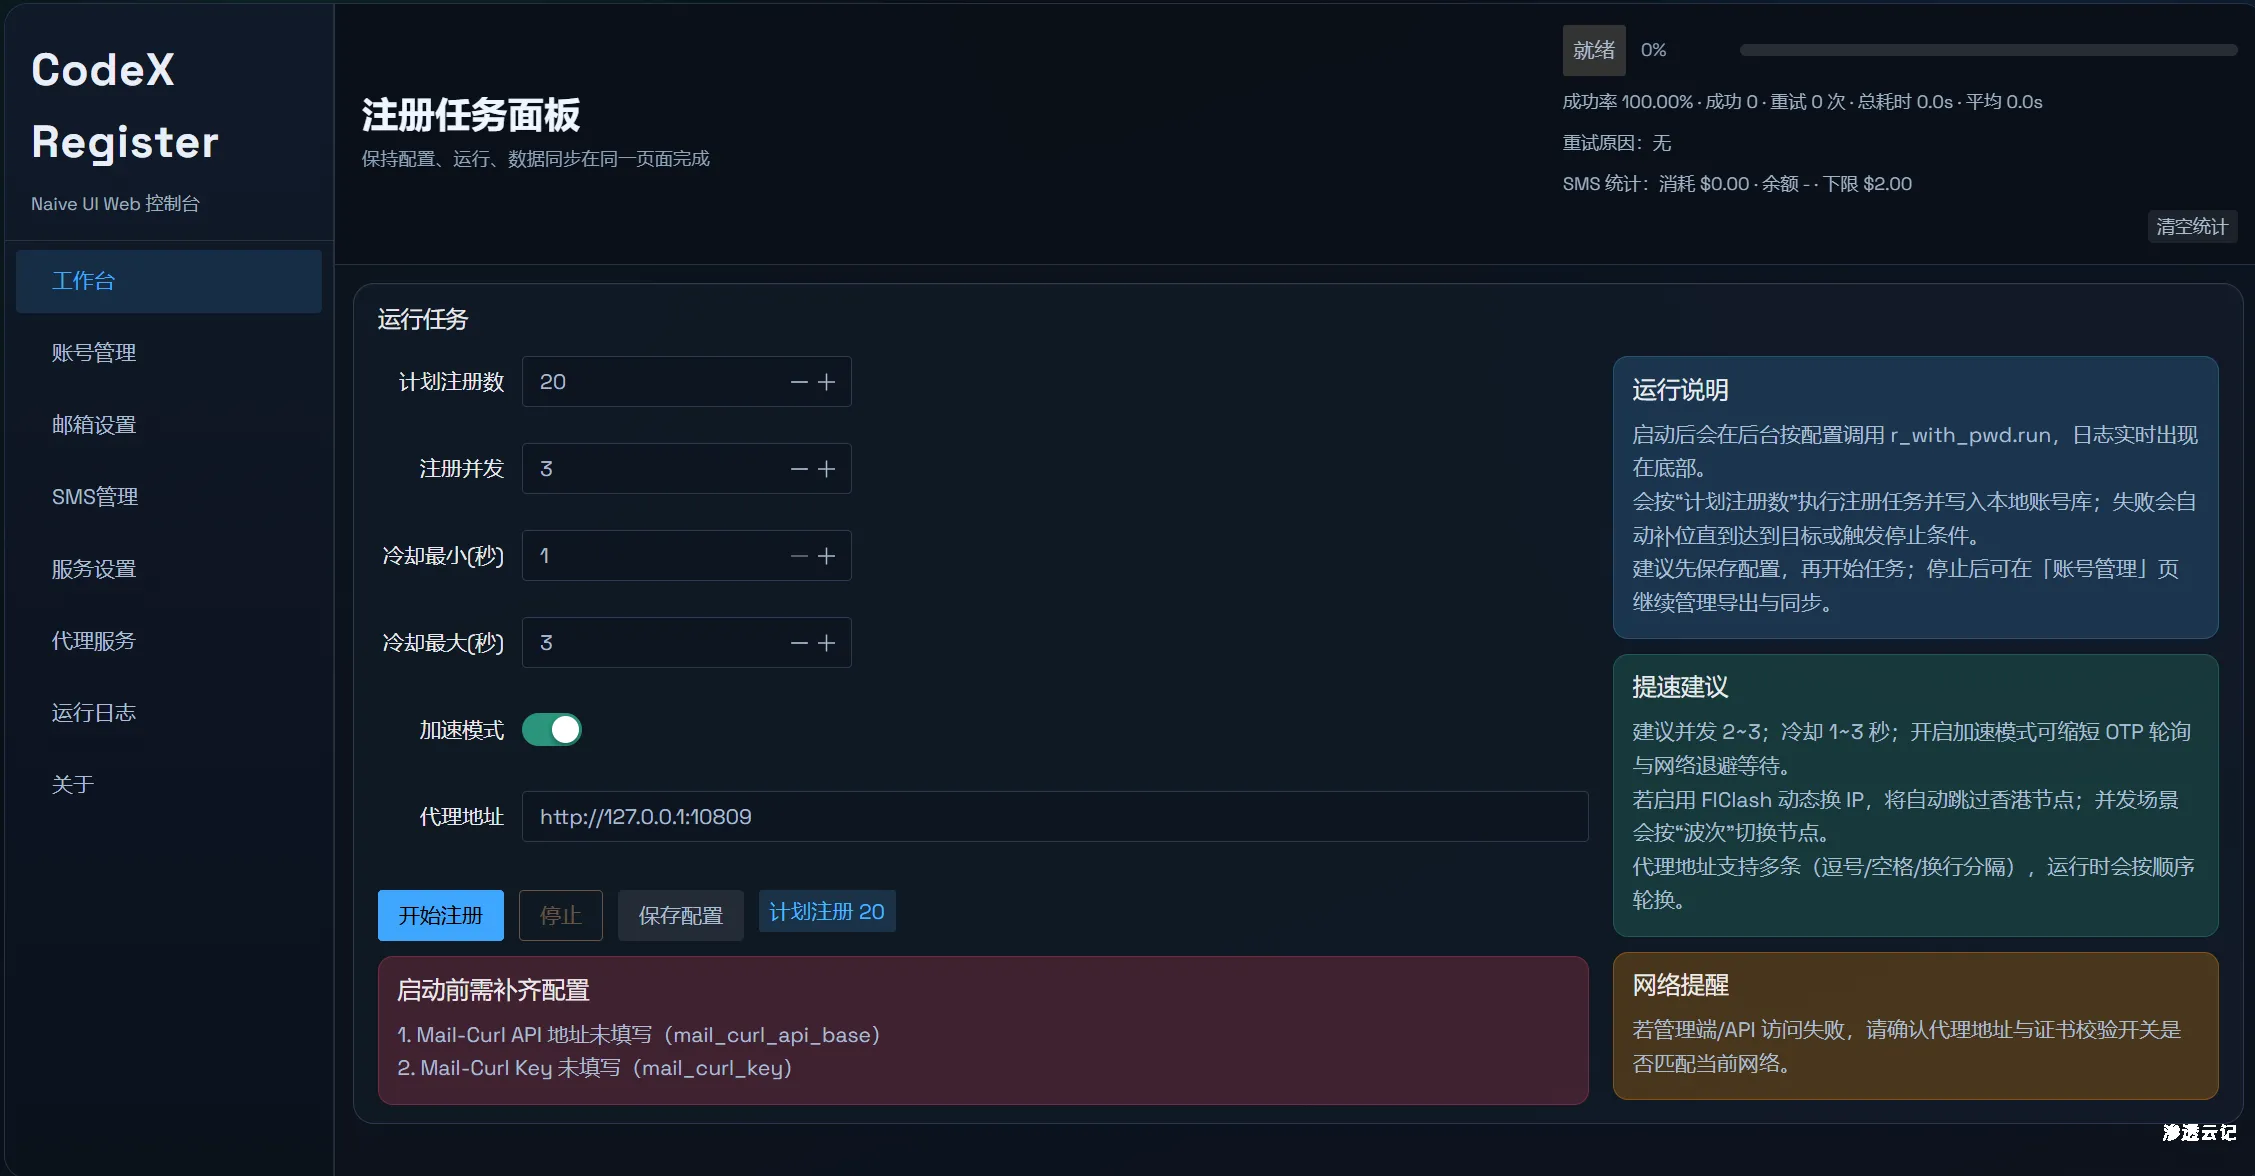
CodeX Register
CodeX Register 是一个本地桌面化控制台,用于统一执行注册流程、邮箱池管理、SMS 接码、代理切换、本地账号库管理、以及云端账号运维。 本项目由 GPT-5.3-Codex 辅助完成。 前端:Vue 3 + Naiv...

 2026年4月1日 22:20
CVE-2022-3982: WordPress Booking Calendar <3.2.2 - Arbitrary File Upload
漏洞标题 CVE-2022-3982: WordPress Booking Calendar <3.2.2 - Arbitrary File Upload 漏洞描述 WordPress Booking Calendar plugin before 3.2.2 is susceptible to arbitrary file upload...
2022年5月1日 16:46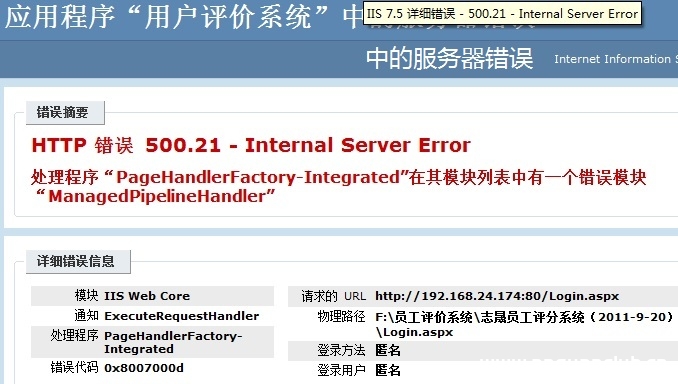
处理程序 PageHandlerFactory-Integrated 在其模块列表中有一个错误模块 ManagedPipelineHandler_win服务器
今天在安装好IIS的Windows2008 r2本上发布asp.net网站时,web程序已经映射到了本地IIS上,但运行如下错误提示处理程序PageHandlerFactory-Integrated在其模块列表中有一个错误模块ManagedPipeli...
2024年4月5日 20:49CVE-2021-31602: Hitachi Vantara Pentaho/Business Intelligence Server – Authentication Bypass
漏洞标题 CVE-2021-31602: Hitachi Vantara Pentaho/Business Intelligence Server - Authentication Bypass 漏洞描述 Hitachi Vantara Pentaho through 9.1 and Pentaho Business Intelligence...
2021年6月17日 15:13Certain WSO2 CVE-2022-29464远程代码执行漏洞
漏洞标题 Certain WSO2 CVE-2022-29464远程代码执行漏洞 漏洞描述 Certain WSO2存在远程代码执行漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
2022年3月5日 20:55CVE-2016-1000126: WordPress Admin Font Editor <=1.8 - Cross-Site Scripting
漏洞标题 CVE-2016-1000126: WordPress Admin Font Editor <=1.8 - Cross-Site Scripting 漏洞描述 WordPress Admin Font Editor 1.8 and before contains a reflected cross-site scripting...
2016年8月22日 23:41CVE-2020-14883: Oracle Fusion Middleware WebLogic Server Administration Console – Remote Code Execution
漏洞标题 CVE-2020-14883: Oracle Fusion Middleware WebLogic Server Administration Console - Remote Code Execution 漏洞描述 The Oracle Fusion Middleware WebLogic Server admin console...
2020年7月19日 11:21CVE-2023-6655: Hongjing e-HR 2020 – SQL Injection
漏洞标题 CVE-2023-6655: Hongjing e-HR 2020 - SQL Injection 漏洞描述 A vulnerability, which was classified as critical, has been found in Hongjing e-HR 2020. Affected by this issue ...
2023年3月7日 16:07CVE-2020-5412: Spring Cloud Netflix – Server-Side Request Forgery
漏洞标题 CVE-2020-5412: Spring Cloud Netflix - Server-Side Request Forgery 漏洞描述 Spring Cloud Netflix 2.2.x prior to 2.2.4, 2.1.x prior to 2.1.6, and older unsupported versions ...
2020年2月2日 18:50CVE-2022-37190: Cuppa CMS v1.0 – Remote Code Execution
漏洞标题 CVE-2022-37190: Cuppa CMS v1.0 - Remote Code Execution 漏洞描述 CuppaCMS 1.0 is vulnerable to Remote Code Execution (RCE). An authenticated user can control both parameter...
2022年3月31日 09:13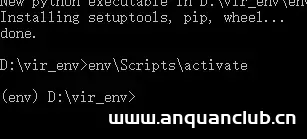
win10系统下安装superset的步骤_Linux
这篇文章主要介绍了win10系统下安装superset的步骤,本文是基于python3.7 win10 64位下的环境安装,需要的朋友可以参考下 superset是一个轻量级自助式BI框架,以优雅的界面和根据数据表动态生成...
2026年3月1日 15:46
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

