
最新发布第812页

CVE-2024-50498: WP Query Console <= 1.0 - Remote Code Execution
漏洞标题 CVE-2024-50498: WP Query Console <= 1.0 - Remote Code Execution 漏洞描述 Improper Control of Generation of Code ('Code Injection') vulnerability in LUBUS WP Q...
 2024年9月3日 04:13
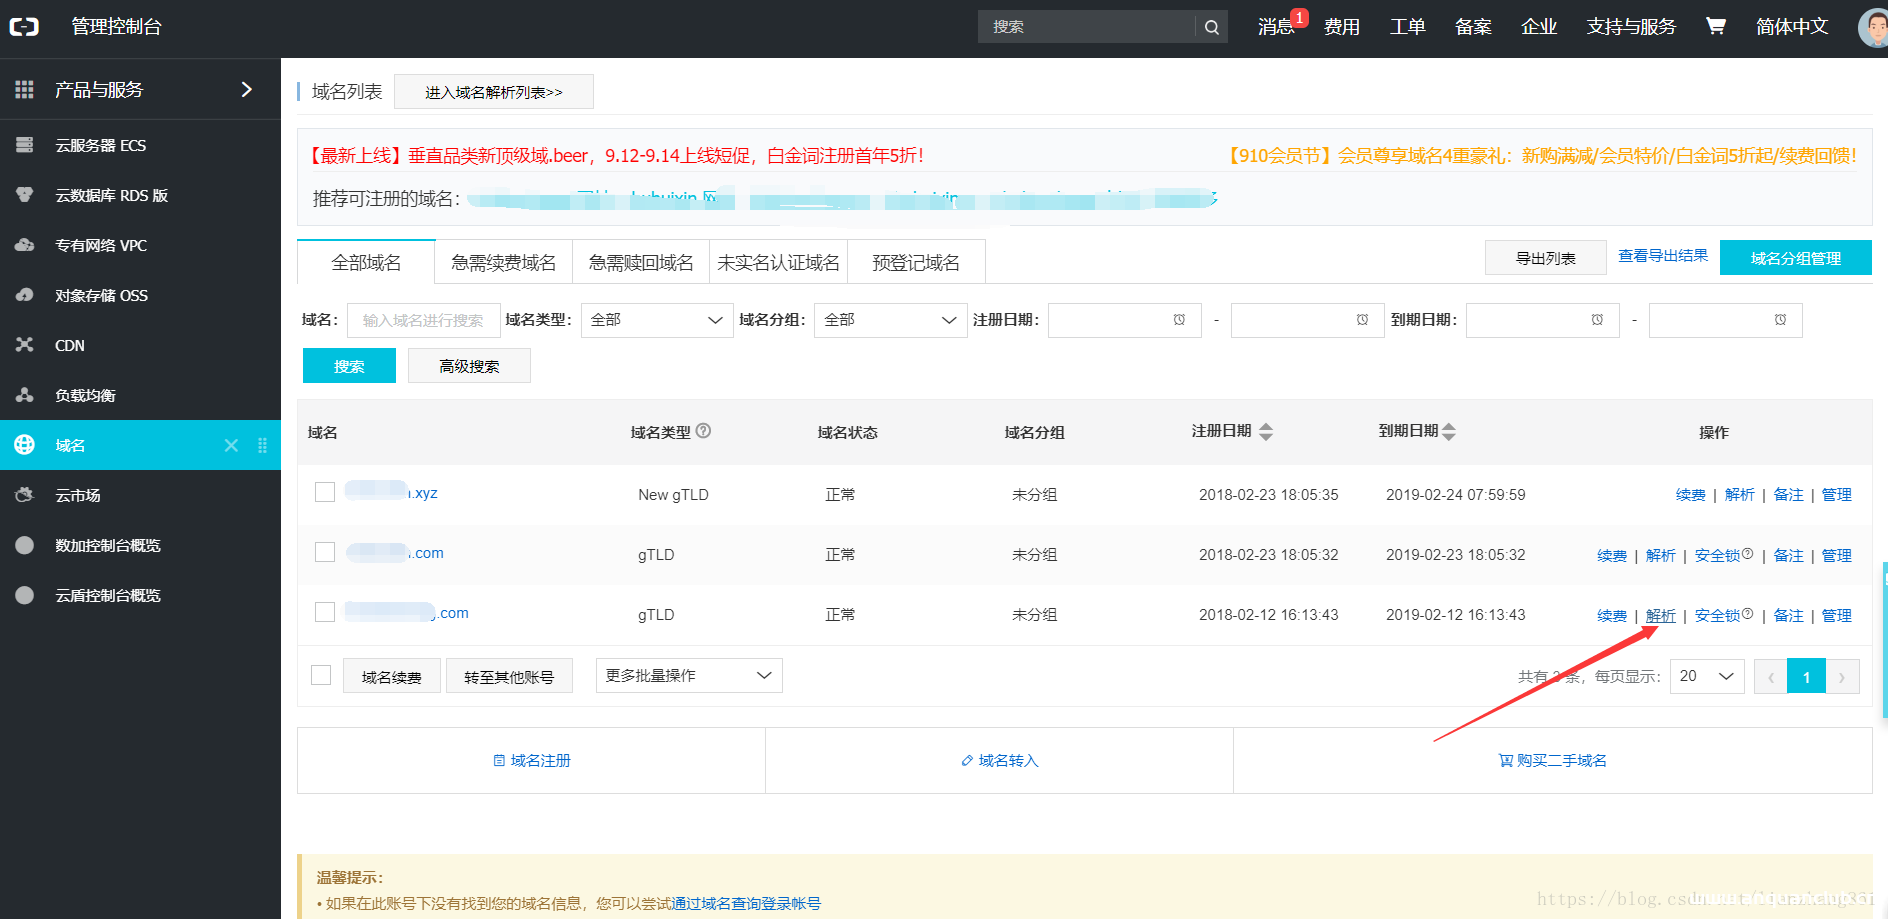
详解如何在阿里云服务器部署程序并用域名直接访问_Linux
这篇文章主要介绍了详解如何在阿里云服务器部署程序并用域名直接访问,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习...
2023年10月8日 21:05CVE-2019-14696: Open-School 3.0/Community Edition 2.3 – Cross-Site Scripting
漏洞标题 CVE-2019-14696: Open-School 3.0/Community Edition 2.3 - Cross-Site Scripting 漏洞描述 Open-School 3.0, and Community Edition 2.3, allows cross-site scripting via the osv/i...
2019年11月27日 11:18CVE-2025-57819: FreePBX – Remote Code Execution
漏洞标题 CVE-2025-57819: FreePBX - Remote Code Execution 漏洞描述 FreePBX 15, 16, and 17 contain a remote code execution caused by insufficiently sanitized user-supplied data in en...
2025年5月1日 10:05CVE-2023-27482: Home Assistant Supervisor – Authentication Bypass
漏洞标题 CVE-2023-27482: Home Assistant Supervisor - Authentication Bypass 漏洞描述 Home Assistant Supervisor is an open source home automation tool. A remotely exploitable vulnera...
2023年3月4日 17:06CVE-2022-28666: Custom Product Tabs for WooCommerce < 1.7.8 - Unauthenticated Toggle Content Setting Update
漏洞标题 CVE-2022-28666: Custom Product Tabs for WooCommerce < 1.7.8 - Unauthenticated Toggle Content Setting Update 漏洞描述 YIKES Inc. Custom Product Tabs for WooCommerce plug...
2022年11月1日 12:36
宝塔面板开心版出问题,有效解决TypeError: ‘NoneType‘ object is not subscriptable
前言 这段时间对服务器进行升级的时间发现,宝塔有不少问题,时不时就出现TypeError: ‘NoneType‘ object is not subscriptable ,虽然网站不影响使用,但是看着会很难受,修改某些操作也不是很...

 2024年3月2日 17:01
CVE-2024-3822: Base64 Encoder/Decoder <= 0.9.2 - Cross-Site Scripting
漏洞标题 CVE-2024-3822: Base64 Encoder/Decoder <= 0.9.2 - Cross-Site Scripting 漏洞描述 The Base64 Encoder/Decoder WordPress plugin through 0.9.2 does not sanitise and escape a ...
2024年8月10日 10:04CVE-2020-24701: OX Appsuite – Cross-Site Scripting
漏洞标题 CVE-2020-24701: OX Appsuite - Cross-Site Scripting 漏洞描述 OX App Suite through 7.10.4 allows XSS via the app loading mechanism (the PATH_INFO to the /appsuite URI). PoC...
2020年4月13日 22:59CVE-2020-35713: Belkin Linksys RE6500 <1.0.012.001 - Remote Command Execution
漏洞标题 CVE-2020-35713: Belkin Linksys RE6500 <1.0.012.001 - Remote Command Execution 漏洞描述 Belkin LINKSYS RE6500 devices before 1.0.012.001 allow remote attackers to execut...
2020年7月1日 11:28CVE-2022-1007: WordPress Advanced Booking Calendar <1.7.1 - Cross-Site Scripting
漏洞标题 CVE-2022-1007: WordPress Advanced Booking Calendar <1.7.1 - Cross-Site Scripting 漏洞描述 WordPress Advanced Booking Calendar plugin before 1.7.1 contains a cross-site ...
2022年4月10日 19:22
Linux下如何永久修改主机名的方法步骤_Linux
这篇文章主要介绍了Linux下如何永久修改主机名的方法步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 想修改自...
2024年6月19日 20:41CVE-2018-0127: Cisco RV132W/RV134W Router – Information Disclosure
漏洞标题 CVE-2018-0127: Cisco RV132W/RV134W Router - Information Disclosure 漏洞描述 Cisco RV132W ADSL2+ Wireless-N VPN Routers and Cisco RV134W VDSL2 Wireless-AC VPN Routers could...
2018年1月21日 21:55CVE-2025-40630: IceWarp Mail Server ≤11.4.0 – Open Redirect
漏洞标题 CVE-2025-40630: IceWarp Mail Server ≤11.4.0 - Open Redirect 漏洞描述 IceWarp Mail Server version 11.4.0 and below contains an open redirect vulnerability that allows atta...
2025年7月15日 05:33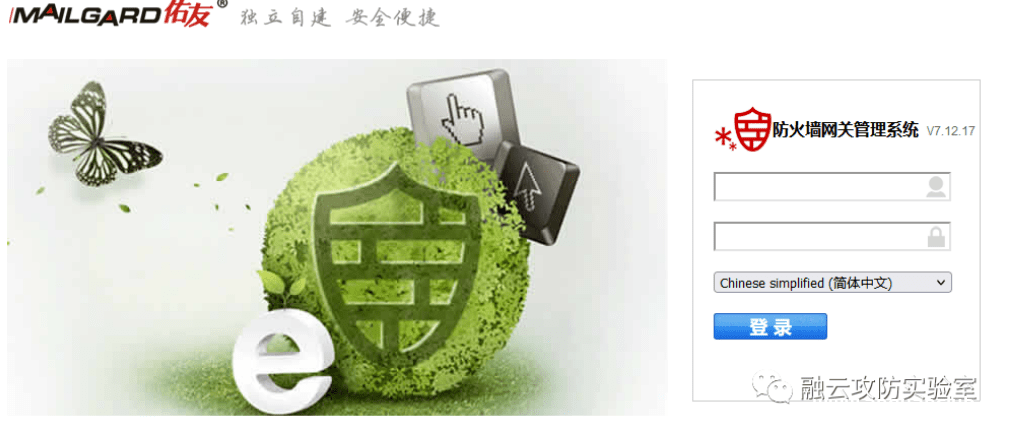
佑友防火墙 后台命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 佑友防火墙 后台命令执行漏洞 佑友防火墙+路由,保障您的网络更安全更稳定。弥补传统路由器因内外人数增加带来的网络延迟和不稳定问题...
2026年2月13日 12:53CVE-2022-39960: Jira Netic Group Export <1.0.3 - Missing Authorization
漏洞标题 CVE-2022-39960: Jira Netic Group Export <1.0.3 - Missing Authorization 漏洞描述 Jira Netic Group Export add-on before 1.0.3 contains a missing authorization vulnerabili...
2022年11月7日 22:07
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

