
最新发布第813页

CVE-2022-38840: Güralp MAN-EAM-0003 3.2.4 – XML External Entity (XXE)
漏洞标题 CVE-2022-38840: Güralp MAN-EAM-0003 3.2.4 - XML External Entity (XXE) 漏洞描述 cgi-bin/xmlstatus.cgi in Güralp MAN-EAM-0003 3.2.4 is vulnerable to an XML External Entity...
 2022年10月25日 11:26

bugbounty技巧聚合20211220
漏洞报告 【Judge.me】 html 注入 http://hackerone.com/reports/1036995 【Flickr 】使用 AWS Cognito API 接管 Flickr 账户 http://hackerone.com/reports/1342088 【MTN Group】注册时邮件内...
2022年3月10日 23:38
提升Nginx性能的一些建议_nginx
这篇文章主要介绍了提升Nginx性能的一些建议,帮助大家更好的使用nginx,感兴趣的朋友可以了解下 如果你的Web应用只跑在一台机器上,那要提升其性能非常简单:换一台更快的,多配几个处理器,多...
2023年5月4日 20:39使用 kind 和 Docker 启动本地的 Kubernetes环境_docker
这篇文章主要介绍了使用 kind 和 Docker 启动本地的 Kubernetes环境,本文通过实例代码给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 介绍 你曾经花过...
2024年1月24日 20:59CVE-2019-10692: WordPress Google Maps <7.11.18 - SQL Injection
漏洞标题 CVE-2019-10692: WordPress Google Maps <7.11.18 - SQL Injection 漏洞描述 WordPress Google Maps plugin before 7.11.18 contains a SQL injection vulnerability. The plugin i...
2019年11月18日 10:52Apache Solr <= 8.8.1 SSRF(CVE-2021-27905)
漏洞标题 Apache Solr <= 8.8.1 SSRF(CVE-2021-27905) 漏洞描述 Apache Solr中的ReplicationHandler(通常注册在Solrcore下的“/replication”)有一个“masterUrl”(也称为“leaderUrl”别...
2021年7月11日 23:16CVE-2021-25114: WordPress Paid Memberships Pro <2.6.7 - Blind SQL Injection
漏洞标题 CVE-2021-25114: WordPress Paid Memberships Pro <2.6.7 - Blind SQL Injection 漏洞描述 WordPress Paid Memberships Pro plugin before 2.6.7 is susceptible to blind SQL inje...
2021年1月31日 10:07CVE-2024-48248: NAKIVO Backup & Replication任意文件读取漏洞
漏洞标题 CVE-2024-48248: NAKIVO Backup & Replication任意文件读取漏洞 漏洞描述 NAKIVO Backup & Replication 是一款专注于虚拟化、云端及混合环境的备份与灾难恢复的解决方案。攻击...
2024年8月29日 17:40CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution
漏洞标题 CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution 漏洞描述 An issue was discovered in Snap Creek Duplicator before 1.2.42. By accessing le...
2018年11月19日 12:43CVE-2018-14064: VelotiSmart Wifi – Directory Traversal
漏洞标题 CVE-2018-14064: VelotiSmart Wifi - Directory Traversal 漏洞描述 VelotiSmart WiFi B-380 camera devices allow directory traversal via the uc-http service 1.0.0, as demonstra...
2018年8月10日 04:31Adobe ColdFusion //CFIDE/wizards/common/utils.cfc 权限绕过漏洞 (CVE-2023-29298)
漏洞标题 Adobe ColdFusion //CFIDE/wizards/common/utils.cfc 权限绕过漏洞 (CVE-2023-29298) 漏洞描述 Adobe ColdFusion 是一种广泛用于企业级 Web 应用开发的工具,支持专有标记语言以构建...
2023年11月19日 08:56CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access
漏洞标题 CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access 漏洞描述 WordPress Welcart e-Commerce plugin before 2.8.5 is susceptible to arbitrary file ac...
2022年5月3日 17:13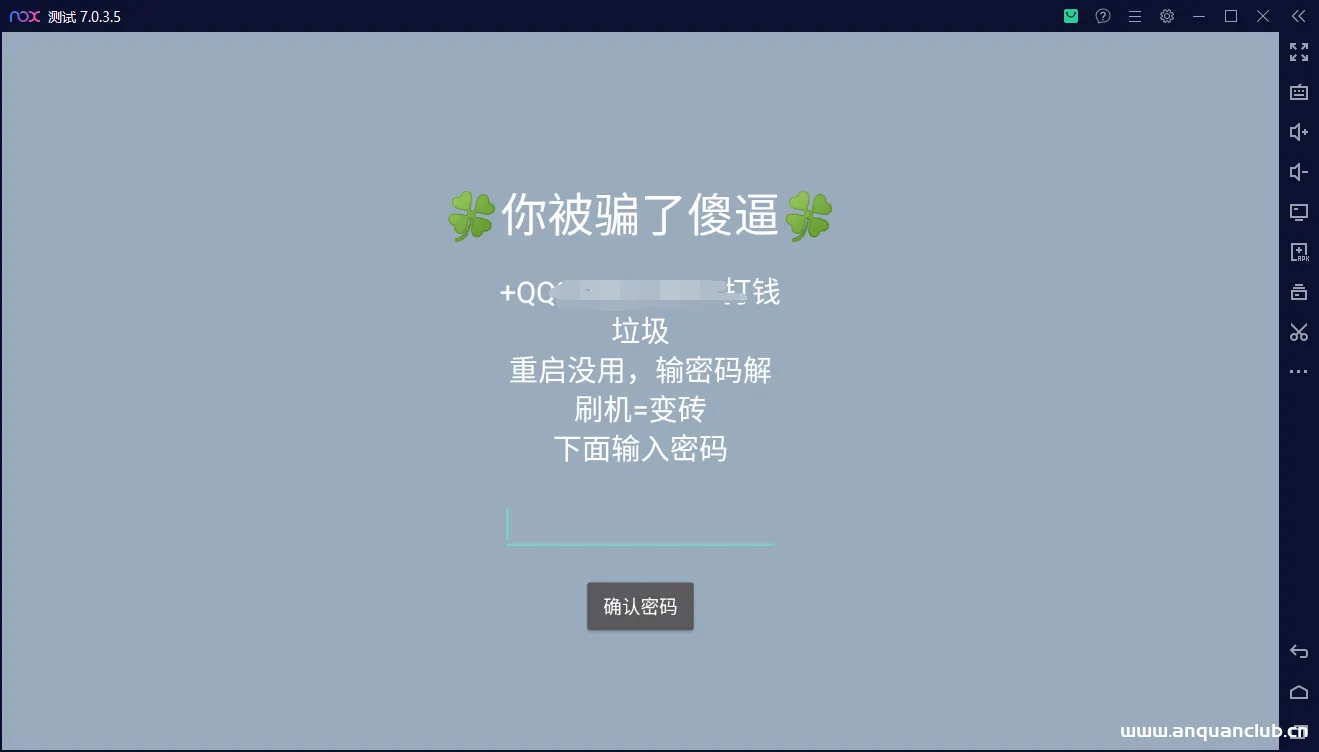
记一次违规锁机APP的渗透测试
0x00前言 今天闲着无聊,发呆时间,好兄弟突然发来一张锁机图片,乍一想锁机这玩意还是咱初中那段时间火啊。因为隐私问题,这里就直接放模拟器运行图片 那些莫名其妙的小软件,大家懂得都懂,都...

 2023年1月13日 19:28
CVE-2025-25257: Fortinet FortiWeb – SQL Injection
漏洞标题 CVE-2025-25257: Fortinet FortiWeb - SQL Injection 漏洞描述 An improper neutralization of special elements used in an SQL command ('SQL Injection') vulnerability ...
2025年9月29日 13:41CVE-2021-30461: VoipMonitor <24.61 - Remote Code Execution
漏洞标题 CVE-2021-30461: VoipMonitor <24.61 - Remote Code Execution 漏洞描述 VoipMonitor prior to 24.61 is susceptible to remote code execution vulnerabilities because of its us...
2021年2月28日 07:31CVE-2015-1000010: WordPress Simple Image Manipulator < 1.0 - Local File Inclusion
漏洞标题 CVE-2015-1000010: WordPress Simple Image Manipulator < 1.0 - Local File Inclusion 漏洞描述 WordPress Simple Image Manipulator 1.0 is vulnerable to local file inclusion ...
2015年4月24日 17:38
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

