
最新发布第821页

CVE-2020-5405: Spring Cloud Config – Local File Inclusion
漏洞标题 CVE-2020-5405: Spring Cloud Config - Local File Inclusion 漏洞描述 Spring Cloud Config versions 2.2.x prior to 2.2.2, 2.1.x prior to 2.1.7, and older unsupported versions ...
 2020年3月1日 02:00

每日云安全技术资讯20220223
容器环境红队手法总结 http://mp.weixin.qq.com/s/WaRECg79Nxx08iekakrlMA 如何使用 Kubesploit 和 KubiScan 提高云原生安全性 http://www.conjur.org/blog/tutorial-kubernetes-vulnerability-...
2022年3月10日 23:32CVE-2023-36289: Webkul QloApps 1.6.0 – Cross-site Scripting
漏洞标题 CVE-2023-36289: Webkul QloApps 1.6.0 - Cross-site Scripting 漏洞描述 An unauthenticated Cross-Site Scripting (XSS) vulnerability found in Webkul QloApps 1.6.0 allows an at...
2023年3月25日 21:09Nginx配置80端口访问8080及项目名地址方法解析_nginx
这篇文章主要介绍了Nginx配置80端口访问8080及项目名地址方法解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 tomcat访问项目,一般是...
2023年4月30日 20:25CVE-2019-12986: Citrix SD-WAN Center – Remote Command Injection
漏洞标题 CVE-2019-12986: Citrix SD-WAN Center - Remote Command Injection 漏洞描述 Citrix SD-WAN Center is susceptible to remote command injection via the trace_route function in Di...
2019年5月24日 18:52CVE-2021-42567: Apereo CAS Cross-Site Scripting
漏洞标题 CVE-2021-42567: Apereo CAS Cross-Site Scripting 漏洞描述 Apereo CAS through 6.4.1 allows cross-site scripting via POST requests sent to the REST API endpoints. PoC代码
2021年6月5日 18:34CVE-2020-36836: WordPress WP Fastest Cache <= 0.9.0.2 - Authenticated Arbitrary File Deletion
漏洞标题 CVE-2020-36836: WordPress WP Fastest Cache <= 0.9.0.2 - Authenticated Arbitrary File Deletion 漏洞描述 The WP Fastest Cache plugin for WordPress is vulnerable to unauth...
2020年2月11日 21:08CVE-2021-42627: D-Link DIR-615 – Unauthorized Access
漏洞标题 CVE-2021-42627: D-Link DIR-615 - Unauthorized Access 漏洞描述 D-Link DIR-615 devices with firmware 20.06 are susceptible to unauthorized access. An attacker can access the...
2021年3月25日 18:13CVE-2019-5129: YouPHPTube Encoder 2.3 – Command Injection
漏洞标题 CVE-2019-5129: YouPHPTube Encoder 2.3 - Command Injection 漏洞描述 Exploitable unauthenticated command injections exist in YouPHPTube Encoder 2.3 a plugin for providing en...
2019年6月28日 07:26CVE-2019-19825: TOTOLINK/Realtek Routers – CAPTCHA Bypass
漏洞标题 CVE-2019-19825: TOTOLINK/Realtek Routers - CAPTCHA Bypass 漏洞描述 On certain TOTOLINK Realtek SDK based routers, the CAPTCHA text can be retrieved via a POST request to t...
2019年11月29日 07:48CVE-2022-0288: WordPress Ad Inserter <2.7.10 - Cross-Site Scripting
漏洞标题 CVE-2022-0288: WordPress Ad Inserter <2.7.10 - Cross-Site Scripting 漏洞描述 WordPress Ad Inserter plugin before 2.7.10 contains a cross-site scripting vulnerability. I...
2022年1月8日 12:20CVE-2018-10737: Nagios XI SQL Inject
漏洞标题 CVE-2018-10737: Nagios XI SQL Inject 漏洞描述 Nagios XI SQL Inject PoC代码
2018年1月6日 21:14如何利用sed命令高效删除文件的特定行_Linux
这篇文章主要给大家介绍了关于如何利用sed命令高效删除文件的特定行的相关资料,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一...
2023年6月19日 20:10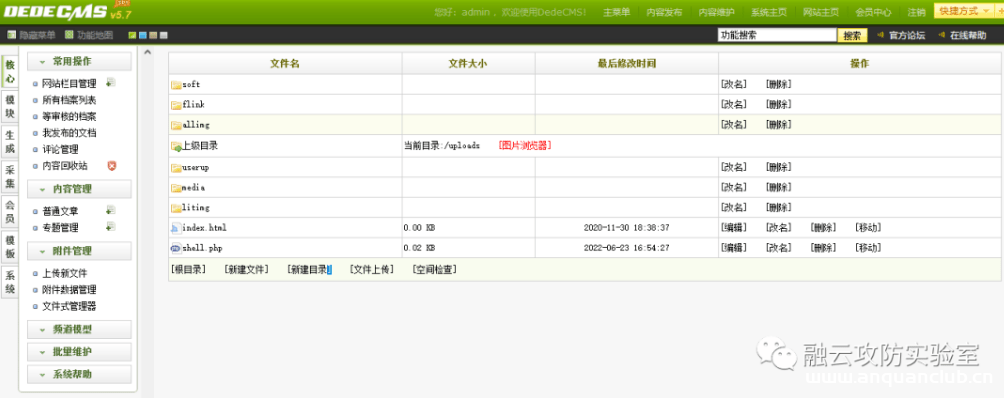
DEDECMS后台任意文件上传
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 DEDECMS后台任意文件上传 织梦内容管理系统(Dedecms)是一款PHP开源网站管理系统。该漏洞利用需要登录后台,并且后台的账户权限是管理员...

 2023年2月17日 13:59
win10、win11家庭版升级到各个版本密钥亲测可用
前言 正版的微软系统功能非常的丰富专业,但是价格也非常的高,想要成功激活就需要秘钥才可以,电脑系统不激活的情况下虽然也能够使用,但是一些专业的功能是没有权限使用的 win10、win11家庭版...
2023年2月8日 14:29
傻瓜式脱壳保姆级教学
注意: 本次演示环境使用模拟器Xposed +易大师脱壳工具只支持可以在模拟器(雷电模拟器)上安装且可以运行的apk进行脱壳操作,脱壳成功后的app无法再从模拟器中打开(重新安装软件可解决)。 一....
2022年3月10日 23:39
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

