
最新发布第826页

CVE-2025-46822: Java-springboot-codebase 1.1 – Arbitrary File Read
漏洞标题 CVE-2025-46822: Java-springboot-codebase 1.1 - Arbitrary File Read 漏洞描述 OsamaTaher/Java-springboot-codebase is a collection of Java and Spring Boot code snippets, appl...
 2025年5月2日 05:21
CVE-2024-27954: WordPress Automatic Plugin <3.92.1 - Arbitrary File Download and SSRF
漏洞标题 CVE-2024-27954: WordPress Automatic Plugin <3.92.1 - Arbitrary File Download and SSRF 漏洞描述 WordPress Automatic plugin <3.92.1 is vulnerable to unauthenticated Ar...
2024年11月8日 17:19CVE-2020-24148: Import XML & RSS Feeds WordPress Plugin <= 2.0.1 Server-Side Request Forgery
漏洞标题 CVE-2020-24148: Import XML & RSS Feeds WordPress Plugin <= 2.0.1 Server-Side Request Forgery 漏洞描述 WordPress plugin Import XML and RSS Feeds (import-xml-feed) pl...
2020年5月1日 03:51
Centos7 安装 Mysql8教程_Linux
这篇文章主要介绍了Centos7 安装 Mysql8的教程,帮助大家的日常工作与学习,感兴趣的朋友可以了解下 Mysql8新特性: Mysql从5.x版本直接跳跃到8.x,我个人是这么看的: MySQL 5.5 -> MySQL 5...
2023年8月2日 21:37CVE-2024-32640: Mura/Masa CMS – SQL Injection
漏洞标题 CVE-2024-32640: Mura/Masa CMS - SQL Injection 漏洞描述 The Mura/Masa CMS is vulnerable to SQL Injection. PoC代码
2024年4月6日 09:33CVE-2019-18371: Xiaomi Mi WiFi R3G Routers – Local file Inclusion
漏洞标题 CVE-2019-18371: Xiaomi Mi WiFi R3G Routers - Local file Inclusion 漏洞描述 Xiaomi Mi WiFi R3G devices before 2.28.23-stable are susceptible to local file inclusion vulnera...
2019年8月13日 06:50CVE-2024-7591: Kemp LoadMaster Load Balancer – Unauthenticated Command Injection
漏洞标题 CVE-2024-7591: Kemp LoadMaster Load Balancer - Unauthenticated Command Injection 漏洞描述 Improper Input Validation vulnerability in Progress LoadMaster allows OS Command ...
2024年12月25日 14:09CVE-2018-10562: Dasan GPON Devices – Remote Code Execution
漏洞标题 CVE-2018-10562: Dasan GPON Devices - Remote Code Execution 漏洞描述 Dasan GPON home routers are susceptible to command injection which can occur via the dest_host paramete...
2018年9月18日 19:35
西湖论剑·第五届中国杭州网络安全技能大赛决赛正式启动
网络空间的竞争,归根结底是人才的竞争。3月11日,西湖论剑·第五届中国杭州网络安全技能大赛决赛在杭州拉开帷幕。作为首届全球数字贸易博览会的亮点单元,本次大赛由杭州市公安局、共青团杭州...
2022年3月16日 09:17CVE-2020-2733: JD Edwards EnterpriseOne Tools 9.2 – Information Disclosure
漏洞标题 CVE-2020-2733: JD Edwards EnterpriseOne Tools 9.2 - Information Disclosure 漏洞描述 JD Edwards EnterpriseOne Tools 9.2 is susceptible to information disclosure via the Mon...
2020年10月8日 14:17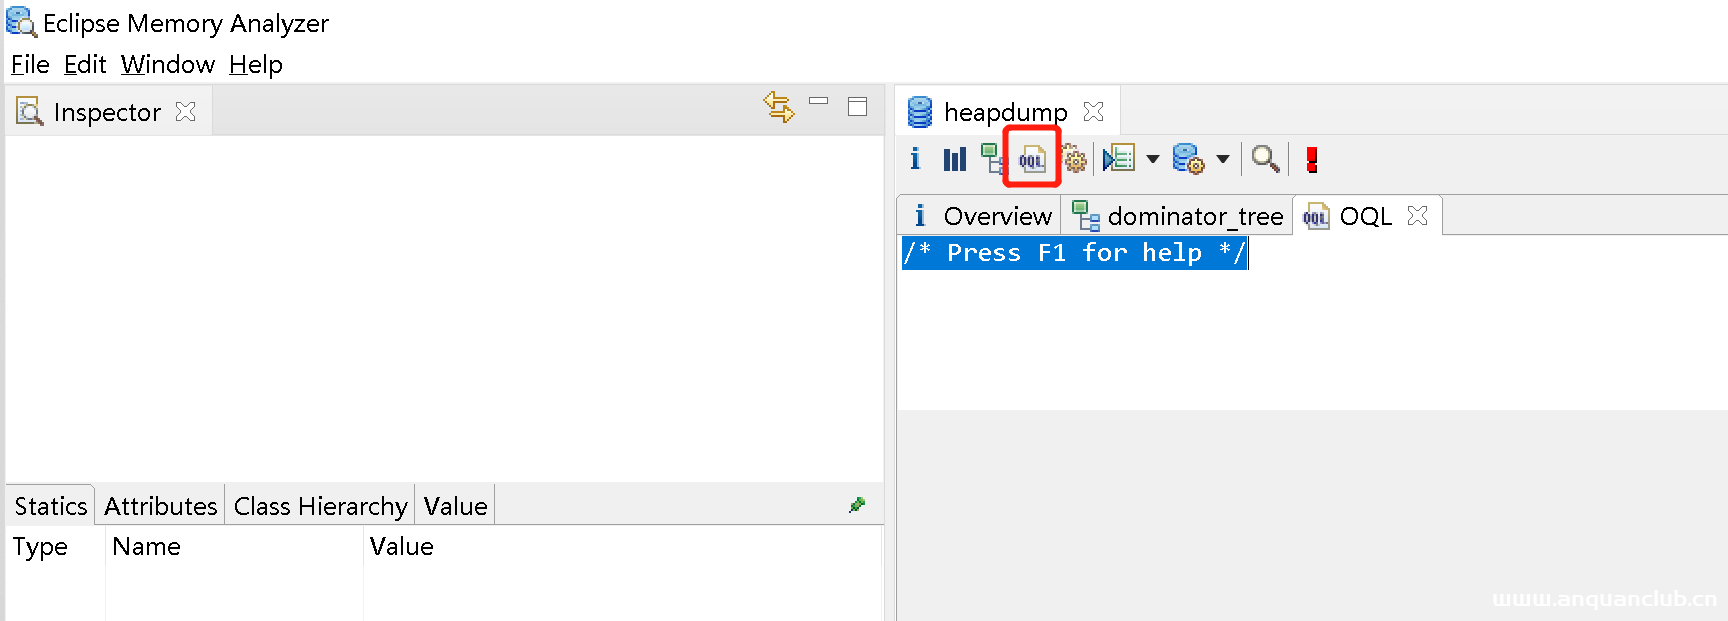
heapdump查询操作
Spring Boot Actuator未授权访问发现/env中有数据库连接配置信息,但是密码都是*号,这时可以尝试是否可以下载heapdump,在内存信息中找到对应的密码。 用工具Eclipse Memory Analyzer(MAT)(...
2022年3月10日 23:35CVE-2021-24499: WordPress Workreap – Remote Code Execution
漏洞标题 CVE-2021-24499: WordPress Workreap - Remote Code Execution 漏洞描述 WordPress Workreap theme is susceptible to remote code execution. The AJAX actions workreap_award_temp_...
2021年7月7日 12:45CVE-2024-8425: WooCommerce Ultimate Gift Card ≤ 2.6.0 – Arbitrary File Upload
漏洞标题 CVE-2024-8425: WooCommerce Ultimate Gift Card ≤ 2.6.0 - Arbitrary File Upload 漏洞描述 The WooCommerce Ultimate Gift Card plugin for WordPress is vulnerable to arbitrary ...
2024年1月4日 17:33CVE-2023-2059: DedeCMS 5.7.87 – Directory Traversal
漏洞标题 CVE-2023-2059: DedeCMS 5.7.87 - Directory Traversal 漏洞描述 Directory traversal vulnerability in DedeCMS 5.7.87 allows reading sensitive files via the $activepath paramet...
2023年12月30日 19:00CVE-2024-4348: osCommerce v4.0 – Cross-site Scripting
漏洞标题 CVE-2024-4348: osCommerce v4.0 - Cross-site Scripting 漏洞描述 A vulnerability, which was classified as problematic, was found in osCommerce 4. Affected is an unknown func...
2024年6月25日 14:07CVE-2023-27482: Home Assistant Supervisor – Authentication Bypass
漏洞标题 CVE-2023-27482: Home Assistant Supervisor - Authentication Bypass 漏洞描述 Home Assistant Supervisor is an open source home automation tool. A remotely exploitable vulnera...
2023年3月22日 01:25
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

