
最新发布第827页

CVE-2019-12581: Zyxel ZyWal/USG/UAG Devices – Cross-Site Scripting
漏洞标题 CVE-2019-12581: Zyxel ZyWal/USG/UAG Devices - Cross-Site Scripting 漏洞描述 Zyxel ZyWall, USG, and UAG devices allow remote attackers to inject arbitrary web script or HTM...
 2019年9月2日 09:39
CVE-2016-1000126: WordPress Admin Font Editor <=1.8 - Cross-Site Scripting
漏洞标题 CVE-2016-1000126: WordPress Admin Font Editor <=1.8 - Cross-Site Scripting 漏洞描述 WordPress Admin Font Editor 1.8 and before contains a reflected cross-site scripting...
2016年7月28日 22:30CVE-2021-36260: Hikvision IP camera/NVR – Remote Command Execution
漏洞标题 CVE-2021-36260: Hikvision IP camera/NVR - Remote Command Execution 漏洞描述 Certain Hikvision products contain a command injection vulnerability in the web server due to t...
2021年10月10日 12:34
bugbounty技巧聚合20211224
漏洞报告 【 HackerOne】静态文件可以通过缓存中毒攻击而无法访问 http://hackerone.com/reports/1181946 【 Exodus】缓存中毒 DoS http://hackerone.com/reports/1173153 挖洞技巧 漏洞赏金猎...
2022年4月1日 18:36CVE-2013-2287: WordPress Plugin Uploader 1.0.4 – Cross-Site Scripting
漏洞标题 CVE-2013-2287: WordPress Plugin Uploader 1.0.4 - Cross-Site Scripting 漏洞描述 Multiple cross-site scripting vulnerabilities in views/notify.php in the Uploader plugin 1.0...
2013年6月6日 22:23CVE-2021-27310: Clansphere CMS 2011.4 – Cross-Site Scripting
漏洞标题 CVE-2021-27310: Clansphere CMS 2011.4 - Cross-Site Scripting 漏洞描述 Clansphere CMS 2011.4 contains an unauthenticated reflected cross-site scripting vulnerability via th...
2021年8月27日 01:30CVE-2023-0948: WordPress Japanized for WooCommerce <2.5.8 - Cross-Site Scripting
漏洞标题 CVE-2023-0948: WordPress Japanized for WooCommerce <2.5.8 - Cross-Site Scripting 漏洞描述 WordPress Japanized for WooCommerce plugin before 2.5.8 is susceptible to cros...
2023年10月6日 23:37BackupBuddy 存在本地文件包含漏洞(CVE-2022-31474)
漏洞标题 BackupBuddy 存在本地文件包含漏洞(CVE-2022-31474) 漏洞描述 BackupBuddy 是WordPress一款备份迁移插件。BackupBuddy 8.5.8.0 - 8.7.4.1版本存在本地文件包含漏洞,攻击者可以利用...
2022年11月3日 07:39CVE-2021-4374: WordPress Automatic Plugin – Unauthenticated Options Change
漏洞标题 CVE-2021-4374: WordPress Automatic Plugin - Unauthenticated Options Change 漏洞描述 WordPress Automatic Plugin (versions 3.53.2 and below) contains a critical vulnerabilit...
2021年6月4日 15:05CVE-2024-45622: ASIS – SQL Injection Authentication Bypass
漏洞标题 CVE-2024-45622: ASIS - SQL Injection Authentication Bypass 漏洞描述 ASIS (aka Aplikasi Sistem Sekolah using CodeIgniter 3) 3.0.0 through 3.2.0 allows index.php username SQ...
2024年4月2日 08:36CVE-2022-39986: RaspAP 2.8.7 – Unauthenticated Command Injection
漏洞标题 CVE-2022-39986: RaspAP 2.8.7 - Unauthenticated Command Injection 漏洞描述 A Command injection vulnerability in RaspAP 2.8.0 thru 2.8.7 allows unauthenticated attackers to ...
2022年12月3日 06:35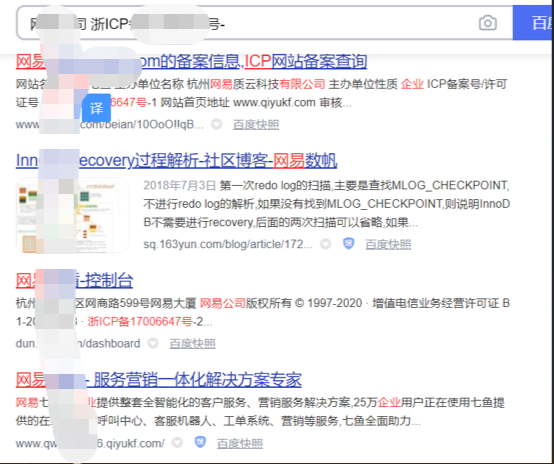
寻找试用平台挖掘后台漏洞
尝试寻找试用平台,这样可免费开通账号权限,免去登录认证,寻找更多后台存在的漏洞!搜关键字+免费试用、xxx技术支持或者直接搜备案信息,有大量免费试用平台的厂商: 申请试用权限后在后台用...
2022年3月10日 23:35CVE-2024-43441: Apache HugeGraph-Server <1.5.0 - Authentication Bypass
漏洞标题 CVE-2024-43441: Apache HugeGraph-Server <1.5.0 - Authentication Bypass 漏洞描述 Apache HugeGraph-Server versions prior to 1.5.0 contain an authentication bypass vulnera...
2024年4月13日 19:11CVE-2024-6220: WordPress Keydatas ≤ 2.5.2 – Arbitrary File Upload
漏洞标题 CVE-2024-6220: WordPress Keydatas ≤ 2.5.2 - Arbitrary File Upload 漏洞描述 The Keydatas plugin for WordPress (known in Chinese as "简数采集器") is vulnerable to...
2024年2月13日 19:18CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670)
漏洞标题 CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circ...
2018年8月2日 11:31Cuppacms 本地文件包含漏洞(CVE-2022-34121)
漏洞标题 Cuppacms 本地文件包含漏洞(CVE-2022-34121) 漏洞描述 Cuppacms 本地文件包含漏洞(CVE-2022-34121) PoC代码 暂无
2022年10月20日 03:42
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

