
最新发布第831页

CVE-2023-5556: Structurizr on-premises – Cross Site Scripting
漏洞标题 CVE-2023-5556: Structurizr on-premises - Cross Site Scripting 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository structurizr/onpremises prior to 3194. Po...
 2023年1月10日 07:16
CVE-2023-20073: Cisco VPN Routers – Unauthenticated Arbitrary File Upload
漏洞标题 CVE-2023-20073: Cisco VPN Routers - Unauthenticated Arbitrary File Upload 漏洞描述 A vulnerability in the web-based management interface of Cisco RV340, RV340W, RV345, and...
2023年11月13日 01:26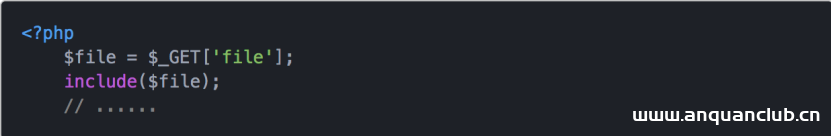
文件包含 & LFI-labs靶场
文件包含漏洞学习 好好学习,天天向上!!!! 知识与实践 Q:什么是文件包含?A:简单一句话,为了更好地使用代码的重用性,引入了文件包含函数,可以通过文件包含函数将文件包含进来,直接使...
2022年4月13日 19:43CVE-2020-11441: phpMyAdmin 5.0.2 – CRLF Injection
漏洞标题 CVE-2020-11441: phpMyAdmin 5.0.2 - CRLF Injection 漏洞描述 phpMyAdmin 5.0.2 allows CRLF injection, as demonstrated by %0D%0Astring%0D%0A inputs to login form fields causin...
2020年3月11日 13:17
人物 | 悬镜安全宁戈:高山流水遇知音,湖畔筑梦中国心
2022年3月22日,悬镜安全宣布完成B轮融资。三年前,悬镜的CEO子芽,这位未名湖畔的筑梦人,接受了安在的采访,那时的悬镜刚刚完成产品由十年磨一剑的前沿技术研究到商业化落地的打磨实践阶段。...
2022年3月30日 14:54
CNVD-2017-02833 fastjson 1.2.24 RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CNVD-2017-02833 fastjson 1.2.24 RCE Fastjson是一个Java库,可以将Java对象转换为JSON格式,当然它也可以将JSON字符串转换为Java对象。...

 2023年2月12日 11:39
CVE-2021-24435: WordPress Titan Framework plugin <= 1.12.1 - Cross-Site Scripting
漏洞标题 CVE-2021-24435: WordPress Titan Framework plugin <= 1.12.1 - Cross-Site Scripting 漏洞描述 The iframe-font-preview.php file of the titan-framework does not properly esc...
2021年3月26日 12:43CVE-2022-0826: WordPress WP Video Gallery <=1.7.1 - SQL Injection
漏洞标题 CVE-2022-0826: WordPress WP Video Gallery <=1.7.1 - SQL Injection 漏洞描述 WordPress WP Video Gallery plugin through 1.7.1 contains a SQL injection vulnerability. The p...
2022年10月27日 12:42CVE-2021-37538: PrestaShop SmartBlog <4.0.6 - SQL Injection
漏洞标题 CVE-2021-37538: PrestaShop SmartBlog <4.0.6 - SQL Injection 漏洞描述 PrestaShop SmartBlog by SmartDataSoft < 4.0.6 is vulnerable to a SQL injection vulnerability in ...
2021年7月8日 08:36CVE-2022-35416: H3C SSL VPN <=2022-07-10 - Cross-Site Scripting
漏洞标题 CVE-2022-35416: H3C SSL VPN <=2022-07-10 - Cross-Site Scripting 漏洞描述 H3C SSL VPN 2022-07-10 and prior contains a cookie-based cross-site scripting vulnerability in ...
2022年9月20日 12:58CVE-2019-19985: WordPress Email Subscribers & Newsletters <4.2.3 - Arbitrary File Retrieval
漏洞标题 CVE-2019-19985: WordPress Email Subscribers & Newsletters <4.2.3 - Arbitrary File Retrieval 漏洞描述 WordPress Email Subscribers & Newsletters plugin before 4.2...
2019年10月8日 04:21CVE-2018-10088: XiongMai uc-httpd 1.0.0 – Buffer Overflow
漏洞标题 CVE-2018-10088: XiongMai uc-httpd 1.0.0 - Buffer Overflow 漏洞描述 Buffer overflow in XiongMai uc-httpd 1.0.0 has unspecified impact and attack vectors, a different vulner...
2018年4月4日 23:57cloudpanel /file-manager/backend/makefile 任意文件上传漏洞(CVE-2023-35885)
漏洞标题 cloudpanel /file-manager/backend/makefile 任意文件上传漏洞(CVE-2023-35885) 漏洞描述 CloudPanel是CloudPanel开源的一款免费软件。用于配置和管理服务器。CloudPanel 2.3.1之前...
2023年8月7日 12:40
deepin linux 手动升级内核的方法_Linux
这篇文章主要介绍了deepin linux 手动升级内核的方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 deepin和Ubun...
2026年3月26日 11:45CVE-2010-0944: Joomla! Component com_jcollection – Directory Traversal
漏洞标题 CVE-2010-0944: Joomla! Component com_jcollection - Directory Traversal 漏洞描述 A directory traversal vulnerability in the JCollection (com_jcollection) component for Joom...
2010年4月20日 03:52CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671)
漏洞标题 CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年10月15日 04:44
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

