
最新发布第833页

CVE-2018-11231: Opencart Divido – Sql Injection
漏洞标题 CVE-2018-11231: Opencart Divido - Sql Injection 漏洞描述 OpenCart Divido plugin is susceptible to SQL injection PoC代码
 2018年10月30日 21:09
CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection
漏洞标题 CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection 漏洞描述 The MasterStudy LMS WordPress Plugin for Online Courses and Education plugin for WordP...
2024年12月21日 15:00CVE-2022-0150: WordPress Accessibility Helper <0.6.0.7 - Cross-Site Scripting
漏洞标题 CVE-2022-0150: WordPress Accessibility Helper <0.6.0.7 - Cross-Site Scripting 漏洞描述 WordPress Accessibility Helper plugin before 0.6.0.7 contains a cross-site script...
2022年1月26日 10:22CVE-2024-29198: GeoServer Demo Request Endpoint – Server Side Request Forgery
漏洞标题 CVE-2024-29198: GeoServer Demo Request Endpoint - Server Side Request Forgery 漏洞描述 It is possible to achieve Server Side Request Forgery (SSRF) via the Demo request en...
2024年11月22日 03:04CVE-2021-3831: Gnuboard 5 – Cross-Site Scripting
漏洞标题 CVE-2021-3831: Gnuboard 5 - Cross-Site Scripting 漏洞描述 Gnuboard 5 contains a cross-site scripting vulnerability via the $_GET['LGD_OID'] parameter. PoC代码
2021年4月1日 21:26CirCarLifeScada停车场自动化管理系统repository-信息泄漏(CVE-2018-16668)
漏洞标题 CirCarLifeScada停车场自动化管理系统repository-信息泄漏(CVE-2018-16668) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circ...
2018年3月11日 14:18
H3C SecPath运维审计系统 任意用户登录漏洞
本文转载于公众号:融云攻防实验室,原文地址: H3C SecPath运维审计系统 任意用户登录漏洞 H3C SecPath运维审计系统是基于用户现阶段面临的运维难题提出的一款运维风险管控产品。借助身份认证...

 2023年6月27日 23:14
Artica Pandora FMS未授权访问(CVE-2020-8497)
漏洞标题 Artica Pandora FMS未授权访问(CVE-2020-8497) 漏洞描述 Artica Pandora FMS是西班牙Artica公司的一套监控系统,在 Artica Pandora FMS 到 7.42中,未经身份验证的攻击者可以读取聊天...
2020年11月18日 22:16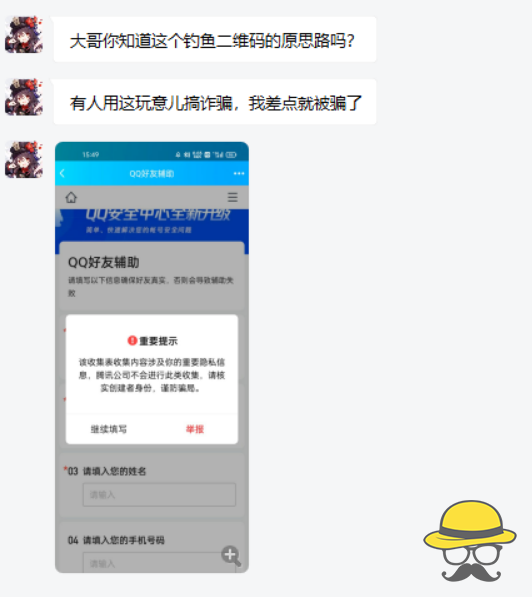
【骗局揭秘】QQ好友辅助验证导致的账户泄露 请谨防上当受骗!
杂谈 今天下午收到热心网友的求助 这不是腾讯文档吗?现在的人钓鱼手段简直太邪恶了……用腾讯自家的产品在QQ上钓鱼,就很离谱啊! 在线体验 下面的页面是仿真页面,请勿输入自己的密码,请勿花...
2022年2月22日 19:57
CVE-2020-35339 骑士cms任意代码执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2020-35339 骑士cms任意代码执行 骑士人才系统是一项基于PHP+MYSQL为核心开发的一套免费+开源专业人才招聘系统。由太原迅易科技有...
2023年2月15日 12:53CVE-2024-29138: WordPress Restrict User Access <= 2.5 - Cross-Site Scripting
漏洞标题 CVE-2024-29138: WordPress Restrict User Access <= 2.5 - Cross-Site Scripting 漏洞描述 WordPress Restrict User Access – Membership Plugin with Force versions before 2.6...
2024年4月4日 10:28CVE-2022-21371: Oracle WebLogic Server Local File Inclusion
漏洞标题 CVE-2022-21371: Oracle WebLogic Server Local File Inclusion 漏洞描述 An easily exploitable local file inclusion vulnerability allows unauthenticated attackers with network...
2022年5月14日 17:49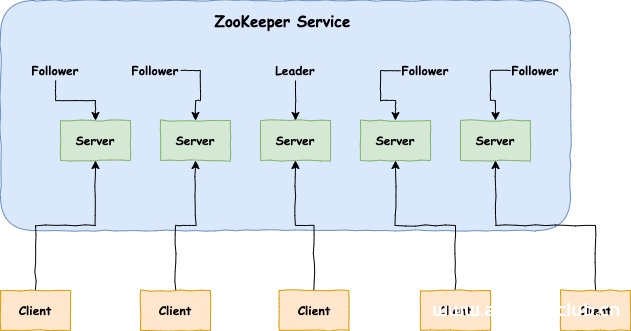
史上最便捷搭建Zookeeper服务器的方法(推荐)_zabbix
由于 ZooKeeper 便捷的使用方式、卓越的性能和良好的稳定性,被广泛地应用于诸如 Hadoop、HBase、Kafka 和 Dubbo 等大型分布式系统中。这篇文章主要介绍了史上最便捷搭建Zookeeper服务器的方法,...
2023年12月4日 20:20CVE-2017-12637: SAP NetWeaver Application Server Java 7.5 – Local File Inclusion
漏洞标题 CVE-2017-12637: SAP NetWeaver Application Server Java 7.5 - Local File Inclusion 漏洞描述 SAP NetWeaver Application Server Java 7.5 is susceptible to local file inclusion ...
2017年4月3日 07:28CVE-2024-8425: WooCommerce Ultimate Gift Card ≤ 2.6.0 – Arbitrary File Upload
漏洞标题 CVE-2024-8425: WooCommerce Ultimate Gift Card ≤ 2.6.0 - Arbitrary File Upload 漏洞描述 The WooCommerce Ultimate Gift Card plugin for WordPress is vulnerable to arbitrary ...
2024年1月4日 17:33Adobe ColdFusion /CFIDE/adminapi/accessmanager.cfc 代码执行漏洞(CVE-2023-29300)
漏洞标题 Adobe ColdFusion /CFIDE/adminapi/accessmanager.cfc 代码执行漏洞(CVE-2023-29300) 漏洞描述 Adobe ColdFusion 是 Adobe 公司开发的用于 Web 应用程序开发的商业应用程序服务器。...
2023年5月9日 23:05
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

