
最新发布第833页
【服务器运维】如何定时清理服务器内的临时图片/日志
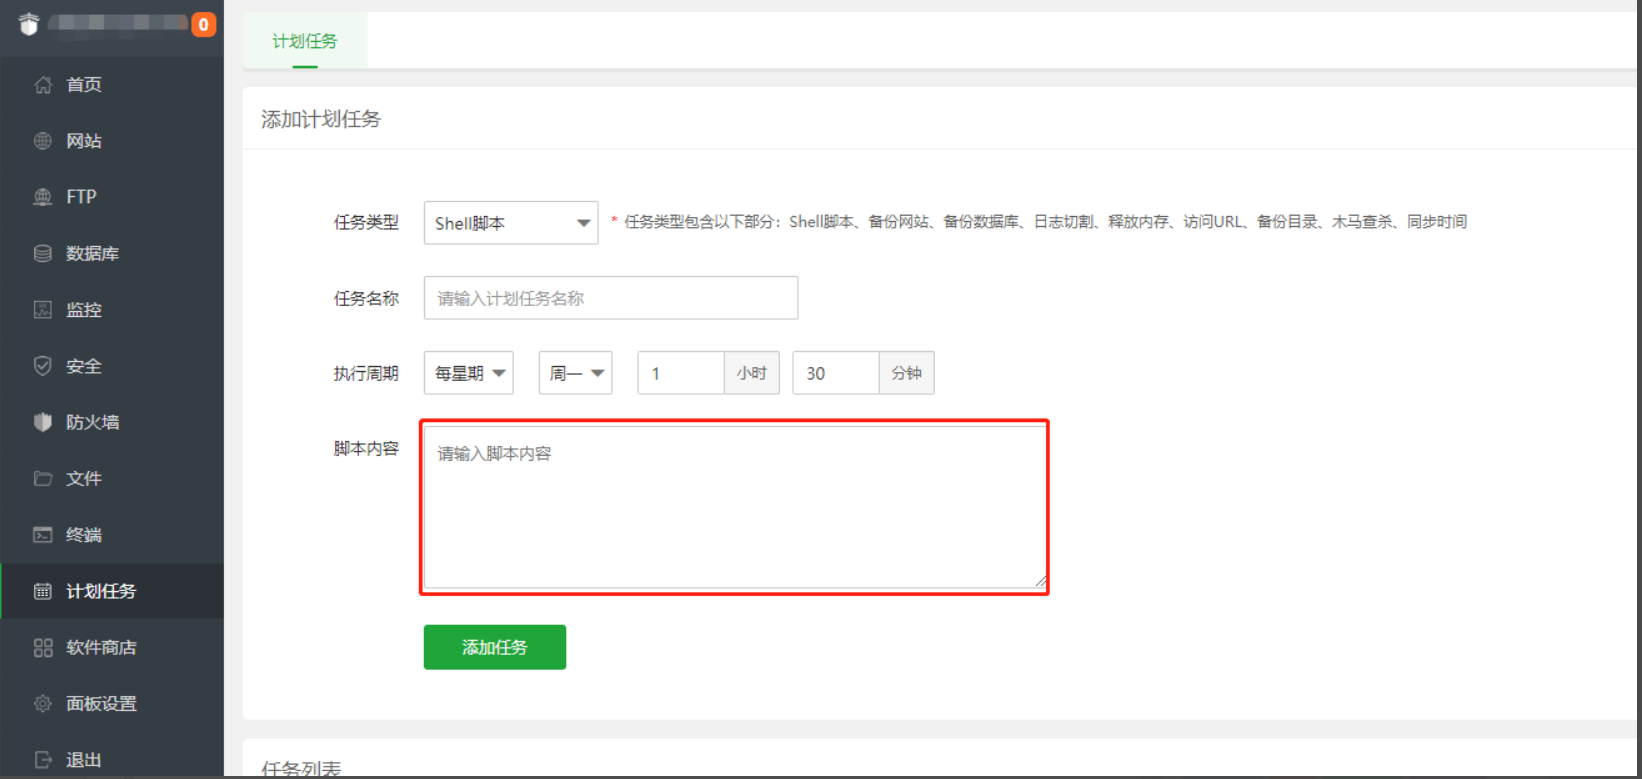
问题场景 服务器零时图片太多,怎么定时清理呢 解决方案 命令行 我们可以用一行命令就解决 find /www/wwwroot/qbl -mtime +7 -name '*.png' -exec rm -rf {} \; find后面跟要查找的目录,/www/w...

 2023年1月13日 19:59

CVE-2023-26255: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion
漏洞标题 CVE-2023-26255: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion 漏洞描述 STAGIL Navigation for Jira Menu & Themes plugin before 2.0.52 i...
 2023年1月22日 05:49
CVE-2014-4940: WordPress Plugin Tera Charts – Local File Inclusion
漏洞标题 CVE-2014-4940: WordPress Plugin Tera Charts - Local File Inclusion 漏洞描述 Multiple local file inclusion vulnerabilities in Tera Charts (tera-charts) plugin 0.1 for WordP...
2014年12月27日 19:26CVE-2022-38627: Nortek Linear eMerge E3-Series – SQL Injection
漏洞标题 CVE-2022-38627: Nortek Linear eMerge E3-Series - SQL Injection 漏洞描述 Nortek Linear eMerge E3-Series 0.32-08f, 0.32-07p, 0.32-07e, 0.32-09c, 0.32-09b, 0.32-09a, and 0.32...
2022年7月6日 16:44CVE-2025-55523: Agent-Zero 0.8.0 – 0.9.4 – Arbitrary File Download
漏洞标题 CVE-2025-55523: Agent-Zero 0.8.0 - 0.9.4 - Arbitrary File Download 漏洞描述 Agent-Zero v0.8.0 - 0.9.4 contains a path traversal caused by improper validation in /api/downl...
2025年3月10日 07:22
ubuntu环境下的php相关路径与修改方法_Linux
这篇文章主要介绍了ubuntu环境下的php相关的路径,需要的朋友可以参考下 ubuntu环境下的php相关的路径 php路径 /usr/bin/php phpize5 /usr/bin/phpize5 php5-fpm /usr/sbin/php5-fpm php所有的配...
2022年11月14日 20:52
利用302跳转绕过限制-ssrf仅能使用http协议时
当ssrf限制只能使用http或https协议,可通过Header函数绕过限制。在vps创建一个302.php的文件,根据需求设置协议类型,内容参考下图: 将对应的url参数改为:http://vpsip/302.php即可进行深度...
2022年3月10日 23:36CVE-2023-24322: mojoPortal 2.7.0.0 – Cross-Site Scripting
漏洞标题 CVE-2023-24322: mojoPortal 2.7.0.0 - Cross-Site Scripting 漏洞描述 mojoPortal 2.7.0.0 contains a cross-site scripting vulnerability in the FileDialog.aspx component, which...
2023年4月10日 05:03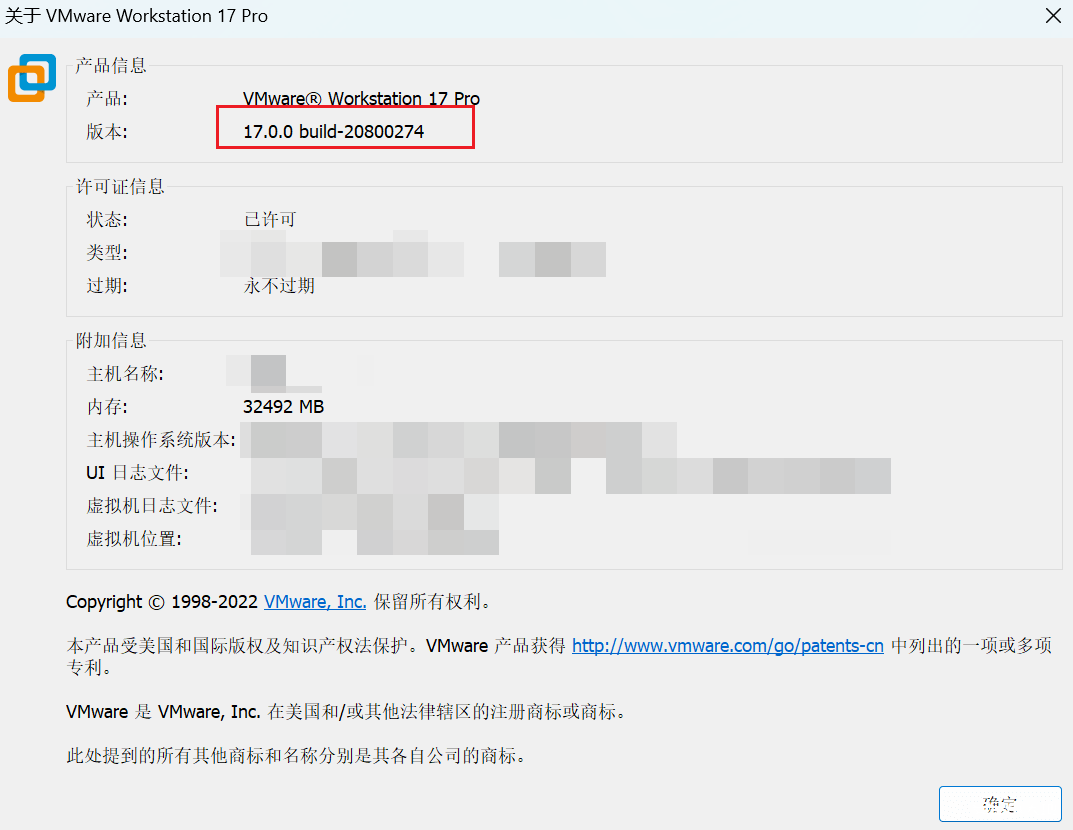
VMware虚拟机17.5版更新发布 附永久激活KEY
免责声明 安全小天地所发布的文章及工具只限交流学习,安全小天地不承担任何责任!如有侵权,请告知我们立即删除。 新版特性 性能提升:我们对VM虚拟机的性能进行了全面优化,使其在处理大型应...
2023年10月23日 22:51Adobe ColdFusion //CFIDE/wizards/common/utils.cfc 权限绕过漏洞 (CVE-2023-29298)
漏洞标题 Adobe ColdFusion //CFIDE/wizards/common/utils.cfc 权限绕过漏洞 (CVE-2023-29298) 漏洞描述 Adobe ColdFusion 是一种广泛用于企业级 Web 应用开发的工具,支持专有标记语言以构建...
2023年12月19日 19:01CVE-2022-0234: WordPress WOOCS < 1.3.7.5 - Cross-Site Scripting
漏洞标题 CVE-2022-0234: WordPress WOOCS < 1.3.7.5 - Cross-Site Scripting 漏洞描述 WordPress WOOCS plugin before 1.3.7.5 is susceptible to cross-site scripting. The plugin does n...
2022年1月22日 07:53Adobe ColdFusion CVE-2023-38203不安全的反序列化漏洞
漏洞标题 Adobe ColdFusion CVE-2023-38203不安全的反序列化漏洞 漏洞描述 Adobe ColdFusion CVE-2023-38203不安全的反序列化漏洞 日期: 2024-02-07 | 影响软件: Adobe ColdFusion | PoC代码 暂...
2023年1月7日 10:55CVE-2017-10271: Oracle WebLogic Server – Remote Command Execution
漏洞标题 CVE-2017-10271: Oracle WebLogic Server - Remote Command Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponent - WLS Security) i...
2017年4月15日 19:15CVE-2020-8615: WordPress Plugin Tutor LMS 1.5.3 – Cross-Site Request Forgery
漏洞标题 CVE-2020-8615: Wordpress Plugin Tutor LMS 1.5.3 - Cross-Site Request Forgery 漏洞描述 A CSRF vulnerability in the Tutor LMS plugin before 1.5.3 for WordPress can result in...
2020年11月28日 01:0074CMS任意文件读取(CVE-2022-26271)
漏洞标题 74CMS任意文件读取(CVE-2022-26271) 漏洞描述 74CMS人才招聘系统/upload/application/index/controller/Download.php文件任意文件读取漏洞,可读取系统配置等文件,导致网站处于极度不...
2022年6月13日 18:55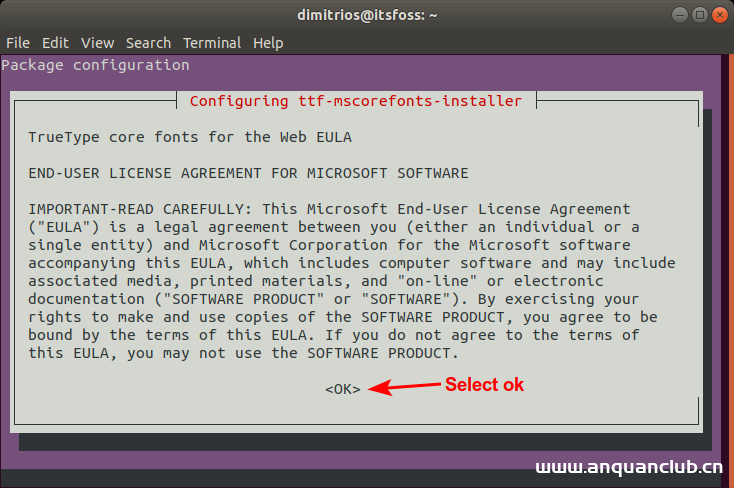
基于 Ubuntu 的发行版上安装微软 TrueType 字体的教程_Linux
这篇文章主要介绍了基于 Ubuntu 的发行版上安装微软 TrueType 字体的教程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 如果你在 Linux 上用 Li...
2024年2月17日 20:04
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

