
最新发布第834页

CVE-2022-0653: WordPress Profile Builder Plugin Cross-Site Scripting
漏洞标题 CVE-2022-0653: Wordpress Profile Builder Plugin Cross-Site Scripting 漏洞描述 The Profile Builder User Profile & User Registration Forms WordPress plugin is vulnerable...
 2022年3月28日 08:17
CVE-2020-20601: ThinkCMF X2.2.2 – Remote Code Execution
漏洞标题 CVE-2020-20601: ThinkCMF X2.2.2 - Remote Code Execution 漏洞描述 ThinkCMF X2.2.2 and below contain a remote code execution caused by processing crafted packets, letting at...
2020年12月25日 18:15CVE-2009-4679: Joomla! Portfolio Nexus – Remote File Inclusion
漏洞标题 CVE-2009-4679: Joomla! Portfolio Nexus - Remote File Inclusion 漏洞描述 Joomla! Portfolio Nexus 1.5 contains a remote file inclusion vulnerability in the inertialFATE iF (...
2009年10月6日 21:53CVE-2024-30188: Apache DolphinScheduler >= 3.1.0, < 3.2.2 Resource File Read And Write
漏洞标题 CVE-2024-30188: Apache DolphinScheduler >= 3.1.0, < 3.2.2 Resource File Read And Write 漏洞描述 File read and write vulnerability in Apache DolphinScheduler, authent...
2024年8月21日 10:37CVE-2023-49105: OwnCloud – WebDAV API Authentication Bypass
漏洞标题 CVE-2023-49105: OwnCloud - WebDAV API Authentication Bypass 漏洞描述 An issue was discovered in ownCloud owncloud/core before 10.13.1. An attacker can access, modify, or d...
2023年7月27日 18:29CVE-2018-6008: Joomla! Jtag Members Directory 5.3.7 – Local File Inclusion
漏洞标题 CVE-2018-6008: Joomla! Jtag Members Directory 5.3.7 - Local File Inclusion 漏洞描述 Joomla! Jtag Members Directory 5.3.7 is vulnerable to local file inclusion via the down...
2018年5月4日 06:35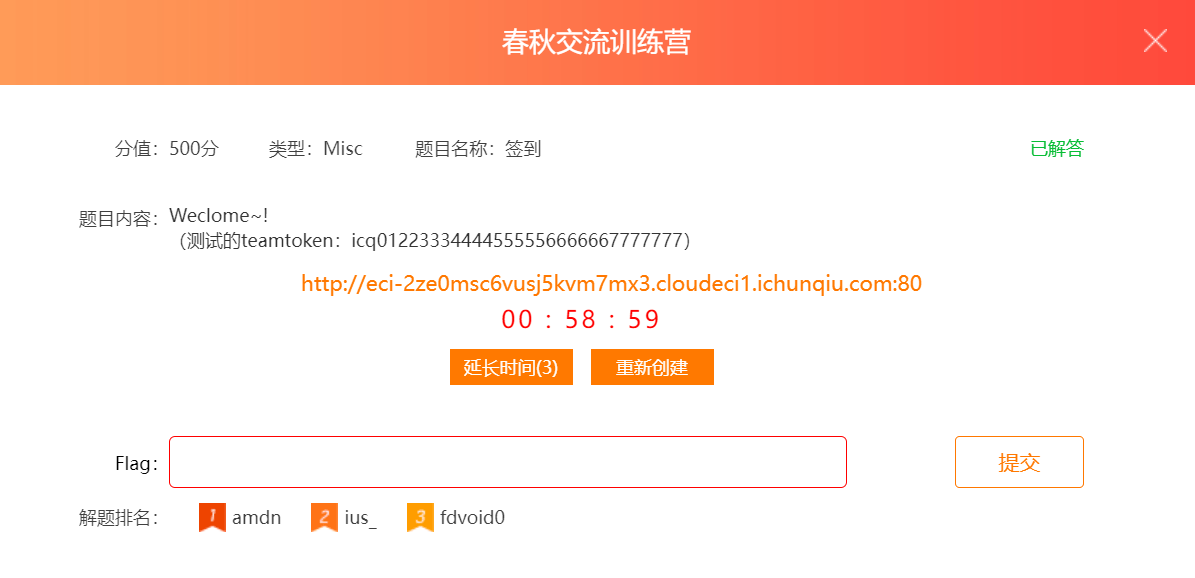
签到misc 漫漫求职路-合并相同“文字” 直到获得“P14” 春秋交流训练营
打开题目,有一个提示:测试的teamtoken:icq01223334444555556666667777777 网址打开,是一个游戏,2048类型的 因为是签到题,提示P14,玩了一下没有进行流量包发送,也就是直接是js处理 全局...

 2024年4月16日 22:49
CVE-2025-4302: Stop User Enumeration WordPress plugin – Authentication Bypass
漏洞标题 CVE-2025-4302: Stop User Enumeration WordPress plugin - Authentication Bypass 漏洞描述 Stop User Enumeration WordPress plugin < 1.7.3 contains an authentication bypass ...
2025年12月25日 18:55CVE-2014-5368: WordPress Plugin WP Content Source Control – Directory Traversal
漏洞标题 CVE-2014-5368: WordPress Plugin WP Content Source Control - Directory Traversal 漏洞描述 A directory traversal vulnerability in the file_get_contents function in downloadf...
2014年5月27日 04:49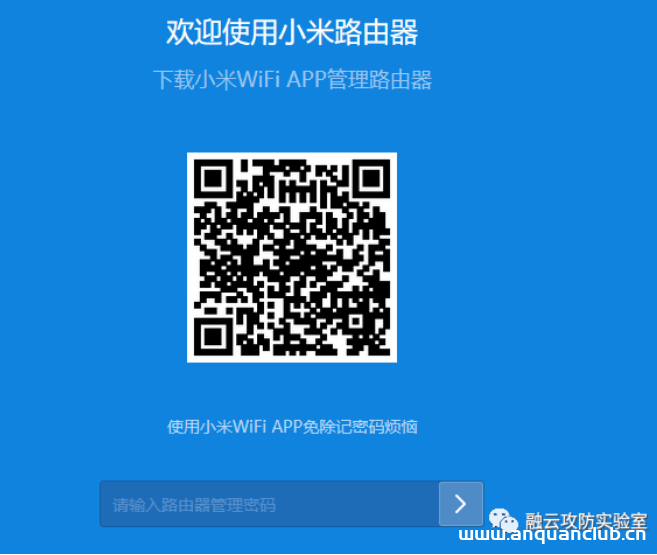
小米路由器 任意文件读取/远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 小米路由器 任意文件读取/远程命令执行漏洞 小米路由器是一款高配的智能路由器,具备强大的扩展,并且具备高速传输的特点,其传输速度最高...
2026年2月13日 12:53CVE-2017-9791: Apache Struts2 S2-053 – Remote Code Execution
漏洞标题 CVE-2017-9791: Apache Struts2 S2-053 - Remote Code Execution 漏洞描述 Apache Struts 2.1.x and 2.3.x with the Struts 1 plugin might allow remote code execution via a malici...
2017年3月3日 09:45
AWVS 14.6.211220100完美破解破解-解决扫描失败问题
前言 近期awvs 14.6出来了,支持扫log4j2漏洞,对于我这种啥也不会的菜鸡看到了跃跃欲试,但是呢一添加扫描任务就失败了,问问火器内测群里的大佬,也有同样的问题,唉,没办法只能自己动手了,...
2022年4月1日 18:36CVE-2022-24264: Cuppa CMS v1.0 – SQL injection
漏洞标题 CVE-2022-24264: Cuppa CMS v1.0 - SQL injection 漏洞描述 Cuppa CMS v1.0 was discovered to contain a SQL injection vulnerability in /administrator/components/table_manager/ ...
2022年7月30日 14:35CVE-2018-5316: WordPress SagePay Server Gateway for WooCommerce <1.0.9 - Cross-Site Scripting
漏洞标题 CVE-2018-5316: WordPress SagePay Server Gateway for WooCommerce <1.0.9 - Cross-Site Scripting 漏洞描述 WordPress SagePay Server Gateway for WooCommerce before 1.0.9 is ...
2018年9月25日 01:13CVE-2013-3526: WordPress Plugin Traffic Analyzer – ‘aoid’ Cross-Site Scripting
漏洞标题 CVE-2013-3526: WordPress Plugin Traffic Analyzer - 'aoid' Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in js/ta_loaded.js.php in the Traffi...
2013年10月29日 06:21CVE-2019-9733: JFrog Artifactory 6.7.3 – Admin Login Bypass
漏洞标题 CVE-2019-9733: JFrog Artifactory 6.7.3 - Admin Login Bypass 漏洞描述 JFrog Artifactory 6.7.3 is vulnerable to an admin login bypass issue because by default the access-adm...
2019年2月17日 05:43
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

