
最新发布第836页

CVE-2021-43574: Atmail 6.5.0 – Cross-Site Scripting
漏洞标题 CVE-2021-43574: Atmail 6.5.0 - Cross-Site Scripting 漏洞描述 Atmail 6.5.0 contains a cross-site scripting vulnerability in WebAdmin Control Pane via the format parameter t...
 2021年2月9日 11:39

linux中docker的安装教程_docker
这篇文章主要介绍了linux中docker的安装教程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 Docker 软件包已经包括在默认的 CentOS-Extras 软件...
2023年3月25日 21:10CVE-2024-6220: WordPress Keydatas ≤ 2.5.2 – Arbitrary File Upload
漏洞标题 CVE-2024-6220: WordPress Keydatas ≤ 2.5.2 - Arbitrary File Upload 漏洞描述 The Keydatas plugin for WordPress (known in Chinese as "简数采集器") is vulnerable to...
2024年2月13日 19:18CVE-2023-3845: MooDating 1.2 – Cross-Site Scripting
漏洞标题 CVE-2023-3845: MooDating 1.2 - Cross-Site Scripting 漏洞描述 A vulnerability was found in mooSocial mooDating 1.2. It has been rated as problematic. Affected by this issue...
2023年6月19日 21:08CVE-2014-4558: WooCommerce Swipe <= 2.7.1 - Cross-Site Scripting
漏洞标题 CVE-2014-4558: WooCommerce Swipe <= 2.7.1 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in test-plugin.php in the Swipe Checkout for WooCommerce ...
2014年10月24日 04:57CVE-2020-11930: WordPress GTranslate <2.8.52 - Cross-Site Scripting
漏洞标题 CVE-2020-11930: WordPress GTranslate <2.8.52 - Cross-Site Scripting 漏洞描述 WordPress GTranslate plugin before 2.8.52 contains an unauthenticated reflected cross-site ...
2020年3月24日 00:30VMware虚拟机中Centos8的桥接静态IP配置方法_VMware
这篇文章主要介绍了VMware虚拟机中Centos8的桥接静态IP配置方法,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 一.要保证网络连接方式是桥接 要选中复制物理网络连...
2024年4月26日 20:26CVE-2020-14408: Agentejo Cockpit 0.10.2 – Cross-Site Scripting
漏洞标题 CVE-2020-14408: Agentejo Cockpit 0.10.2 - Cross-Site Scripting 漏洞描述 Agentejo Cockpit 0.10.2 contains a reflected cross-site scripting vulnerability due to insufficient...
2020年7月28日 12:02
nginx屏蔽指定接口(URL)的操作方式_nginx
这篇文章主要介绍了nginx屏蔽指定接口(URL)的操作方式,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 一、前言 有时候,web平台上线后,需要屏蔽某个服务接口,但又不想重...
2024年1月15日 21:10CVE-2022-4325: WordPress Post Status Notifier Lite <1.10.1 - Cross-Site Scripting
漏洞标题 CVE-2022-4325: WordPress Post Status Notifier Lite <1.10.1 - Cross-Site Scripting 漏洞描述 WordPress Post Status Notifier Lite plugin before 1.10.1 contains a cross-sit...
2022年2月8日 03:26Apache Superset 默认口令(CVE-2021-44451)
漏洞标题 Apache Superset 默认口令(CVE-2021-44451) 漏洞描述 ApacheSuperset是一款由Python语言为主开发的开源时髦数据探索分析以及可视化的报表平台;她支持丰富的数据源,且拥有多姿多彩的...
2021年1月21日 10:27
关于Vmware vcenter未授权任意文件上传漏洞(CVE-2021-21972)的问题_VMware
这篇文章主要介绍了Vmware vcenter未授权任意文件上传漏洞(CVE-2021-21972),本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 背景 CVE-2021-21972 ...
2022年9月16日 22:20Aspera Faspex CVE-2022-47986 远程代码执行漏洞
漏洞标题 Aspera Faspex CVE-2022-47986 远程代码执行漏洞 漏洞描述 Aspera Faspex CVE-2022-47986 远程 PoC代码 暂无
2022年12月11日 00:37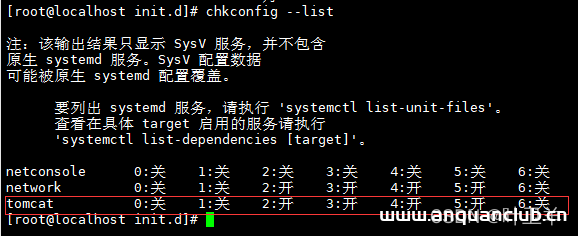
Linux系统设置tomcat开机自启介绍_Linux
大家好,本篇文章主要讲的是Linux系统设置tomcat开机自启介绍,感兴趣的同学赶快来看一看吧,对你有帮助的话记得收藏一下,方便下次浏览 1.进入到 /etc/init.d 目录中: cd /etc/init.d 2.创建 ...
2022年6月15日 08:45修改Tomcat运行时jvm编码问题_Tomcat
这篇文章主要介绍了修改Tomcat运行时jvm编码问题,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 问题: 最近在部署项目的时候出现数据乱码的情况,经过一番查看项目...
2024年6月30日 20:47CVE-2016-1000135: WordPress HDW Video Gallery <=1.2 - Cross-Site Scripting
漏洞标题 CVE-2016-1000135: WordPress HDW Video Gallery <=1.2 - Cross-Site Scripting 漏洞描述 WordPress HDW Video Gallery 1.2 and before contains a cross-site scripting vulnerabi...
2016年12月1日 21:20
2026年11月2日 11:45
2026年11月2日 11:45
2026年11月1日 11:45
2026年10月31日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

