
最新发布第83页
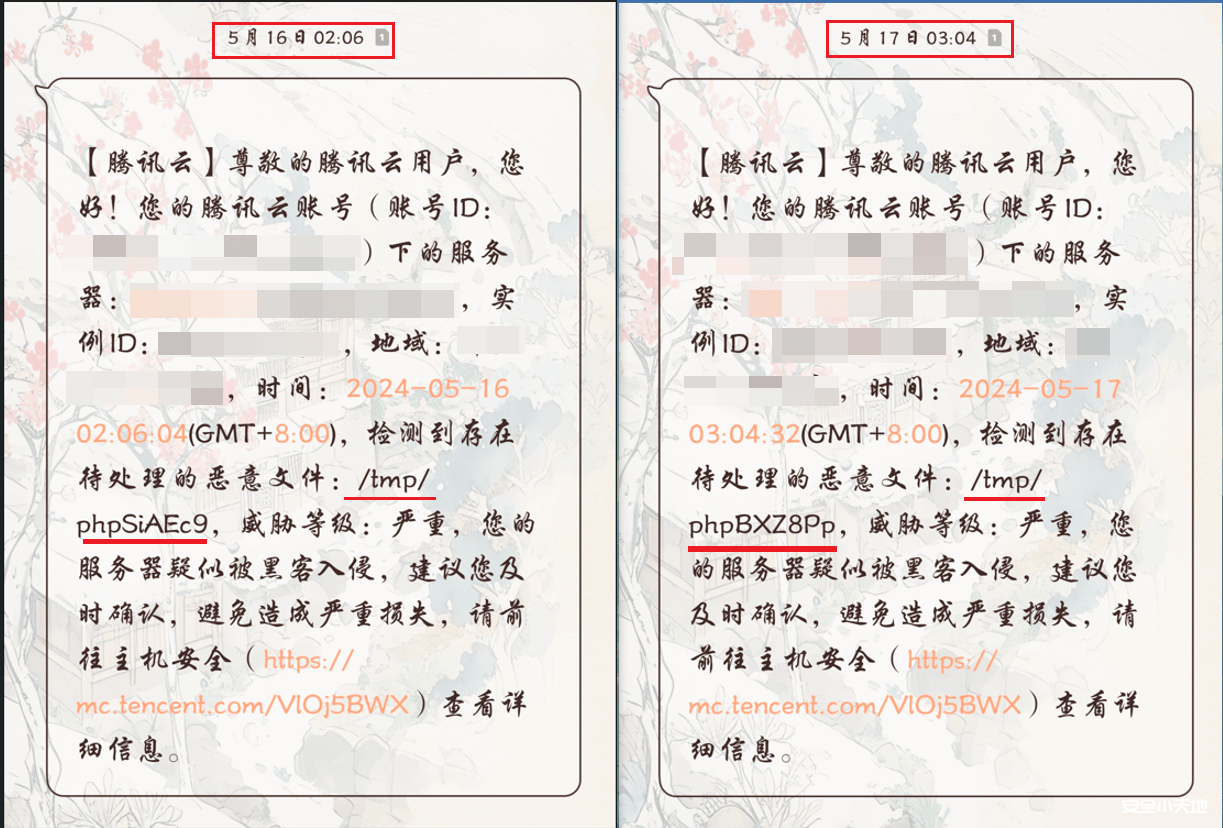
实战 | 关于安全小天地博客网站的两次应急响应
前言 安全小天地(anquanclub.cn)是鄙人用来记录平时学习到的琐碎内容,比较繁杂,多数是一些小知识点,没有进行总结。主要目的是方便自己后续如果再遇到相同的问题,避免再次需要经过多次百度...

 2024年5月21日 23:15

CVE-2010-4719: Joomla! Component JRadio – Local File Inclusion
漏洞标题 CVE-2010-4719: Joomla! Component JRadio - Local File Inclusion 漏洞描述 A directory traversal vulnerability in JRadio (com_jradio) component before 1.5.1 for Joomla! allow...
 2010年5月3日 19:05
CVE-2021-34427: Eclipse BIRT Viewer – Remote Code Execution
漏洞标题 CVE-2021-34427: Eclipse BIRT Viewer - Remote Code Execution 漏洞描述 Eclipse BIRT versions 4.8.0 and earlier contain a JSP injection caused by query parameters, letting re...
2021年7月15日 14:12
企业内训、员工培训、企事业单位及机关部门内训考试平台开源版
微厦在线学习系统是一款集“学、练、测、考”于一体的在线教育系统,支持视频点播,在线直播,在线测试考试,学时统计、学习证明、成绩打印等多种在线学习管理功能。私有化部署,第三方支付,收...
 2024年1月27日 15:56
CVE-2010-2918: Joomla! Component Visites 1.1 – MosConfig_absolute_path Remote File Inclusion
漏洞标题 CVE-2010-2918: Joomla! Component Visites 1.1 - MosConfig_absolute_path Remote File Inclusion 漏洞描述 A PHP remote file inclusion vulnerability in core/include/myMailer.cl...
2010年7月19日 18:06CVE-2023-3843: mooDating 1.2 – Cross-site scripting
漏洞标题 CVE-2023-3843: mooDating 1.2 - Cross-site scripting 漏洞描述 A vulnerability was found in mooSocial mooDating 1.2. It has been classified as problematic. Affected is an un...
2023年2月3日 09:56CVE-2020-10199: Sonatype Nexus Repository Manager 3 – Remote Code Execution
漏洞标题 CVE-2020-10199: Sonatype Nexus Repository Manager 3 - Remote Code Execution 漏洞描述 Sonatype Nexus Repository before 3.21.2 allows JavaEL Injection PoC代码
2020年12月15日 14:03
【网课必备】2022年最新智慧树网课自动刷课神器 附代码
免责声明 以下教程仅用于个人研究、学习代码目的,为各位同学节省宝贵的学习时间,请勿用于商业用途。 相关阅读 之前我们的热心网友写过一篇关于Mooc大学的网课脚本,模拟人手快速刷课。 对于一...
2022年5月17日 22:03CVE-2004-0519: SquirrelMail 1.4.x – Folder Name Cross-Site Scripting
漏洞标题 CVE-2004-0519: SquirrelMail 1.4.x - Folder Name Cross-Site Scripting 漏洞描述 Multiple cross-site scripting (XSS) vulnerabilities in SquirrelMail 1.4.2 allow remote attack...
2004年4月26日 02:19CVE-2021-44228: Apache Log4j2 Remote Code Injection
漏洞标题 CVE-2021-44228: Apache Log4j2 Remote Code Injection 漏洞描述 Apache Log4j2 <=2.14.1 JNDI features used in configuration, log messages, and parameters do not protect aga...
2021年12月14日 14:27CVE-2022-23131: Zabbix – SAML SSO Authentication Bypass
漏洞标题 CVE-2022-23131: Zabbix - SAML SSO Authentication Bypass 漏洞描述 When SAML SSO authentication is enabled (non-default), session data can be modified by a malicious actor b...
2022年1月1日 05:52CVE-2022-31161: Roxy-WI – Remote Code Execution
漏洞标题 CVE-2022-31161: Roxy-WI - Remote Code Execution 漏洞描述 Roxy-WI before 6.1.1.0 is susceptible to remote code execution. System commands can be run remotely via the delcer...
2022年10月11日 18:18
bugbounty技巧聚合20210901
Affirm [#1312365 Subdomain takeover due to non registered TLD ██████████.█████.██████.com ] #1213580 Open Redirect UPchieve #1166066 No Rate Limit On Reset Pas...
2022年4月1日 18:36CVE-2023-30943: Moodle – Cross-Site Scripting/Remote Code Execution
漏洞标题 CVE-2023-30943: Moodle - Cross-Site Scripting/Remote Code Execution 漏洞描述 The vulnerability was found Moodle which exists because the application allows a user to contr...
2023年10月21日 19:04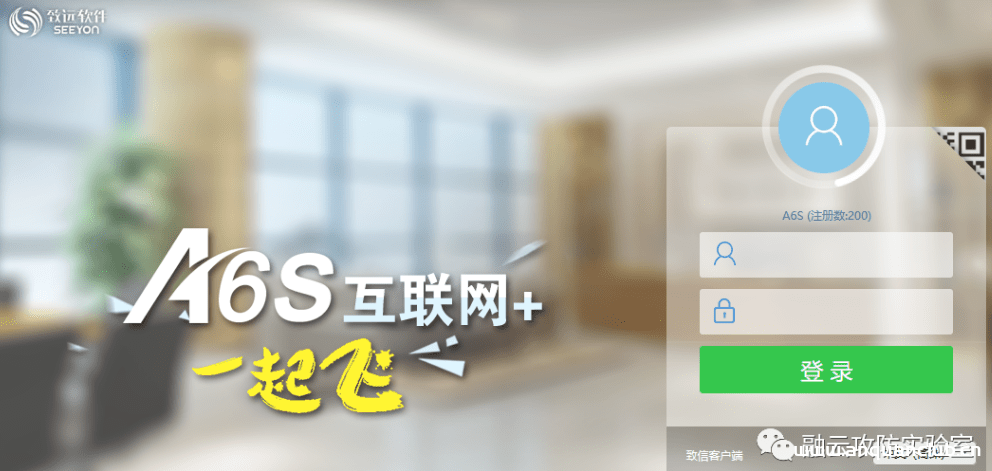
致远OA htmlofficeservlet 任意文件上传
本文转载于公众号:融云攻防实验室,原文地址: 致远OA htmlofficeservlet 任意文件上传 致远OA办公自动化软件,用于OA办公自动化软件的开发销售。2010年,用友致远更名为致远协创。2017年更名...
2026年2月13日 12:53CVE-2024-6587: LiteLLM – Server-Side Request Forgery
漏洞标题 CVE-2024-6587: LiteLLM - Server-Side Request Forgery 漏洞描述 LiteLLM vulnerable to Server-Side Request Forgery (SSRF) vulnerability Exposes OpenAI API Keys. PoC代码
2024年10月1日 08:00
2026年10月25日 11:45
2026年10月24日 11:45
2026年10月23日 11:45
2026年10月22日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

