
最新发布第842页

CVE-2018-14728: Responsive filemanager 9.13.1 Server-Side Request Forgery
漏洞标题 CVE-2018-14728: Responsive filemanager 9.13.1 Server-Side Request Forgery 漏洞描述 Responsive filemanager 9.13.1 is susceptible to server-side request forgery in upload.ph...
 2018年4月18日 14:23
CVE-2020-24312: WordPress Plugin File Manager (wp-file-manager) Backup Disclosure
漏洞标题 CVE-2020-24312: WordPress Plugin File Manager (wp-file-manager) Backup Disclosure 漏洞描述 mndpsingh287 WP File Manager v6.4 and lower fails to restrict external access to...
2020年11月24日 01:02CVE-2020-24550: EpiServer Find <13.2.7 - Open Redirect
漏洞标题 CVE-2020-24550: EpiServer Find <13.2.7 - Open Redirect 漏洞描述 EpiServer Find before 13.2.7 contains an open redirect vulnerability via the _t_redirect parameter in a ...
2020年5月15日 12:20CVE-2024-4956: Nexus Repository Manager 文件读取漏洞
漏洞标题 CVE-2024-4956: Nexus Repository Manager 文件读取漏洞 漏洞描述 Path Traversal in Sonatype Nexus Repository 3 allows an unauthenticated attacker to read system files. Fixed ...
2024年10月21日 22:11
McMenamins 23年间的雇员数据泄露,最早可追溯到1998年
麦克梅纳明斯McMenamins在俄勒冈州和华盛顿州拥有62家酒店、剧院、酒吧和餐馆,其中不少位于经过修复的历史遗迹中,同时该公司是美国50大精酿啤酒厂之一,现今拥有 2700 名员工。近日, McMenam...
2022年3月10日 23:39CVE-2024-22120: Zabbix Server – Time-Based Blind SQL injection
漏洞标题 CVE-2024-22120: Zabbix Server - Time-Based Blind SQL injection 漏洞描述 The Zabbix server can execute commands for configured scripts. After executing a command, an audit ...
2024年1月15日 04:30
bugbounty技巧聚合20220111
漏洞报告 JNDI 反击——H2 数据库控制台中未经身份验证的 RCE http://jfrog.com/blog/the-jndi-strikes-back-unauthenticated-rce-in-h2-database-console/ 挖洞技巧 通过嵌套解析器条件对 XSS ...
2022年3月10日 23:39CVE-2023-5815: News & Blog Designer Pack – WordPress Blog Plugin <= 3.4.1 - Unauthenticated Local File Inclusion
漏洞标题 CVE-2023-5815: News & Blog Designer Pack – WordPress Blog Plugin <= 3.4.1 - Unauthenticated Local File Inclusion 漏洞描述 The News & Blog Designer Pack WordPre...
2023年11月3日 06:00CVE-2019-20224: PandoraFMS v7.0NG Post-auth Remote Code Execution
漏洞标题 CVE-2019-20224: PandoraFMS v7.0NG Post-auth Remote Code Execution 漏洞描述 Pandora FMS 7.0NG allows remote authenticated users to execute arbitrary OS commands via shell m...
2019年10月10日 16:25CVE-2022-37042: Zimbra Collaboration Suite 8.8.15/9.0 – Remote Code Execution
漏洞标题 CVE-2022-37042: Zimbra Collaboration Suite 8.8.15/9.0 - Remote Code Execution 漏洞描述 Zimbra Collaboration Suite (ZCS) 8.8.15 and 9.0 has mboximport functionality that re...
2022年1月6日 15:39
Docker的核心及安装的具体使用_docker
这篇文章主要介绍了Docker的核心及安装的具体使用,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一.Docker是什么...
2026年6月9日 11:45CVE-2024-36857: Jan v0.4.12 ‘readFileSync’ – Path Traversal
漏洞标题 CVE-2024-36857: Jan v0.4.12 'readFileSync' - Path Traversal 漏洞描述 Jan v0.4.12 was discovered to contain an arbitrary file read vulnerability via the /v1/app/r...
2024年11月22日 03:14CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution
漏洞标题 CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution 漏洞描述 An issue was discovered in Snap Creek Duplicator before 1.2.42. By accessing le...
2018年7月23日 07:37CVE-2013-4625: WordPress Plugin Duplicator < 0.4.5 - Cross-Site Scripting
漏洞标题 CVE-2013-4625: WordPress Plugin Duplicator < 0.4.5 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in files/installer.cleanup.php in the Duplicator...
2013年5月5日 15:31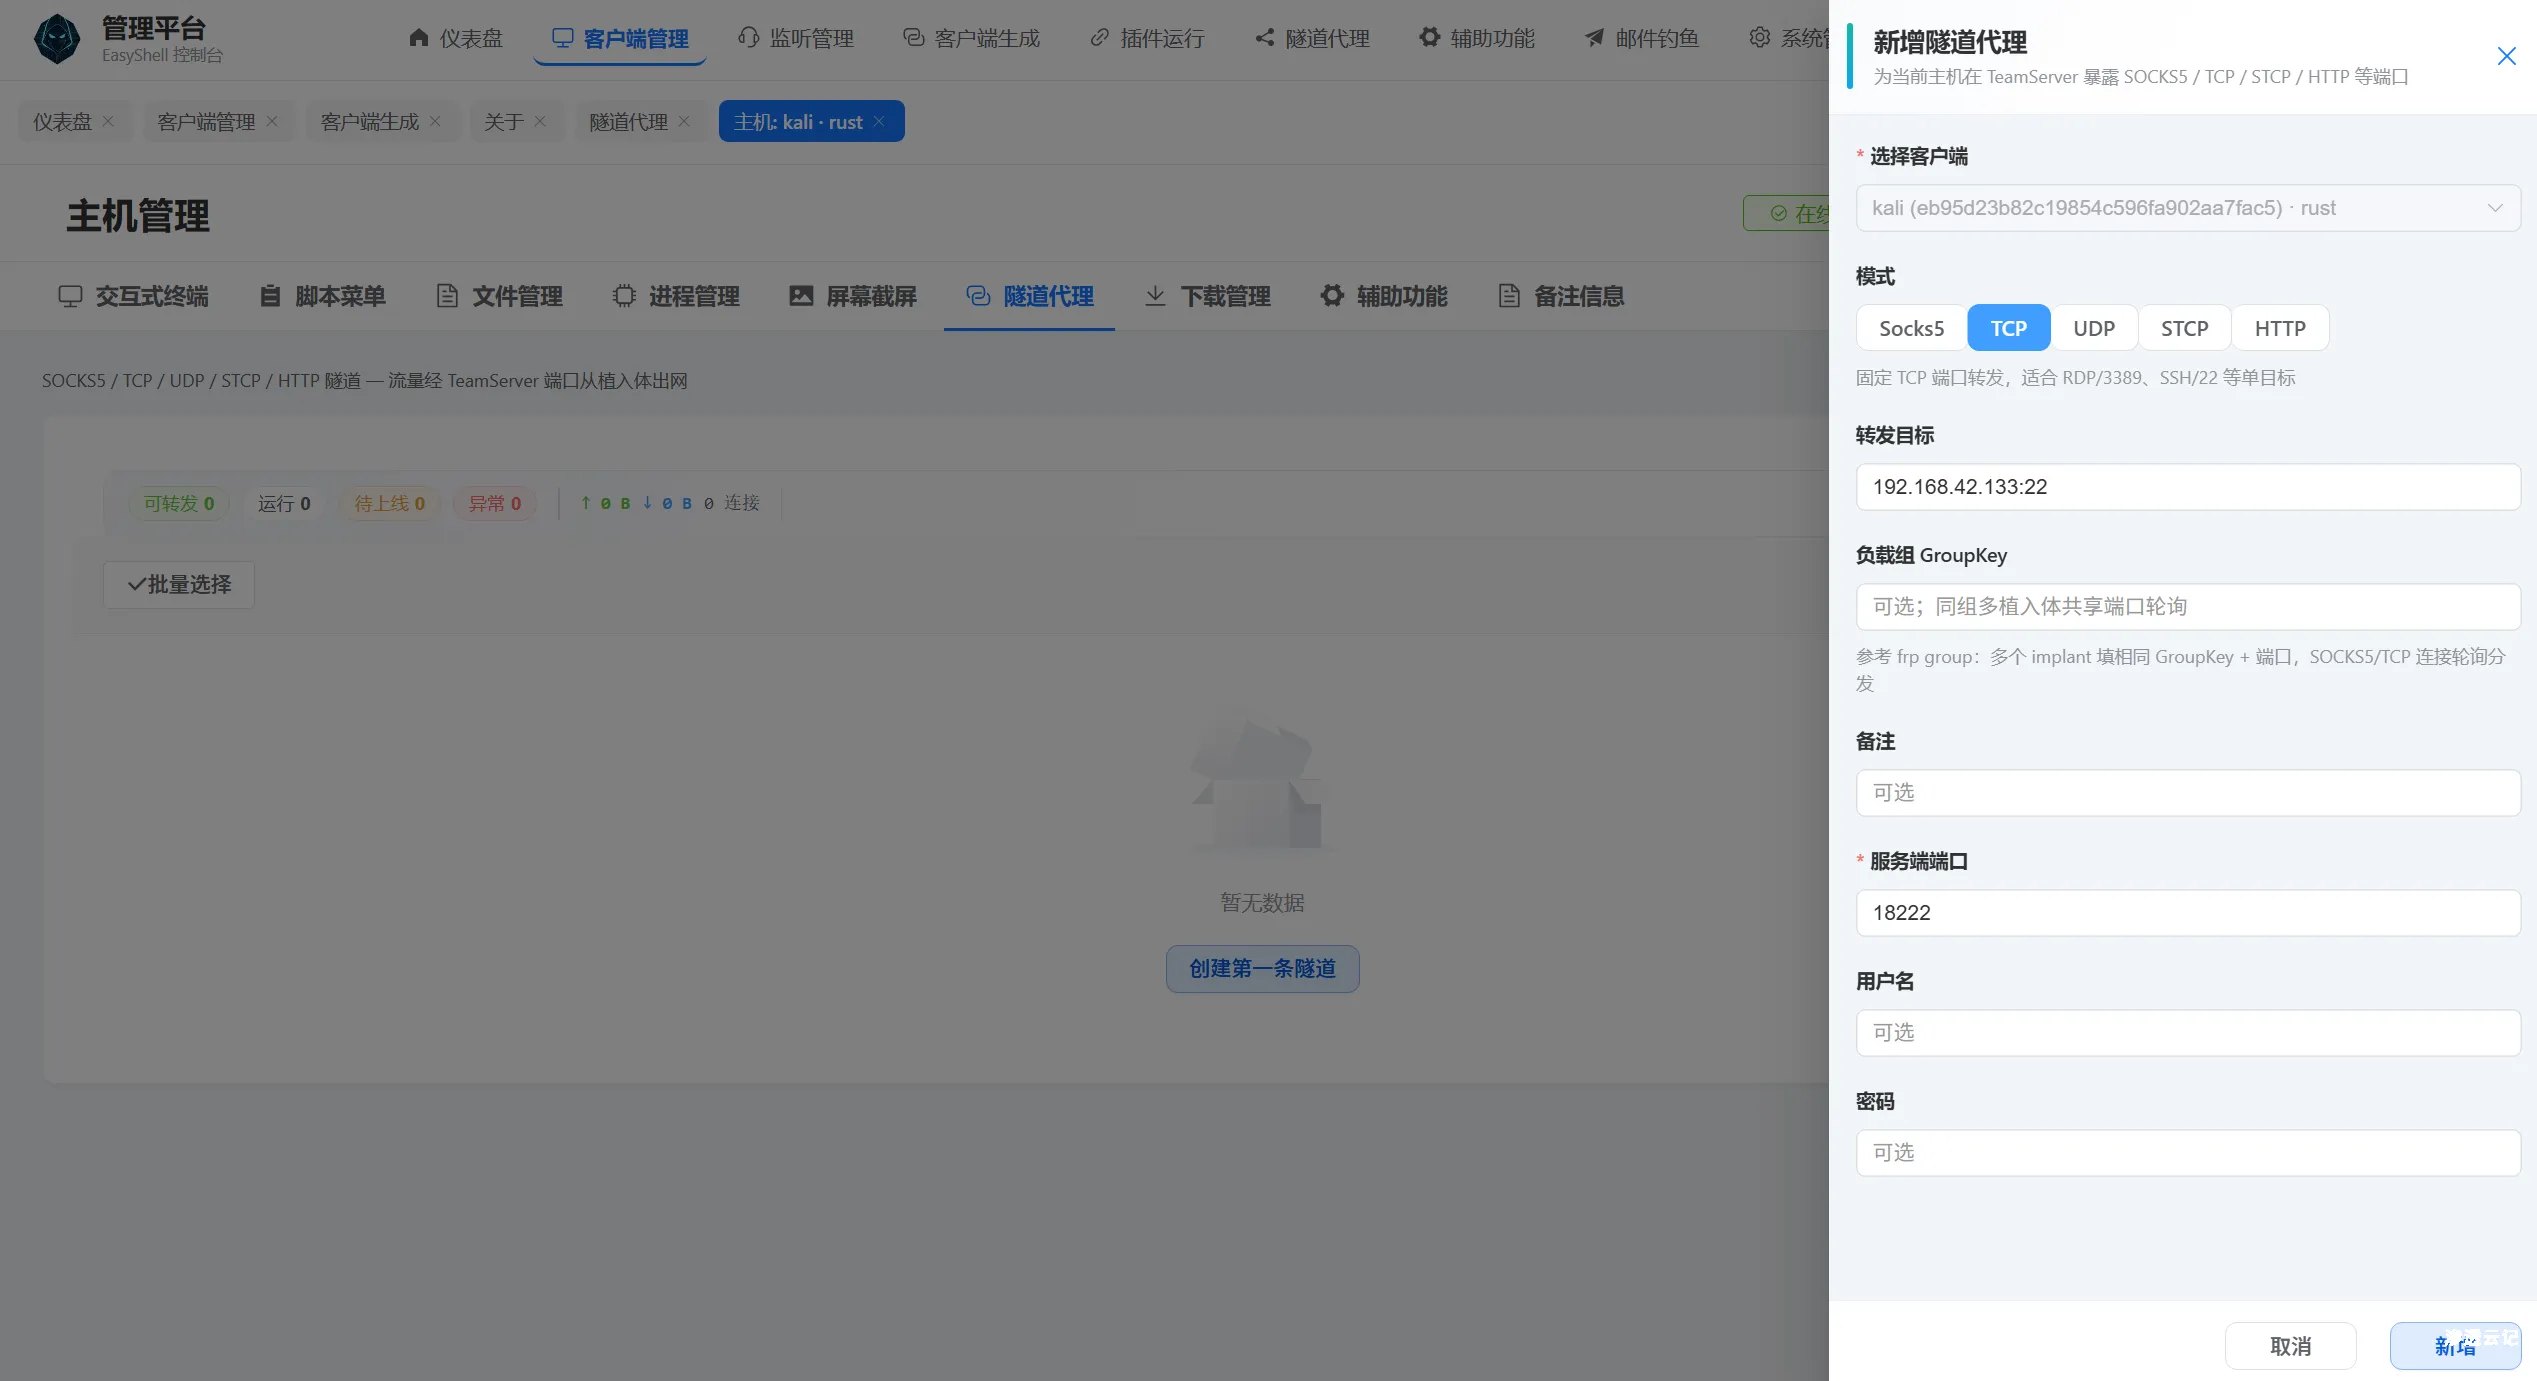
【工具更新】EasyShell v2.7 版本更新,新增tcp udp等端口转发协议,支持稳定实现ssh、rdp等协议的稳定连接
更新说明 感谢各位师傅们的热心测试,发现了诸多bug,目前已经修复的有: 修复菜单标签刷新空白页面的bug 修复文件管理无法修改时间的bug 新增tcp stcp udp等协议隧道代理功能,支持rdp、ssh等...

 2026年8月16日 20:18
CVE-2020-14750: Oracle WebLogic Server – Remote Command Execution
漏洞标题 CVE-2020-14750: Oracle WebLogic Server - Remote Command Execution 漏洞描述 Oracle WebLogic Server 10.3.6.0.0, 12.1.3.0.0, 12.2.1.3.0, 12.2.1.4.0 and 14.1.1.0.0 is suscepti...
2020年1月3日 16:23
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

