
最新发布第856页

CVE-2022-0784: WordPress Title Experiments Free <9.0.1 - SQL Injection
漏洞标题 CVE-2022-0784: WordPress Title Experiments Free <9.0.1 - SQL Injection 漏洞描述 WordPress Title Experiments Free plugin before 9.0.1 contains a SQL injection vulnerabil...
 2022年8月21日 07:16
CVE-2022-3484: WordPress WPB Show Core – Cross-Site Scripting
漏洞标题 CVE-2022-3484: WordPress WPB Show Core - Cross-Site Scripting 漏洞描述 WordPress wpb-show-core plugin through TODO contains a cross-site scripting vulnerability. The plugi...
2022年1月23日 23:53CVE-2016-10940: WordPress zm-gallery plugin 1.0 SQL Injection
漏洞标题 CVE-2016-10940: WordPress zm-gallery plugin 1.0 SQL Injection 漏洞描述 zm-gallery plugin 1.0 for WordPress is susceptible to SQL injection via the order parameter. PoC代码
2016年10月28日 09:15CVE-2024-47073: DataEase v2.10.2 – JWT Signature Verification Bypass
漏洞标题 CVE-2024-47073: DataEase v2.10.2 - JWT Signature Verification Bypass 漏洞描述 DataEase is an open source data visualization analysis tool that helps users quickly analyze ...
2024年10月2日 17:56CVE-2022-22963: Spring Cloud – Remote Code Execution
漏洞标题 CVE-2022-22963: Spring Cloud - Remote Code Execution 漏洞描述 Spring Cloud Function versions 3.1.6, 3.2.2 and older unsupported versions are susceptible to remote code exe...
2022年7月23日 05:11CVE-2022-0679: WordPress Narnoo Distributor <=2.5.1 - Local File Inclusion
漏洞标题 CVE-2022-0679: WordPress Narnoo Distributor <=2.5.1 - Local File Inclusion 漏洞描述 WordPress Narnoo Distributor plugin 2.5.1 and prior is susceptible to local file inc...
2022年5月21日 07:10CVE-2021-24746: WordPress Sassy Social Share Plugin <3.3.40 - Cross-Site Scripting
漏洞标题 CVE-2021-24746: WordPress Sassy Social Share Plugin <3.3.40 - Cross-Site Scripting 漏洞描述 WordPress plugin Sassy Social Share < 3.3.40 contains a reflected cross-s...
2021年11月29日 23:08CVE-2015-6477: Nordex NC2 – Cross-Site Scripting
漏洞标题 CVE-2015-6477: Nordex NC2 - Cross-Site Scripting 漏洞描述 Nordex NC2 contains a cross-site scripting vulnerability which allows an attacker to execute arbitrary script cod...
2015年6月19日 15:37CVE-2022-1952: WordPress eaSYNC Booking <1.1.16 - Arbitrary File Upload
漏洞标题 CVE-2022-1952: WordPress eaSYNC Booking <1.1.16 - Arbitrary File Upload 漏洞描述 WordPress eaSync Booking plugin bundle for hotel, restaurant and car rental before 1.1....
2022年1月7日 03:38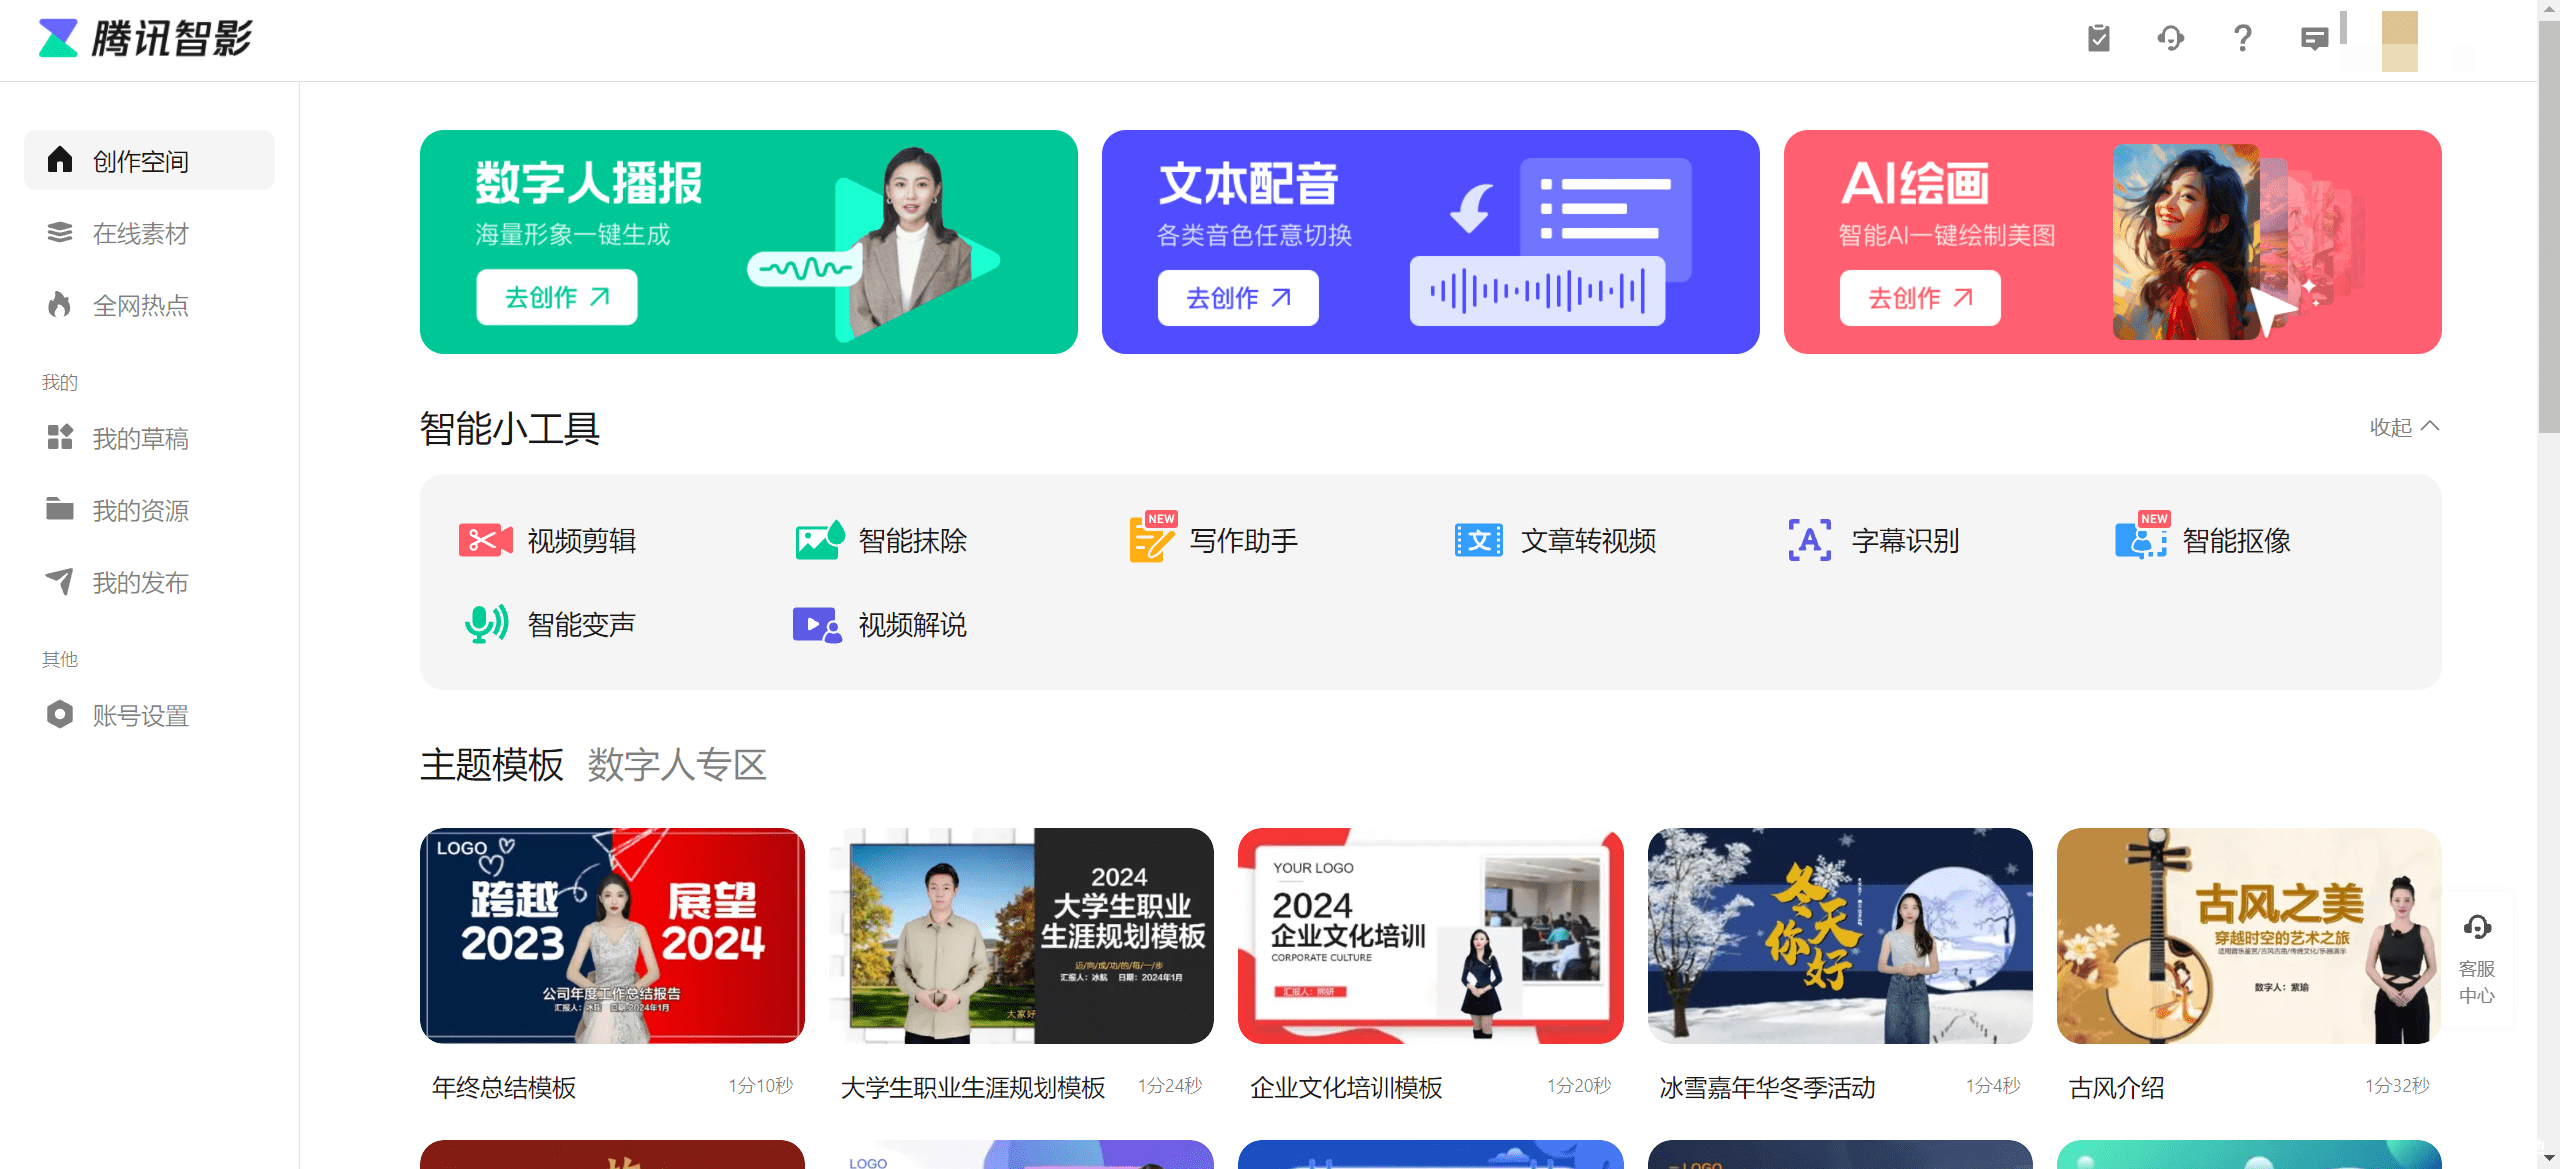
2024最新查看腾讯视频会员资源(无需看广告)
注:注意版权,需要看蓝光画质还是自己开会员吧 教程 首先打开网址:腾讯智影 http://zenvideo.mp.v.qq.com/ 注册账号,这里选择登录就可以 合作品类选自媒体,无成本无审核周期 打开在线素材库...

 2024年1月12日 15:37
CVE-2021-24891: WordPress Elementor Website Builder <3.1.4 - Cross-Site Scripting
漏洞标题 CVE-2021-24891: WordPress Elementor Website Builder <3.1.4 - Cross-Site Scripting 漏洞描述 WordPress Elementor Website Builder plugin before 3.1.4 contains a DOM cross-...
2021年9月25日 01:27CVE-2023-4169: 锐捷(ruijie)RG-EW1200G路由器 未授权后台登录密码修改(谨慎使用)
漏洞标题 CVE-2023-4169: 锐捷(ruijie)RG-EW1200G路由器 未授权后台登录密码修改(谨慎使用) 漏洞描述 Ruijie Networks RG-EW1200G是中国锐捷网络(Ruijie Networks)公司的一款无线路由器。 ...
2023年5月22日 23:28CVE-2020-35846: Agentejo Cockpit < 0.11.2 - NoSQL Injection
漏洞标题 CVE-2020-35846: Agentejo Cockpit < 0.11.2 - NoSQL Injection 漏洞描述 Agentejo Cockpit before 0.11.2 allows NoSQL injection via the Controller/Auth.php check function. T...
2020年10月21日 00:24CVE-2023-32315-2: Openfire身份认证绕过漏洞
漏洞标题 CVE-2023-32315-2: Openfire身份认证绕过漏洞 漏洞描述 Openfire is an XMPP server licensed under the Open Source Apache License. Openfire's administrative console, a web...
2023年7月25日 03:33CVE-2018-19127: PHPCMS 2008 – Remote Code Execution via Template Injection
漏洞标题 CVE-2018-19127: PHPCMS 2008 - Remote Code Execution via Template Injection 漏洞描述 PHPCMS 2008 suffers from an unauthenticated RCE via template injection in type.php, whe...
2018年8月17日 18:48CVE-2016-1000142: WordPress MW Font Changer <=4.2.5 - Cross-Site Scripting
漏洞标题 CVE-2016-1000142: WordPress MW Font Changer <=4.2.5 - Cross-Site Scripting 漏洞描述 WordPress MW Font Changer plugin 4.2.5 and before contains a cross-site scripting vu...
2016年10月13日 22:28
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

