
最新发布第858页

bugbounty技巧聚合20211124
漏洞报告 【XVIDEOS 】No-Rate limit of current password on delete account endpoint(http://www.xvideos.com/account/close) http://hackerone.com/reports/1392287 【DigitalOcean】Blind X...
 2022年3月10日 23:38

CVE-2024-45488: SafeGuard for Privileged Passwords < 7.5.2 - Authentication Bypass
漏洞标题 CVE-2024-45488: SafeGuard for Privileged Passwords < 7.5.2 - Authentication Bypass 漏洞描述 One Identity Safeguard for Privileged Passwords before 7.5.2 allows unauthor...
2024年7月31日 18:02CVE-2015-6920: WordPress sourceAFRICA <=0.1.3 - Cross-Site Scripting
漏洞标题 CVE-2015-6920: WordPress sourceAFRICA <=0.1.3 - Cross-Site Scripting 漏洞描述 WordPress sourceAFRICA plugin version 0.1.3 contains a cross-site scripting vulnerability....
2015年5月13日 08:58CVE-2016-6277: NETGEAR Routers – Remote Code Execution
漏洞标题 CVE-2016-6277: NETGEAR Routers - Remote Code Execution 漏洞描述 NETGEAR routers R6250 before 1.0.4.6.Beta, R6400 before 1.0.1.18.Beta, R6700 before 1.0.1.14.Beta, R6900, R...
2016年11月2日 22:07CVE-2022-0434: WordPress Page Views Count <2.4.15 - SQL Injection
漏洞标题 CVE-2022-0434: WordPress Page Views Count <2.4.15 - SQL Injection 漏洞描述 WordPress Page Views Count plugin prior to 2.4.15 contains an unauthenticated SQL injection v...
2022年2月6日 09:25
加密货币失窃超1.2亿美元,金融平台BadgerDAO遭黑客攻击
近日,去中心化金融平台BadgerDAO发生了一起高达1.2亿美元的加密货币失窃案,总损失约为2100枚比特币和151枚以太币。资产转移发生在周三早些时候,不久之后许多受影响的用户报告他们的钱包中发...
2022年3月10日 23:39CVE-2015-4127: WordPress Church Admin <0.810 - Cross-Site Scripting
漏洞标题 CVE-2015-4127: WordPress Church Admin <0.810 - Cross-Site Scripting 漏洞描述 WordPress Church Admin plugin before 0.810 allows remote attackers to inject arbitrary web ...
2015年10月23日 21:37解决docker挂载的目录无法读写问题_docker
这篇文章主要介绍了解决docker挂载的目录无法读写问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 使用下面的命令可以创建一个容器并且把本地的/home/dock/Downloads目...
2022年8月13日 20:36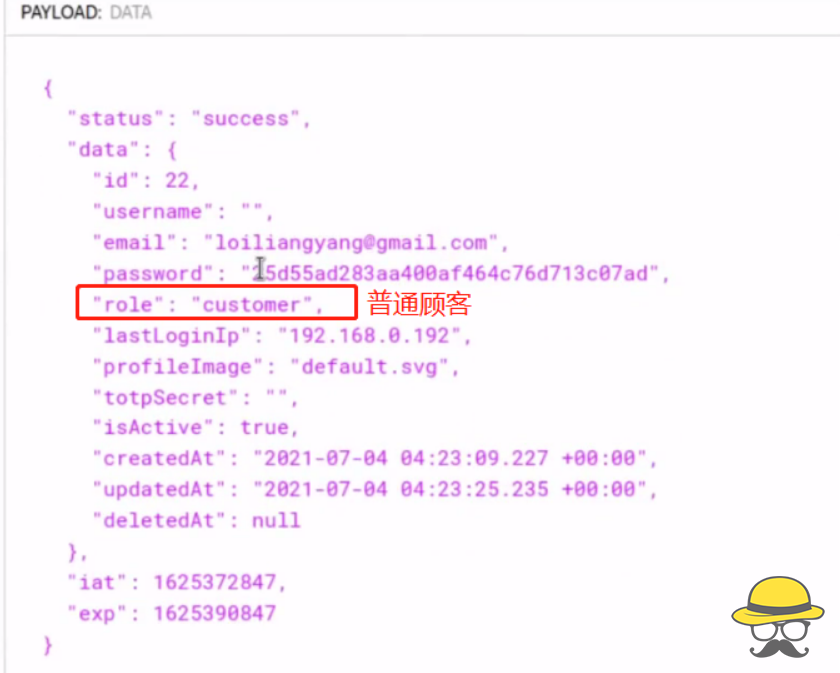
黑客如何不花一分钱获取某网站豪华会员
相关阅读 今天我们讲讲,如何通过json web token登录验证的一个漏洞来免费获取豪华会员 图文教程 我们发现用户在注册、登陆时,在payload中存在用户身份的信息,譬如非会员 再譬如豪华会员 这时...

 2022年4月1日 18:36
Apache Kylin API未授权访问漏洞(CVE-2020-13937)
漏洞标题 Apache Kylin API未授权访问漏洞(CVE-2020-13937) 漏洞描述 【漏洞对象】Apache Kylin 【涉及版本】Kylin 2.x.x,Kylin <= 3.1.0,Kylin 4.0.0-alpha【漏洞描述】Apache Kylin是一个...
2020年6月11日 23:29CVE-2021-40539: Zoho ManageEngine ADSelfService Plus v6113 – Unauthenticated Remote Command Execution
漏洞标题 CVE-2021-40539: Zoho ManageEngine ADSelfService Plus v6113 - Unauthenticated Remote Command Execution 漏洞描述 Zoho ManageEngine ADSelfService Plus version 6113 and prior ...
2021年4月1日 13:42CVE-2025-1025: Cockpit < 2.4.1 - Arbitrary File Upload
漏洞标题 CVE-2025-1025: Cockpit < 2.4.1 - Arbitrary File Upload 漏洞描述 Versions of the package cockpit-hq/cockpit before 2.4.1 are vulnerable to Arbitrary File Upload where an...
2025年7月7日 21:19CVE-2021-35250: SolarWinds Serv-U 15.3 – Directory Traversal
漏洞标题 CVE-2021-35250: SolarWinds Serv-U 15.3 - Directory Traversal 漏洞描述 SolarWinds Serv-U 15.3 is susceptible to local file inclusion, which may allow an attacker access to ...
2021年8月23日 05:39CVE-2017-12542: HPE Integrated Lights-out 4 (ILO4) <2.53 - Authentication Bypass
漏洞标题 CVE-2017-12542: HPE Integrated Lights-out 4 (ILO4) <2.53 - Authentication Bypass 漏洞描述 HPE Integrated Lights-out 4 (iLO 4) prior to 2.53 was found to contain an auth...
2017年11月5日 21:04CVE-2023-46455: GL.iNet <= 4.3.7 - Arbitrary File Write
漏洞标题 CVE-2023-46455: GL.iNet <= 4.3.7 - Arbitrary File Write 漏洞描述 GL.iNet <= 4.3.7 is vulnerable to an arbitrary file write exploit, allowing an attacker to overwrite...
2023年11月8日 17:37CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal
漏洞标题 CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal 漏洞描述 spring-boot-actuator-logview before version 0.2.13 contains a directory traversal vulnerability i...
2021年10月25日 23:32
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

