
最新发布第860页

CVE-2019-18217: ProFTPD < 1.3.6b - Remote Unauthenticated DoS
漏洞标题 CVE-2019-18217: ProFTPD < 1.3.6b - Remote Unauthenticated DoS 漏洞描述 ProFTPD versions before 1.3.6b and various pre-release versions (1.3.7rc before 1.3.7rc2) are vul...
 2019年1月16日 20:41
CVE-2017-18565: Updater by BestWebSoft < 1.35 - Cross-Site Scripting
漏洞标题 CVE-2017-18565: Updater by BestWebSoft < 1.35 - Cross-Site Scripting 漏洞描述 The updater plugin before 1.35 for WordPress has multiple XSS issues. PoC代码
2017年3月7日 15:14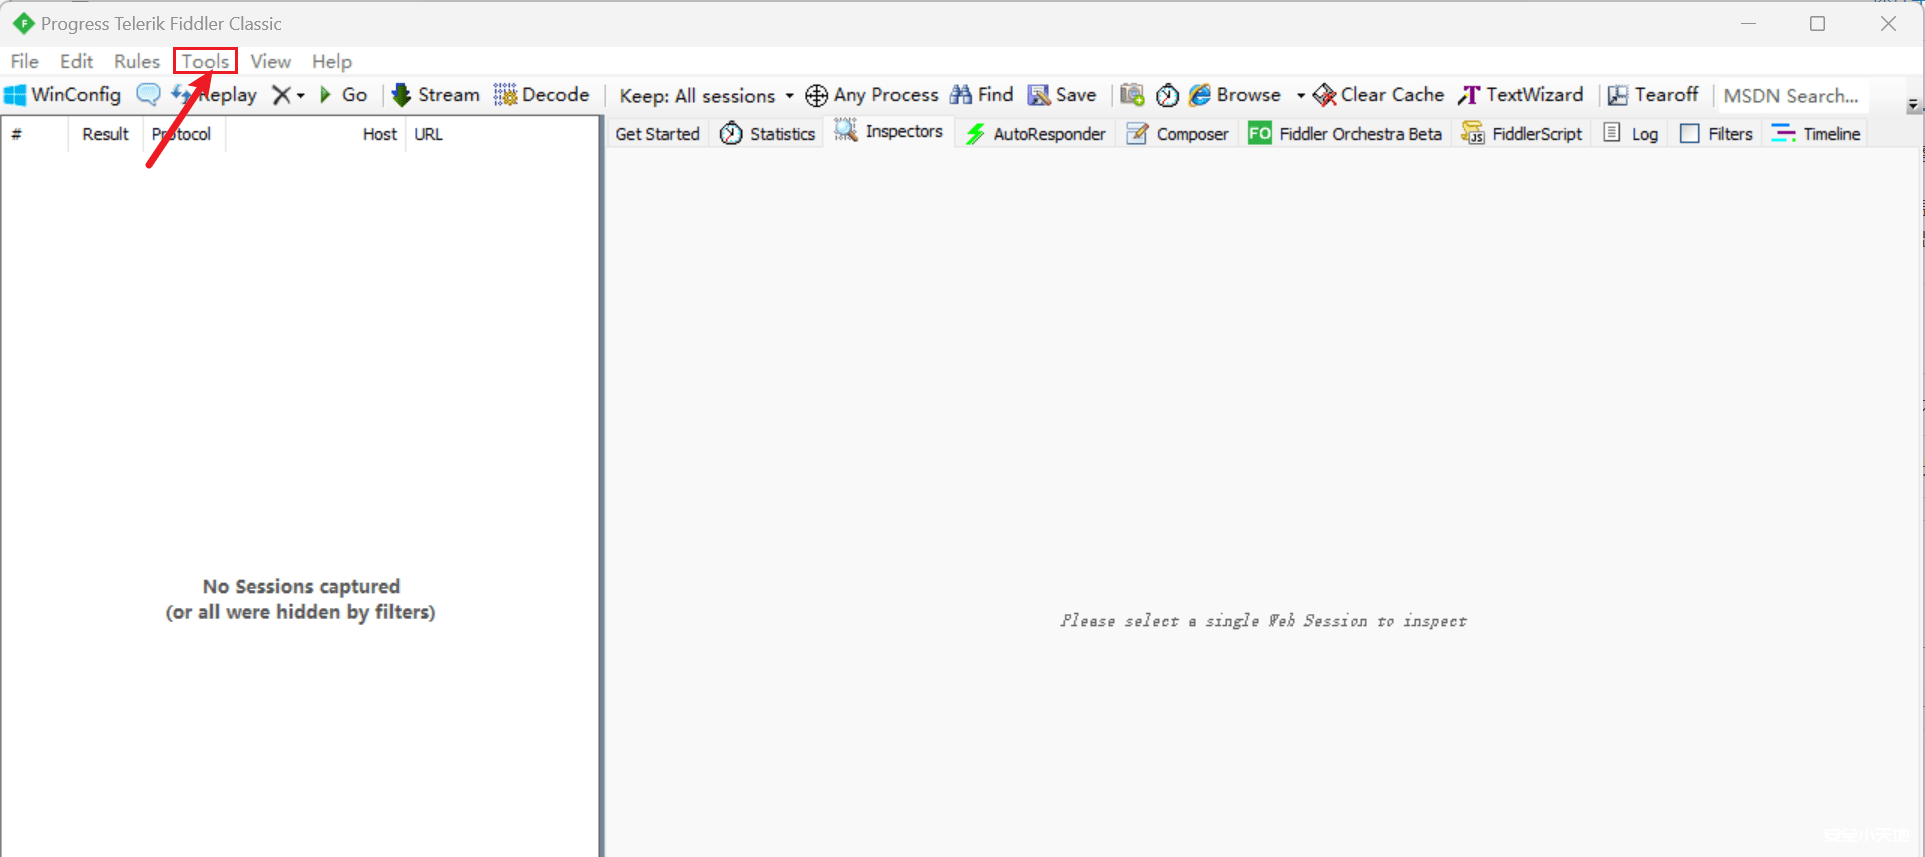
fiddler联动burp抓包小程序
前言 现在安卓手机抓包越来越难了,小程序渗透测试又是标配,无奈只能硬刚 目前流行的微信小程序抓包主要有以下几种: 微信直接设置代理 苹果手机直接抓包 安卓低版本手机抓包 模拟器低版本root...

 2023年12月5日 09:28
CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta – Arbitrary File Upload
漏洞标题 CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in includes/up...
2015年12月26日 06:00CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE
漏洞标题 CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE 漏洞描述 Sitecore XP 7.5 to Sitecore XP 8.2 Update 7 is vulnerable to an insecure deserialization attack where re...
2021年3月23日 15:24CVE-2018-7314: Joomla! Component PrayerCenter 3.0.2 – SQL Injection
漏洞标题 CVE-2018-7314: Joomla! Component PrayerCenter 3.0.2 - SQL Injection 漏洞描述 SQL Injection exists in the PrayerCenter 3.0.2 component for Joomla! via the sessionid paramet...
2018年9月10日 13:53CVE-2021-24214: WordPress OpenID Connect Generic Client 3.8.0-3.8.1 – Cross-Site Scripting
漏洞标题 CVE-2021-24214: WordPress OpenID Connect Generic Client 3.8.0-3.8.1 - Cross-Site Scripting 漏洞描述 WordPress OpenID Connect Generic Client plugin 3.8.0 and 3.8.1 contains...
2021年7月23日 23:42CVE-2021-39327: WordPress BulletProof Security 5.1 Information Disclosure
漏洞标题 CVE-2021-39327: WordPress BulletProof Security 5.1 Information Disclosure 漏洞描述 The BulletProof Security WordPress plugin is vulnerable to sensitive information disclos...
2021年2月15日 14:09CVE-2022-45835: WordPress PhonePe Payment Solutions <=1.0.15 - Server-Side Request Forgery
漏洞标题 CVE-2022-45835: WordPress PhonePe Payment Solutions <=1.0.15 - Server-Side Request Forgery 漏洞描述 WordPress PhonePe Payment Solutions plugin through 1.0.15 is suscept...
2022年2月5日 13:57CVE-2010-1307: Joomla! Component Magic Updater – Local File Inclusion
漏洞标题 CVE-2010-1307: Joomla! Component Magic Updater - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Magic Updater (com_joomlaupdater) component for J...
2010年2月4日 18:19CVE-2010-2037: Joomla! Component Percha Downloads Attach 1.1 – Directory Traversal
漏洞标题 CVE-2010-2037: Joomla! Component Percha Downloads Attach 1.1 - Directory Traversal 漏洞描述 A directory traversal vulnerability in the Percha Downloads Attach (com_perchad...
2010年3月28日 08:56CVE-2021-22005: VMware vCenter Server – Arbitrary File Upload
漏洞标题 CVE-2021-22005: VMware vCenter Server - Arbitrary File Upload 漏洞描述 VMware vCenter Server contains an arbitrary file upload vulnerability in the Analytics service. A ma...
2021年11月13日 22:25CVE-2015-6920: WordPress sourceAFRICA <=0.1.3 - Cross-Site Scripting
漏洞标题 CVE-2015-6920: WordPress sourceAFRICA <=0.1.3 - Cross-Site Scripting 漏洞描述 WordPress sourceAFRICA plugin version 0.1.3 contains a cross-site scripting vulnerability....
2015年11月5日 10:08
越权tips之某src猜测接口,找到越权漏洞
打开xxx.com,f12翻js文件, 里面一堆接口,但只有查找menu列表的接口可以访问,http://xxx.com/api/v1/menu/list js文件中没有添加和删除menu信息的接口,但是之前搞过类似的,这里就想着构造...
2022年3月10日 23:35CVE-2023-0948: WordPress Japanized for WooCommerce <2.5.8 - Cross-Site Scripting
漏洞标题 CVE-2023-0948: WordPress Japanized for WooCommerce <2.5.8 - Cross-Site Scripting 漏洞描述 WordPress Japanized for WooCommerce plugin before 2.5.8 is susceptible to cros...
2023年8月14日 13:04
CVE-2020-35339 骑士cms任意代码执行
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2020-35339 骑士cms任意代码执行 骑士人才系统是一项基于PHP+MYSQL为核心开发的一套免费+开源专业人才招聘系统。由太原迅易科技有...
2023年2月15日 12:53
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

