
最新发布第864页

CVE-2024-21887: Ivanti Connect Secure (9.x, 22.x) and Ivanti Policy Secure (9.x, 22.x) – Command Injection
漏洞标题 CVE-2024-21887: Ivanti Connect Secure (9.x, 22.x) and Ivanti Policy Secure (9.x, 22.x) - Command Injection 漏洞描述 A command injection vulnerability in web components of ...
 2024年12月7日 21:48
CVE-2023-20889: VMware Aria Operations for Networks – Code Injection Information Disclosure Vulnerability
漏洞标题 CVE-2023-20889: VMware Aria Operations for Networks - Code Injection Information Disclosure Vulnerability 漏洞描述 Aria Operations for Networks contains an information dis...
2023年8月20日 18:46CasaOS < 0.4.4 逻辑漏洞(CVE-2023-37266)
漏洞标题 CasaOS < 0.4.4 逻辑漏洞(CVE-2023-37266) 漏洞描述 CasaOS是一个基于 Golang的简单、易用、优雅的开源家庭云系统。系统存在jwt逻辑漏洞,系统未验证jwt密钥,直接获取jwt公共信息...
2023年11月28日 05:11(CVE-2010-1659) Joomla! Ultimate Portfolio组件目录遍历漏洞
漏洞标题 (CVE-2010-1659) Joomla! Ultimate Portfolio组件目录遍历漏洞 漏洞描述 (CVE-2010-1659) Joomla! Ultimate Portfolio组件目录遍历漏洞 PoC代码 暂无
2010年8月13日 16:18CVE-2023-0099: Simple URLs < 115 - Cross Site Scripting
漏洞标题 CVE-2023-0099: Simple URLs < 115 - Cross Site Scripting 漏洞描述 The plugin does not sanitise and escape some parameters before outputting them back in some pages, lead...
2023年7月20日 16:41
linux实现猜数字小游戏源码_Linux
这篇文章主要为大家详细介绍了linux实现猜数字小游戏源码,文中示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 一个简单的linux猜数字小游戏源码 游戏规则: 猜数...
2024年2月8日 20:46CVE-2020-9047: exacqVision Web Service – Remote Code Execution
漏洞标题 CVE-2020-9047: exacqVision Web Service - Remote Code Execution 漏洞描述 exacqVision Web Service is susceptible to remote code execution which could allow the execution of ...
2020年1月4日 14:34nginx反向代理时如何保持长连接_nginx
如果我们使用了nginx去作为反向代理或者负载均衡,从客户端过来的长连接请求就会被转换成短连接发送给服务器端。为了支持长连接,我们需要在nginx服务器上做一些配置。 ·【场景描述】 HTTP1.1...
2023年3月16日 21:37CVE-2018-10735: Nagios XI commandline.php SQL Inject
漏洞标题 CVE-2018-10735: Nagios XI commandline.php SQL Inject 漏洞描述 Nagios XI commandline.php SQL Inject PoC代码
2018年1月18日 07:04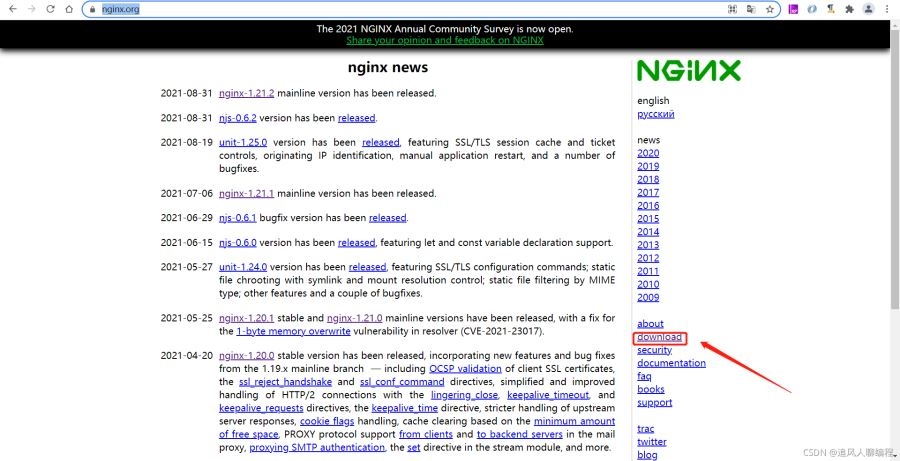
教你如何快速在CentOS7中安装Nginx_nginx
今天我们就只图快不图细的讲解一下如何在CentOS7系统下快速安装Nginx,本文通过图文并茂的形式给大家展示,感兴趣的朋友一起看看吧 目录1、概述2、下载Nginx安装包3、安装依赖包4、将Nginx安装...
2022年6月15日 09:06CVE-2023-43208: NextGen Healthcare Mirth Connect – Remote Code Execution
漏洞标题 CVE-2023-43208: NextGen Healthcare Mirth Connect - Remote Code Execution 漏洞描述 Unauthenticated remote code execution vulnerability in NextGen Healthcare Mirth Connect b...
2023年3月21日 23:23Atlassian Confluence Data Center and Server CVE-2024-21683 远程代码执行漏洞
漏洞标题 Atlassian Confluence Data Center and Server CVE-2024-21683 远程代码执行漏洞 漏洞描述 Atlassian Confluence Data Center and Server存在远程代码执行漏洞,此漏洞是程序对用户输...
2024年7月4日 14:27CVE-2019-12461: WebPort 1.19.1 – Cross-Site Scripting
漏洞标题 CVE-2019-12461: WebPort 1.19.1 - Cross-Site Scripting 漏洞描述 Web Port 1.19.1 is vulnerable to cross-site scripting via the /log type parameter. PoC代码
2019年4月3日 12:50CVE-2023-31465: TimeKeeper by FSMLabs – Remote Code Execution
漏洞标题 CVE-2023-31465: TimeKeeper by FSMLabs - Remote Code Execution 漏洞描述 An issue was discovered in FSMLabs TimeKeeper 8.0.17 through 8.0.28. By intercepting requests from v...
2023年2月15日 10:44
linux实现对上传文件的定时备份、增量备份的方法_Linux
这篇文章主要介绍了linux实现对上传文件的定时备份、增量备份的方法,本文通过实例代码给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 介绍 如果你们使...
2024年2月6日 20:09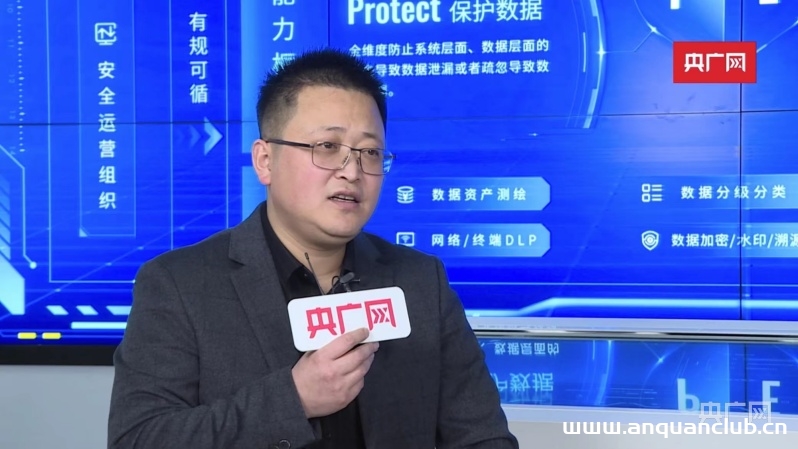
安恒信息苗春雨:学以致用产教融合,全方位助力网络安全人才体系建设
3月11日,西湖论剑·第五届中国杭州网络安全技能大赛(以下简称“大赛”)决赛在杭州拉开帷幕。作为首届全球数字贸易博览会的亮点单元,本次大赛由杭州市公安局、共青团杭州市委、杭州市学生联...
2022年3月16日 09:15
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

