
最新发布第867页

CVE-2025-2747: Kentico Xperience 13 CMS – Staging Service Authentication Bypass (WT-2025-0006)
漏洞标题 CVE-2025-2747: Kentico Xperience 13 CMS - Staging Service Authentication Bypass (WT-2025-0006) 漏洞描述 An authentication bypass vulnerability in Kentico Xperience allows ...
 2025年6月18日 00:30
CVE-2020-29390: Zeroshell 3.9.3 – Command Injection
漏洞标题 CVE-2020-29390: Zeroshell 3.9.3 - Command Injection 漏洞描述 Zeroshell 3.9.3 contains a command injection vulnerability in the /cgi-bin/kerbynet StartSessionSubmit paramet...
2020年5月15日 20:17CVE-2022-31181: PrestaShop – SQL Injection to Eval Injection
漏洞标题 CVE-2022-31181: PrestaShop - SQL Injection to Eval Injection 漏洞描述 PrestaShop versions from 1.6.0.10 and before 1.7.8.7 contain an SQL injection caused by unsanitized u...
2022年6月12日 18:53CVE-2015-1000012: WordPress MyPixs <=0.3 - Local File Inclusion
漏洞标题 CVE-2015-1000012: WordPress MyPixs <=0.3 - Local File Inclusion 漏洞描述 WordPress MyPixs 0.3 and prior contains a local file inclusion vulnerability. PoC代码
2015年10月12日 10:34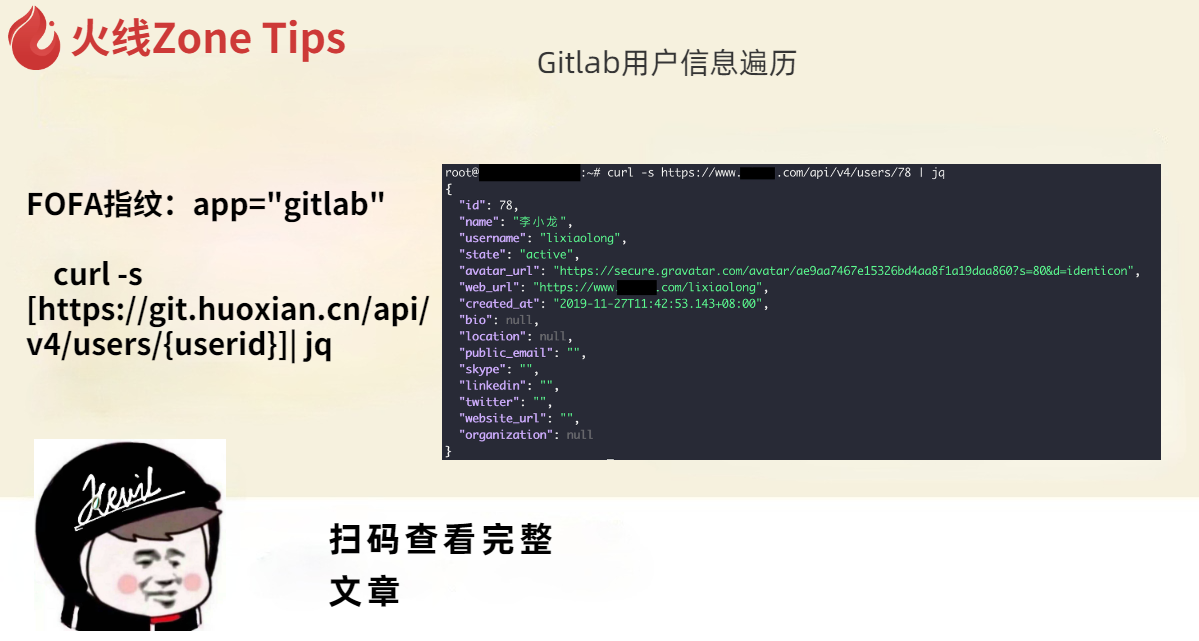
Gitlab用户信息遍历
FOFA指纹:app='gitlab' curl -s http://git.huoxian.cn/api/v4/users/{userid} | jq 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
2022年3月10日 23:35CVE-2024-9796: WordPress WP-Advanced-Search <= 3.3.9 - SQL Injection
漏洞标题 CVE-2024-9796: WordPress WP-Advanced-Search <= 3.3.9 - SQL Injection 漏洞描述 The WordPress WP-Advanced-Search plugin for WordPress is vulnerable to SQL Injection in al...
2024年2月8日 03:08
使用nginx+二级域名+https支持_nginx
这篇文章主要介绍了使用nginx+二级域名+https支持,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 第一步:在阿里云主域名下解析添加二级域名 第二步在阿里云云盾中购买http...
2024年1月12日 20:36CVE-2021-37538: PrestaShop SmartBlog <4.0.6 - SQL Injection
漏洞标题 CVE-2021-37538: PrestaShop SmartBlog <4.0.6 - SQL Injection 漏洞描述 PrestaShop SmartBlog by SmartDataSoft < 4.0.6 is vulnerable to a SQL injection vulnerability in ...
2021年7月19日 04:04
勒索软件团伙在攻击警察局后主动提供解密器
最近AvosLocker勒索软件再次发起了攻击,不过这一次的目标有点特殊——是美国警察局,它对该机构的设备进行了加密并窃取了数据。但在昨日,事情发生了戏剧性的变化,根据安全研究员pancak3在十...
2022年3月10日 23:39CVE-2021-24407: WordPress Jannah Theme <5.4.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24407: WordPress Jannah Theme <5.4.5 - Cross-Site Scripting 漏洞描述 WordPress Jannah theme before 5.4.5 contains a reflected cross-site scripting vulnerabilit...
2021年7月14日 15:46CVE-2021-3287: Zoho ManageEngine OpManager < 12.5.329 - Remote Code Execution
漏洞标题 CVE-2021-3287: Zoho ManageEngine OpManager < 12.5.329 - Remote Code Execution 漏洞描述 Zoho ManageEngine OpManager before 12.5.329 contains a remote code execution caus...
2021年9月30日 18:50CVE-2022-31181: PrestaShop – SQL Injection to Eval Injection
漏洞标题 CVE-2022-31181: PrestaShop - SQL Injection to Eval Injection 漏洞描述 PrestaShop versions from 1.6.0.10 and before 1.7.8.7 contain an SQL injection caused by unsanitized u...
2022年11月4日 18:19CVE-2024-33605: Sharp Multifunction Printers – Directory Listing
漏洞标题 CVE-2024-33605: Sharp Multifunction Printers - Directory Listing 漏洞描述 It was observed that Sharp printers are vulnerable to an arbitrary directory listing without auth...
2024年2月29日 16:41CVE-2022-28508: MantisBT < 2.25.2 - Cross-Site Scripting
漏洞标题 CVE-2022-28508: MantisBT < 2.25.2 - Cross-Site Scripting 漏洞描述 MantisBT before 2.25.2 contains a cross-site scripting vulnerability in browser_search_plugin.php. The...
2022年12月17日 17:33
CVE-2022-22965 Spring Framework RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-22965 Spring Framework RCE Spring Framework是一个开源应用框架,初衷是为了降低应用程序开发的复杂度,具有分层体系结构,...
2023年2月11日 13:10
Ubuntu18.04系统安装、配置Redis及phpredis扩展操作详解_Linux
这篇文章主要介绍了Ubuntu18.04系统安装、配置Redis及phpredis扩展操作,结合实例形式分析了Ubuntu18.04系统安装、配置Redis及phpredis扩展的相关原理、步骤、配置命令与操作注意事项,需要的朋友...
2024年2月26日 20:08
2026年11月1日 11:45
2026年10月31日 11:45
2026年10月30日 11:45
2026年10月29日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

