
最新发布第86页

CVE-2016-1000136: WordPress heat-trackr 1.0 – Cross-Site Scripting
漏洞标题 CVE-2016-1000136: WordPress heat-trackr 1.0 - Cross-Site Scripting 漏洞描述 WordPress heat-trackr 1.0 contains a cross-site scripting vulnerability via heat-trackr_abtest_...
 2016年7月3日 10:36
CVE-2025-54251: Adobe Experience Manager ≤ 6.5.23.0 – XML Injection
漏洞标题 CVE-2025-54251: Adobe Experience Manager ≤ 6.5.23.0 - XML Injection 漏洞描述 Adobe Experience Manager versions 6.5.23.0 and earlier are affected by an XML Injection vulne...
2025年4月17日 17:54CVE-2021-39320: WordPress Under Construction <1.19 - Cross-Site Scripting
漏洞标题 CVE-2021-39320: WordPress Under Construction <1.19 - Cross-Site Scripting 漏洞描述 WordPress Under Construction plugin before 1.19 contains a cross-site scripting vulne...
2021年1月30日 20:30CVE-2022-4325: WordPress Post Status Notifier Lite <1.10.1 - Cross-Site Scripting
漏洞标题 CVE-2022-4325: WordPress Post Status Notifier Lite <1.10.1 - Cross-Site Scripting 漏洞描述 WordPress Post Status Notifier Lite plugin before 1.10.1 contains a cross-sit...
2022年1月9日 06:31CVE-2018-1273 Spring Data Commons 远程命令执行
漏洞标题 CVE-2018-1273 Spring Data Commons 远程命令执行 漏洞描述 Pivotal Spring Data Commons和Spring Data REST都是美国Pivotal Software公司的产品。PivotalSpring Data Commons是一个为...
2018年7月8日 15:20CVE-2015-8399: Atlassian Confluence configuration files read
漏洞标题 CVE-2015-8399: Atlassian Confluence configuration files read 漏洞描述 Atlassian Confluence before 5.9.1 allows remote attackers to read arbitrary files via a crafted reque...
2015年10月24日 22:14CVE-2021-24291: WordPress Photo Gallery by 10Web <1.5.69 - Cross-Site Scripting
漏洞标题 CVE-2021-24291: WordPress Photo Gallery by 10Web <1.5.69 - Cross-Site Scripting 漏洞描述 WordPress Photo Gallery by 10Web plugin before 1.5.69 contains multiple reflect...
2021年3月31日 02:55CVE-2024-7097: WSO2 User Registration – Arbitrary Account Creation
漏洞标题 CVE-2024-7097: WSO2 User Registration - Arbitrary Account Creation 漏洞描述 The SOAP admin service in WSO2 products has a security vulnerability that allows the creation o...
2024年2月7日 09:37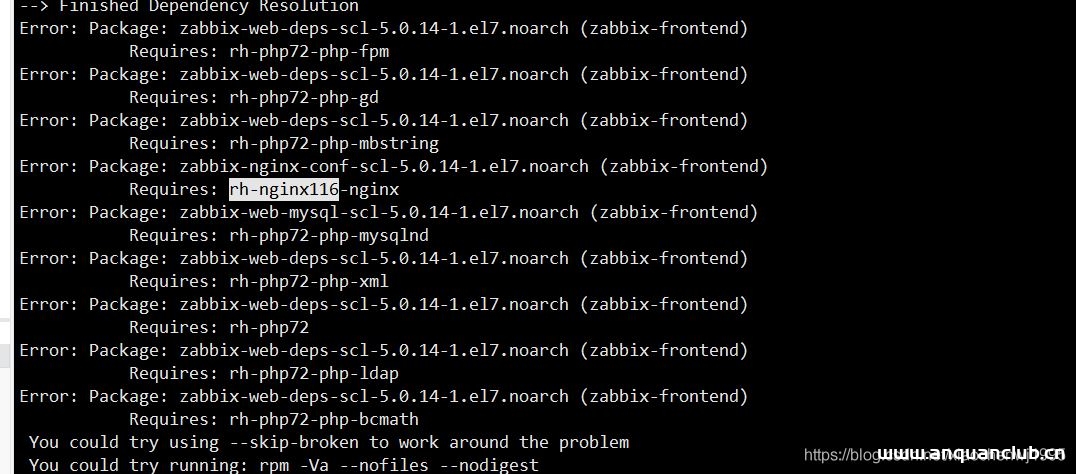
centos7.9安装zabbix5.0.14及配置过程_zabbix
这篇文章主要介绍了centos7.9安装zabbix5.0.14的详细过程,本文给大家介绍了基础环境配置方法及安装zabbix相关组件的过程讲解,需要的朋友可以参考下 目录一、基础环境配置二、安装数据库三、安...
2022年6月21日 21:37CVE-2012-4242: WordPress Plugin MF Gig Calendar 0.9.2 – Cross-Site Scripting
漏洞标题 CVE-2012-4242: WordPress Plugin MF Gig Calendar 0.9.2 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in the MF Gig Calendar plugin 0.9.2 for WordPres...
2012年12月18日 11:29CVE-2018-10141: Palo Alto Networks PAN-OS GlobalProtect <8.1.4 - Cross-Site Scripting
漏洞标题 CVE-2018-10141: Palo Alto Networks PAN-OS GlobalProtect <8.1.4 - Cross-Site Scripting 漏洞描述 Palo Alto Networks PAN-OS before 8.1.4 GlobalProtect Portal Login page al...
2018年8月4日 07:30
渗透变得如此轻松!多亏看了第十七期「听火」线上会议沙龙
官方出会议总结啦!11月26号晚举行的第十七期「听火」线上会议沙龙高能不断。会议分享嘉宾为:303,分享议题为:看似朴实无华的弱口令。 引言 大家觉得在登录功能中常见的漏洞有哪些?常见的漏...
2022年3月10日 23:33CVE-2025-31131: Yeswiki < 4.5.2 - Unauthenticated Path Traversal
漏洞标题 CVE-2025-31131: Yeswiki < 4.5.2 - Unauthenticated Path Traversal 漏洞描述 YesWiki is a wiki system written in PHP. The squelette parameter is vulnerable to path travers...
2025年9月21日 05:45CVE-2023-41538: PHPJabbers PHP Forum Script 3.0 – Cross-Site Scripting
漏洞标题 CVE-2023-41538: PHPJabbers PHP Forum Script 3.0 - Cross-Site Scripting 漏洞描述 PhpJabbers PHP Forum Script 3.0 is vulnerable to Cross Site Scripting (XSS) via the keyword...
2023年8月29日 23:55CVE-2021-41174: Grafana 8.0.0 <= v.8.2.2 - Angularjs Rendering Cross-Site Scripting
漏洞标题 CVE-2021-41174: Grafana 8.0.0 <= v.8.2.2 - Angularjs Rendering Cross-Site Scripting 漏洞描述 Grafana is an open-source platform for monitoring and observability. In aff...
2021年9月16日 11:32
记一次某事业单位的二杀
记一次某事业单位的二杀作者:用户iT40DJEXyzhttps://xz.aliyun.com/news/91912文章转载自 先知社区 思路总结:找到同一个子域名的其他网站 把存在弱口令登录成功的响应包复制 然后替换给目标网...

 2026年4月24日 17:11

2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

