
最新发布第871页

CVE-2019-3911: LabKey Server Community Edition <18.3.0 - Cross-Site Scripting
漏洞标题 CVE-2019-3911: LabKey Server Community Edition <18.3.0 - Cross-Site Scripting 漏洞描述 LabKey Server Community Edition before 18.3.0-61806.763 contains a reflected cros...
 2019年7月9日 18:03
CVE-2020-13379: Grafana 3.0.1-7.0.1 – Server-Side Request Forgery
漏洞标题 CVE-2020-13379: Grafana 3.0.1-7.0.1 - Server-Side Request Forgery 漏洞描述 Grafana 3.0.1 through 7.0.1 is susceptible to server-side request forgery via the avatar feature...
2020年4月25日 08:11CVE-2022-25488: Atom CMS v2.0 – SQL Injection
漏洞标题 CVE-2022-25488: Atom CMS v2.0 - SQL Injection 漏洞描述 Atom CMS v2.0 was discovered to contain a SQL injection vulnerability via the id parameter in /admin/ajax/avatar.php...
2022年1月31日 15:59Cisco RV132W RV134W 路由器信息泄露(CVE-2018-0127)
漏洞标题 Cisco RV132W RV134W 路由器信息泄露(CVE-2018-0127) 漏洞描述 Cisco RV132W ADSL2+Wireless-N VPN路由器和Cisco RV134W VDSL2 Wireless ACVPN路由器的web界面中存在漏洞,使得未经验...
2018年8月23日 21:58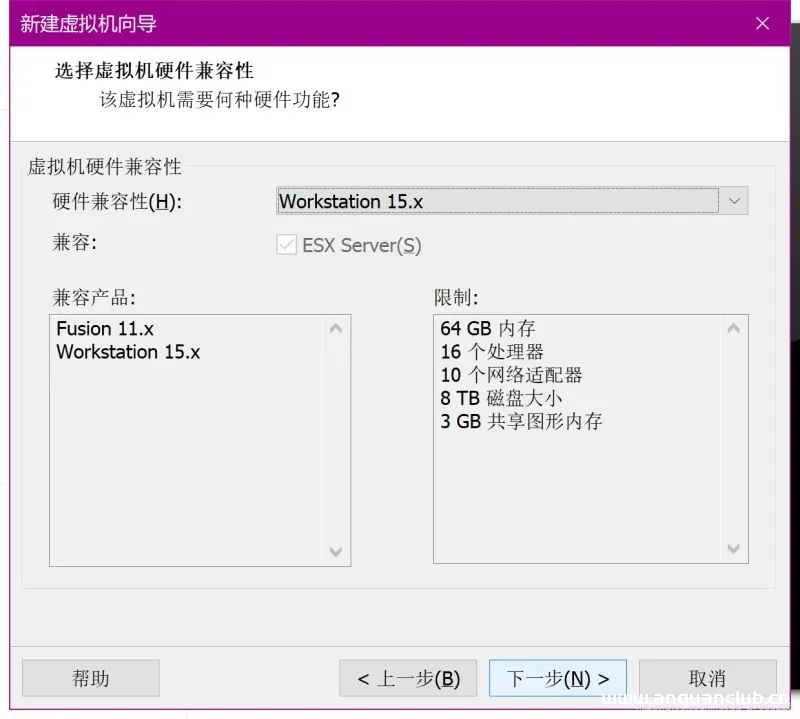
解决VMware安装linux系统启动后黑屏问题_Linux
这篇文章主要介绍了解决VMware安装linux系统启动后黑屏问题,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 1、安装环境 1、HUAWEI mate x cpu i5 82500u ,8g内存,...
2026年4月13日 11:45Adobe ColdFusion //CFIDE/wizards/common/utils.cfc 权限绕过漏洞 (CVE-2023-29298)
漏洞标题 Adobe ColdFusion //CFIDE/wizards/common/utils.cfc 权限绕过漏洞 (CVE-2023-29298) 漏洞描述 Adobe ColdFusion 是一种广泛用于企业级 Web 应用开发的工具,支持专有标记语言以构建...
2023年8月27日 11:19CVE-2021-31602: Hitachi Vantara Pentaho/Business Intelligence Server – Authentication Bypass
漏洞标题 CVE-2021-31602: Hitachi Vantara Pentaho/Business Intelligence Server - Authentication Bypass 漏洞描述 Hitachi Vantara Pentaho through 9.1 and Pentaho Business Intelligence...
2021年6月2日 15:48CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection
漏洞标题 CVE-2022-31101: Prestashop Blockwishlist 2.1.0 SQL Injection 漏洞描述 Prestashop Blockwishlist module version 2.1.0 suffers from a remote authenticated SQL injection vulne...
2022年4月24日 01:43Apache Druid Kafka Connect 远程代码执行漏洞(CVE-2023-25194)
漏洞标题 Apache Druid Kafka Connect 远程代码执行漏洞(CVE-2023-25194) 漏洞描述 Apache Druid 是一个开源的分布式数据存储和分析系统。它设计用于处理大规模的实时数据,并提供快速的交互...
2023年5月30日 23:37CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671)
漏洞标题 CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年12月30日 04:35CVE-2018-5230: Atlassian Jira Confluence – Cross-Site Scripting
漏洞标题 CVE-2018-5230: Atlassian Jira Confluence - Cross-Site Scripting 漏洞描述 Atlassian Jira Confluence before version 7.6.6, from version 7.7.0 before version 7.7.4, from vers...
2018年3月3日 10:16CVE-2022-24260: VoipMonitor – Pre-Auth SQL Injection
漏洞标题 CVE-2022-24260: VoipMonitor - Pre-Auth SQL Injection 漏洞描述 A SQL injection vulnerability in Voipmonitor GUI before v24.96 allows attackers to escalate privileges to the...
2022年12月30日 01:45(CVE-2010-1603) Joomla! ZiMB Core组件目录遍历漏洞
漏洞标题 (CVE-2010-1603) Joomla! ZiMB Core组件目录遍历漏洞 漏洞描述 (CVE-2010-1603) Joomla! ZiMB Core组件目录遍历漏洞 PoC代码 暂无
2010年9月18日 04:49
bugbounty技巧聚合20220217
漏洞报告 Cookie不失效 http://hackerone.com/reports/948345 缺少 SPF 记录 http://hackerone.com/reports/1416701 挖洞技巧 Bypass WAF http://hadess.io/waf-bypass-methods/ 零点击账号接管...
2022年3月10日 23:34
企业根域名资产收集细节再补充
0x01 前言 我们从《红蓝对抗之企业对外根域名资产收集》这篇文章可以学习到如下几种根域名的收集方式。本文将对细节再进行补充和扩展。 0x2 通过PTR记录收集 什么是PTR记录呢? PTR记录,是电子...
2022年3月10日 23:34CVE-2015-3224: Ruby on Rails Web Console – Remote Code Execution
漏洞标题 CVE-2015-3224: Ruby on Rails Web Console - Remote Code Execution 漏洞描述 Ruby on Rails Web Console before 2.1.3, as used with Ruby on Rails 3.x and 4.x, does not properly...
2015年1月7日 19:06
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

