
最新发布第873页

CVE-2010-1345: Joomla! Component Cookex Agency CKForms – Local File Inclusion
漏洞标题 CVE-2010-1345: Joomla! Component Cookex Agency CKForms - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Cookex Agency CKForms (com_ckforms) compo...
 2010年10月24日 09:14
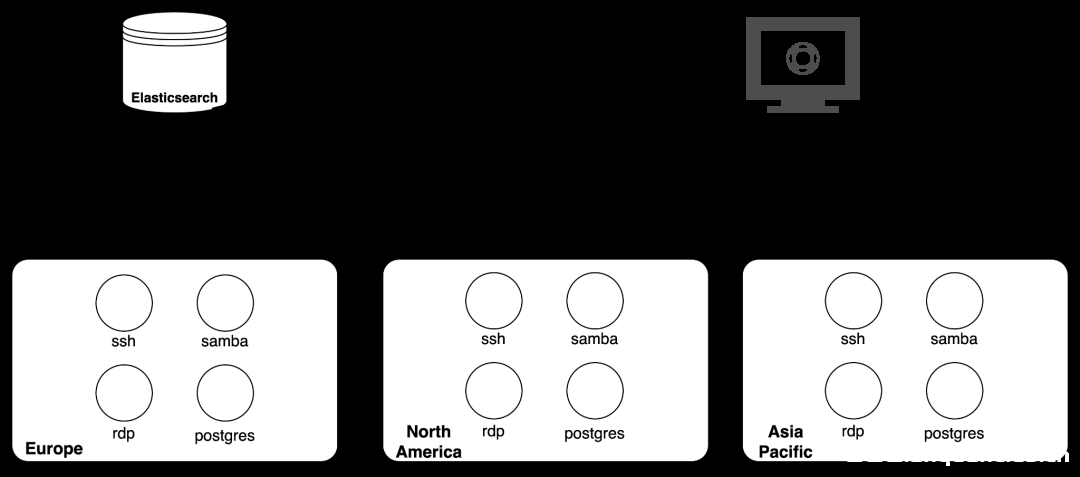
320个蜜罐其中80%在一天内沦陷
11月22日,网络安全公司Palo Alto Networks旗下威胁情报团队Unit 42公布了一份研究报告,报告中指出,该团队研究人员设置的320个蜜罐,其中的80%在24小时内被攻陷,而所有蜜罐都在一周内被攻陷...
2022年3月10日 23:38CVE-2023-27482: Home Assistant Supervisor – Authentication Bypass
漏洞标题 CVE-2023-27482: Home Assistant Supervisor - Authentication Bypass 漏洞描述 Home Assistant Supervisor is an open source home automation tool. A remotely exploitable vulnera...
2023年5月18日 04:34CVE-2012-1823: PHP CGI v5.3.12/5.4.2 Remote Code Execution
漏洞标题 CVE-2012-1823: PHP CGI v5.3.12/5.4.2 Remote Code Execution 漏洞描述 sapi/cgi/cgi_main.c in PHP before 5.3.12 and 5.4.x before 5.4.2, when configured as a CGI script (aka p...
2012年10月24日 13:56CVE-2022-33198: WordPress Accordions – Unauthenticated Settings Update
漏洞标题 CVE-2022-33198: WordPress Accordions - Unauthenticated Settings Update 漏洞描述 Unauthenticated WordPress Options Change vulnerability in Biplob Adhikari's Accordions...
2022年11月16日 19:30(CVE-2021-3156) sudo 堆缓冲区溢出漏洞
漏洞标题 (CVE-2021-3156) sudo 堆缓冲区溢出漏洞 漏洞描述 (CVE-2021-3156) sudo 堆缓冲区溢出漏洞 PoC代码 暂无
2021年11月13日 15:53
解决docker使用GDB,无法进入断点的问题_docker
这篇文章主要介绍了解决docker使用GDB,无法进入断点的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 问题 docker里运行gdb,打了断点,却无法进入断点 原因 docker为...
2023年2月13日 20:14Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070)
漏洞标题 Apache OFBiz webtools/control/xmlrpc 远程代码执行漏洞(CVE-2023-49070) 漏洞描述 Apache OFBiz是一个开源的企业资源规划(ERP)系统,提供了多种商业功能和模块。Apache OFBiz 在...
2023年10月2日 21:38CVE-2020-26876: WordPress WP Courses Plugin Information Disclosure
漏洞标题 CVE-2020-26876: WordPress WP Courses Plugin Information Disclosure 漏洞描述 WordPress WP Courses Plugin < 2.0.29 contains a critical information disclosure which expose...
2020年4月9日 15:03CVE-2019-9874: Sitecore Experience Platform – Deserialization of Untrusted Data
漏洞标题 CVE-2019-9874: Sitecore Experience Platform - Deserialization of Untrusted Data 漏洞描述 Sitecore Experience Platform before 8.2 Update-7 and 9.0 before Update-2 is vulner...
2019年7月19日 14:18对docker中的overlay式网络详解_docker
这篇文章主要介绍了对docker中的overlay式网络详解,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 翻译自docker官方文档,原文:http://docs.docker.com/network/overlay/ ...
2023年1月18日 21:43CVE-2022-34046: WAVLINK WN533A8 – Improper Access Control
漏洞标题 CVE-2022-34046: WAVLINK WN533A8 - Improper Access Control 漏洞描述 WAVLINK WN533A8 M33A8.V5030.190716 is susceptible to improper access control. An attacker can obtain use...
2022年4月27日 03:19CVE-2021-24746: WordPress Sassy Social Share Plugin <3.3.40 - Cross-Site Scripting
漏洞标题 CVE-2021-24746: WordPress Sassy Social Share Plugin <3.3.40 - Cross-Site Scripting 漏洞描述 WordPress plugin Sassy Social Share < 3.3.40 contains a reflected cross-s...
2021年12月11日 18:42
安服仔某渗透项目实战
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 一、漏洞挖掘 由于是做项目客户大大会直接将测试系统甩过来,所...
2022年3月10日 23:36CVE-2023-2813: WordPress Multiple Themes – Reflected Cross-Site Scripting
漏洞标题 CVE-2023-2813: Wordpress Multiple Themes - Reflected Cross-Site Scripting 漏洞描述 All of the above Aapna WordPress theme through 1.3, Anand WordPress theme through 1.2, A...
2023年7月12日 22:01CVE-2021-24991: WooCommerce PDF Invoices & Packing Slips WordPress Plugin < 2.10.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24991: WooCommerce PDF Invoices & Packing Slips WordPress Plugin < 2.10.5 - Cross-Site Scripting 漏洞描述 The Wordpress plugin WooCommerce PDF Invoices &am...
2021年6月12日 02:19
2026年11月1日 11:45
2026年10月31日 11:45
2026年10月30日 11:45
2026年10月29日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

