
最新发布第875页

CVE-2024-3850: Uniview NVR301-04S2-P4 – Cross-Site Scripting
漏洞标题 CVE-2024-3850: Uniview NVR301-04S2-P4 - Cross-Site Scripting 漏洞描述 Uniview NVR301-04S2-P4 contains a reflected cross-site scripting vulnerability via the PATH of LAPI. ...
 2024年12月19日 20:28
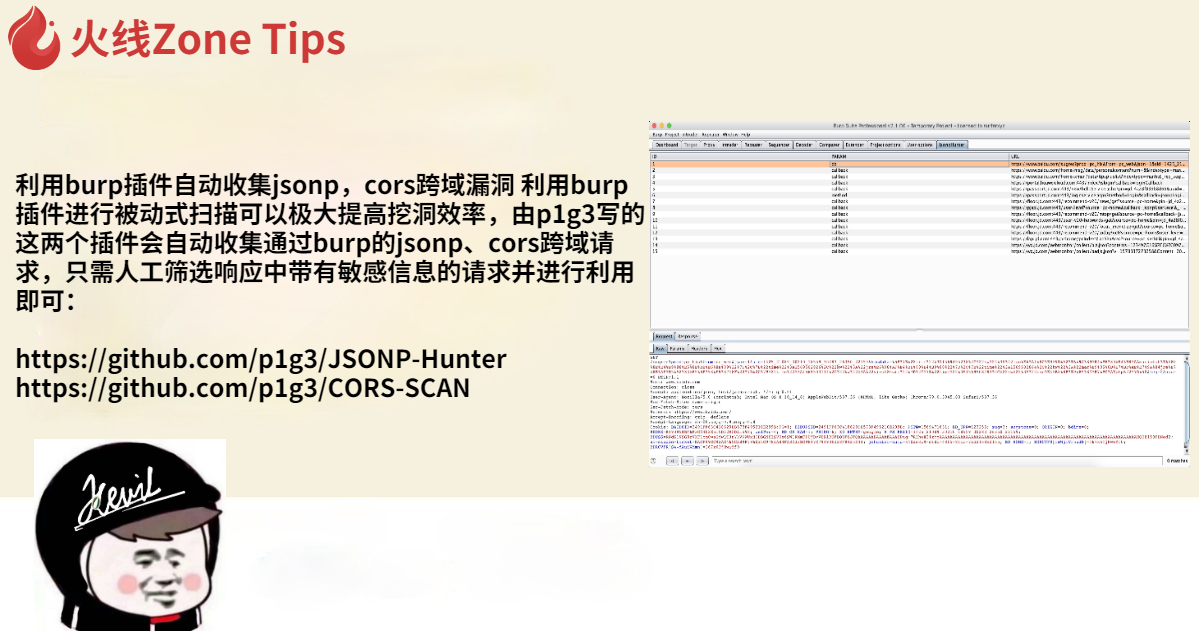
利用burp插件自动收集jsonp,cors跨域漏洞
利用burp插件进行被动式扫描可以极大提高挖洞效率,由p1g3写的这两个插件会自动收集通过burp的jsonp、cors跨域请求,只需人工筛选响应中带有敏感信息的请求并进行利用即可: http://github.com/...
2022年3月10日 23:35CVE-2023-38952: ZKTeco BioTime <= 9.0.1 - Privilege Escalation
漏洞标题 CVE-2023-38952: ZKTeco BioTime <= 9.0.1 - Privilege Escalation 漏洞描述 BioTime default employee credentials (password 123456) allow login. Sessions are not role-valida...
2023年12月22日 19:58(CVE-2025-52665) UniFi门禁应用程序配置错误漏洞
漏洞标题 (CVE-2025-52665) UniFi门禁应用程序配置错误漏洞 漏洞描述 (CVE-2025-52665) UniFi门禁应用程序配置错误漏洞 PoC代码 暂无
2025年4月1日 21:13
CVE-2022-22947 Spring Cloud Gateway RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-22947 Spring Cloud Gateway RCE SpringCloudGateway提供了一个库,用于在SpringWebFlux之上构建API网关。在3.1.0和3.0.6之前...
2023年2月9日 17:22CVE-2018-14728: Responsive filemanager 9.13.1 Server-Side Request Forgery
漏洞标题 CVE-2018-14728: Responsive filemanager 9.13.1 Server-Side Request Forgery 漏洞描述 Responsive filemanager 9.13.1 is susceptible to server-side request forgery in upload.ph...
2018年4月18日 14:23Adobe ColdFusion /CFIDE/adminapi/accessmanager.cfc 代码执行漏洞(CVE-2023-29300)
漏洞标题 Adobe ColdFusion /CFIDE/adminapi/accessmanager.cfc 代码执行漏洞(CVE-2023-29300) 漏洞描述 Adobe ColdFusion 是 Adobe 公司开发的用于 Web 应用程序开发的商业应用程序服务器。...
2023年2月21日 13:29
引领全球网安生态共享新模式,ISC2022《我要上ISC》议题征集全球启动!
3月29日,ISC 2022议题征集通道正式开启。本届大会以网安生态共享共建的全新模式,面向全球召集网络安全Speaker,致力构建全球网络安全的“智汇”高地。 作为一年一度的全球性安全峰会,...
2022年3月30日 14:54CVE-2021-24495: WordPress Marmoset Viewer <1.9.3 - Cross-Site Scripting
漏洞标题 CVE-2021-24495: Wordpress Marmoset Viewer <1.9.3 - Cross-Site Scripting 漏洞描述 WordPress Marmoset Viewer plugin before 1.9.3 contains a cross-site scripting vulnerabi...
2021年2月20日 10:54CVE-2025-29085: Vipshop Saturn Console <= 3.5.1 - SQL Injection via ClusterKey Component
漏洞标题 CVE-2025-29085: Vipshop Saturn Console <= 3.5.1 - SQL Injection via ClusterKey Component 漏洞描述 SQL injection vulnerability in vipshop Saturn v.3.5.1 and before allow...
2025年8月1日 10:16CVE-2021-24917: WordPress WPS Hide Login <1.9.1 - Information Disclosure
漏洞标题 CVE-2021-24917: WordPress WPS Hide Login <1.9.1 - Information Disclosure 漏洞描述 WordPress WPS Hide Login plugin before 1.9.1 is susceptible to incorrect authorization...
2021年6月19日 19:02
Keepalived实现Nginx负载均衡高可用的示例代码_nginx
这篇文章主要介绍了Keepalived实现Nginx负载均衡高可用的示例代码,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ...
2024年2月9日 20:24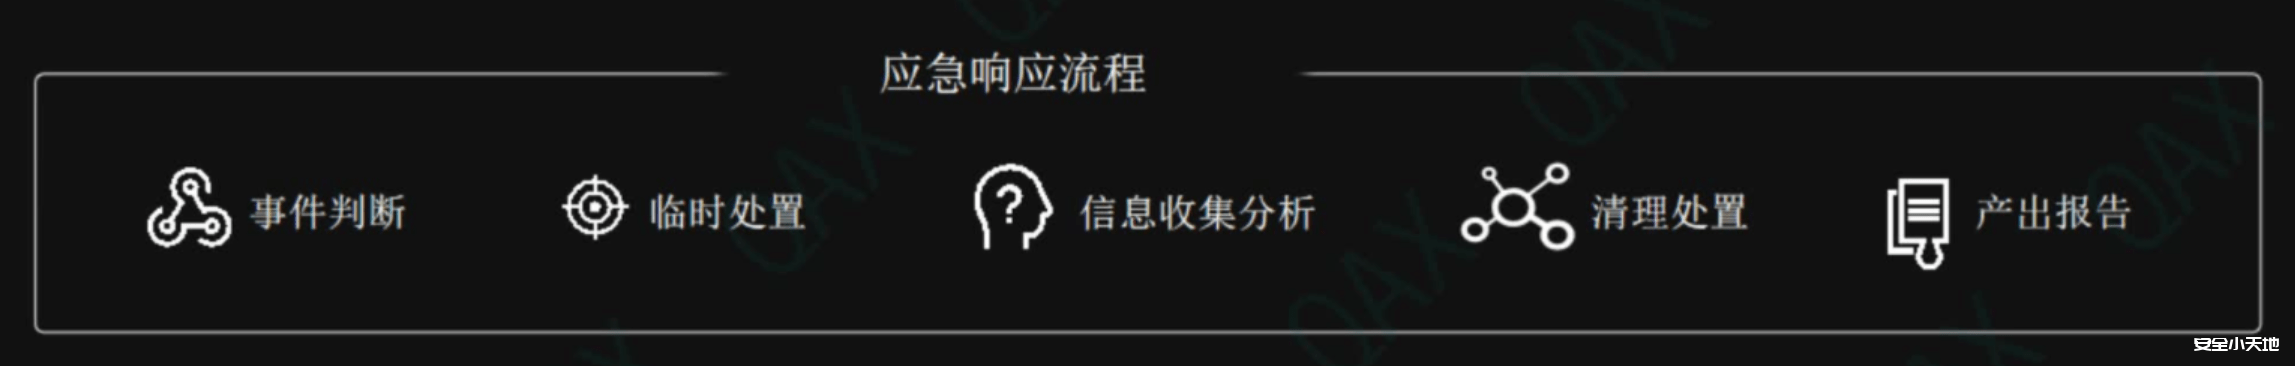
【网安面试】应急响应
应急响应是什么 随着信息化的高速发展,全球每年发生的网络安全事件不计其数,组织面临的安全威胁也逐年递增,当客户系统遭受病毒传播、网络攻击、黑客入侵,这类安全事件从而导致企业声誉受损...

 2023年5月7日 20:53
CVE-2024-33575: User Meta WP Plugin < 3.1 - Sensitive Information Exposure
漏洞标题 CVE-2024-33575: User Meta WP Plugin < 3.1 - Sensitive Information Exposure 漏洞描述 The User Meta is vulnerable to Sensitive Information Exposure in all versions up to,...
2024年9月4日 16:47CVE-2018-19127: PHPCMS 2008 – Remote Code Execution via Template Injection
漏洞标题 CVE-2018-19127: PHPCMS 2008 - Remote Code Execution via Template Injection 漏洞描述 PHPCMS 2008 suffers from an unauthenticated RCE via template injection in type.php, whe...
2018年6月11日 07:19
一次任意密码重置漏洞挖洞剖析
前言: 之前参加一家企业SRC挖洞,正赶上厂商搞活动,秉着有活动我就参加,有漏洞我就捡的良好心态,就去看了一下该企业的一些资产,因为活动是按漏洞危害等级给奖励,所以找一些边缘资产参加活...
2022年3月10日 23:32
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

