
最新发布第876页
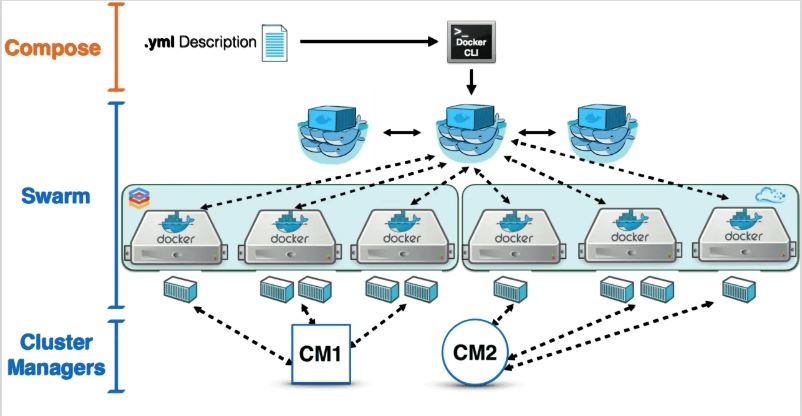
Docker 搭建集群MongoDB的实现步骤_docker
这篇文章主要介绍了Docker 搭建集群MongoDB的实现步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 前言 由于公...
 2023年5月25日 20:03

CVE-2010-1982: Joomla! Component JA Voice 2.0 – Local File Inclusion
漏洞标题 CVE-2010-1982: Joomla! Component JA Voice 2.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the JA Voice (com_javoice) component 2.0 for Joomla! a...
2010年10月13日 16:17CVE-2024-2782: WordPress FluentForms <= 5.1.16 - Broken Access Control
漏洞标题 CVE-2024-2782: WordPress FluentForms <= 5.1.16 - Broken Access Control 漏洞描述 The Contact Form Plugin by Fluent Forms for Quiz, Survey, and Drag & Drop WP Form Bu...
2024年6月13日 00:15CVE-2024-11303: Korenix JetPort 5601v3 – Path Traversal
漏洞标题 CVE-2024-11303: Korenix JetPort 5601v3 - Path Traversal 漏洞描述 The pathname of the root directory to a Restricted Directory ('Path Traversal') vulnerability in...
2024年6月24日 07:38CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671)
漏洞标题 CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年9月20日 11:53
[极客大挑战 2019]LoveSQL – buu刷题记录
这群该死的黑客,竟然这么快就找到了我的flag,这次我把它们放在了那个地方,哼哼! 遇到sql注入的题目,首先先试试' ' ') ') ') ') 这几种组合,总有一个可以成功,实在没思路就放sqlmap吧 万能...

 2022年4月14日 15:39
CVE-2024-4841: LoLLMS WebUI – Subfolder Prediction via Path Traversal
漏洞标题 CVE-2024-4841: LoLLMS WebUI - Subfolder Prediction via Path Traversal 漏洞描述 A Path Traversal vulnerability exists in the parisneo/lollms-webui, specifically within the ...
2024年4月25日 21:45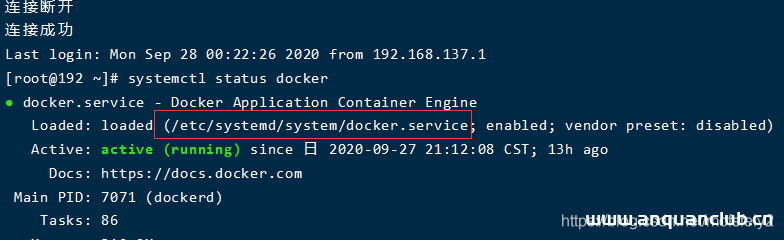
最新IDEA快速实现Docker镜像部署运行的过程详解_docker
这篇文章主要介绍了最新IDEA快速实现Docker镜像部署运行的过程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 背景 使用idea配合docker,实现从j...
2023年4月25日 20:47CVE-2023-30943: Moodle – Cross-Site Scripting/Remote Code Execution
漏洞标题 CVE-2023-30943: Moodle - Cross-Site Scripting/Remote Code Execution 漏洞描述 The vulnerability was found Moodle which exists because the application allows a user to contr...
2023年12月1日 21:30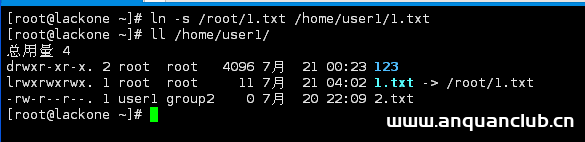
linux文件管理命令实例分析【显示、查看、统计等】_Linux
这篇文章主要介绍了linux文件管理命令,结合实例形式分析Linux文件管理的显示、查看、统计等相关操作命令使用技巧,需要的朋友可以参考下 本文实例讲述了linux文件管理命令。分享给大家供大家参考...
2024年3月10日 20:16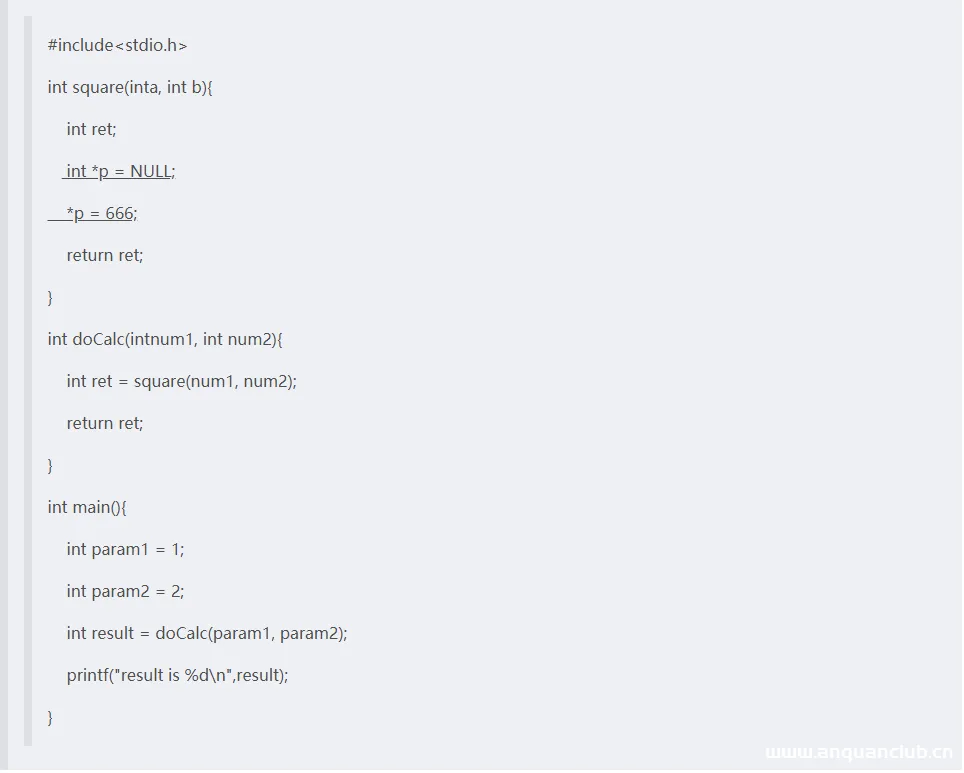
浅析Linux下利用coredump技术追查进程崩溃原因_Linux
这篇文章主要介绍了Linux下利用coredump技术追查进程崩溃原因,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 最近项目中出现了一个问题,服务器端程序会突然崩溃退...
2026年4月23日 11:45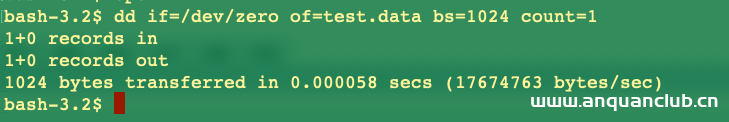
简单了解linux终端创建文件的2种常用方法_Linux
这篇文章主要介绍了简单了解linux终端创建文件的2种常用方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 我们都知道可以用mkdir命令创...
2023年11月19日 20:11
安全小天地携手渗透云记祝大家龙年快乐
您有一份新年红包请注意查收(✪ω✪) 龙游天下,锦绣前程,安全小天地祝您龙年一帆风顺,神采飞扬,收获满满。 欢迎大家关注公众号:渗透云记 回复关键词领取支付宝口令红包:龙年吉祥 先到先得,数...
2024年2月9日 20:53CVE-2023-4450: JeecgBoot JimuReport – Template injection
漏洞标题 CVE-2023-4450: JeecgBoot JimuReport - Template injection 漏洞描述 A vulnerability was found in jeecgboot JimuReport up to 1.6.0. It has been declared as critical. Affected...
2023年11月11日 04:03CVE-2019-16332: WordPress API Bearer Auth <20190907 - Cross-Site Scripting
漏洞标题 CVE-2019-16332: WordPress API Bearer Auth <20190907 - Cross-Site Scripting 漏洞描述 WordPress API Bearer Auth plugin before 20190907 contains a cross-site scripting vul...
2019年8月7日 02:59CVE-2018-19439: Oracle Secure Global Desktop Administration Console 4.4 – Cross-Site Scripting
漏洞标题 CVE-2018-19439: Oracle Secure Global Desktop Administration Console 4.4 - Cross-Site Scripting 漏洞描述 Oracle Secure Global Desktop Administration Console 4.4 contains a ...
2018年6月7日 15:04
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

