
最新发布第876页

CVE-2022-1391: WordPress Cab fare calculator < 1.0.4 - Local File Inclusion
漏洞标题 CVE-2022-1391: WordPress Cab fare calculator < 1.0.4 - Local File Inclusion 漏洞描述 The Cab fare calculator WordPress plugin before 1.0.4 does not validate the control...
 2022年5月2日 18:12
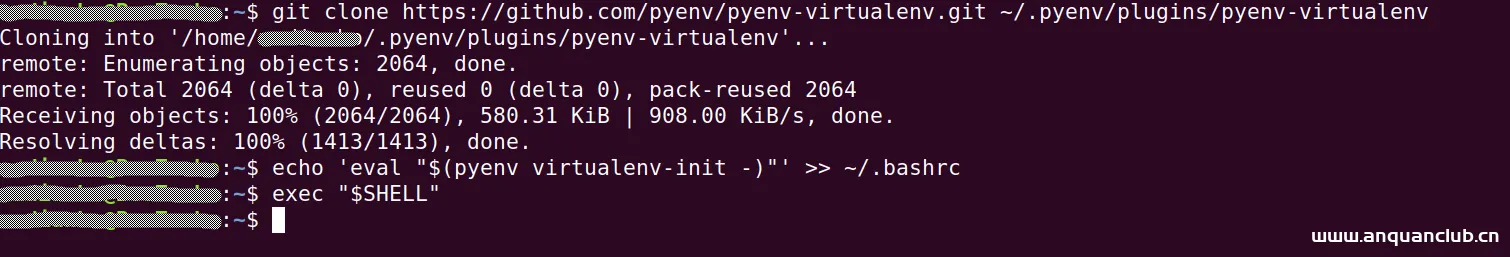
Ubuntu 18.04安装 pyenv、pyenv-virtualenv、virtualenv、Numpy、SciPy、Pillow、Matplotlib_Linux
virtualenv 是一个创建隔绝的Python环境的工具。这篇文章主要介绍了Ubuntu 18.04安装 pyenv、pyenv-virtualenv、virtualenv、Numpy、SciPy、Pillow、Matplotlib的教程,需要的朋友可以参考下 1、...
2026年9月15日 11:45CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE
漏洞标题 CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE 漏洞描述 Sitecore XP 7.5 to Sitecore XP 8.2 Update 7 is vulnerable to an insecure deserialization attack where re...
2021年8月10日 05:37CVE-2016-1000155: WordPress WPSOLR <=8.6 - Cross-Site Scripting
漏洞标题 CVE-2016-1000155: WordPress WPSOLR <=8.6 - Cross-Site Scripting 漏洞描述 WordPress WPSOLR 8.6 and before contains a reflected cross-site scripting vulnerability which a...
2016年7月23日 14:00CVE-2012-1226: Dolibarr ERP/CRM 3.2 Alpha – Multiple Directory Traversal Vulnerabilities
漏洞标题 CVE-2012-1226: Dolibarr ERP/CRM 3.2 Alpha - Multiple Directory Traversal Vulnerabilities 漏洞描述 Multiple directory traversal vulnerabilities in Dolibarr CMS 3.2.0 Alpha ...
2012年8月29日 14:05CVE-2020-13117: Wavlink Multiple AP – Remote Command Injection
漏洞标题 CVE-2020-13117: Wavlink Multiple AP - Remote Command Injection 漏洞描述 Wavlink products are affected by a vulnerability that may allow remote unauthenticated users to exe...
2020年1月23日 02:19CVE-2024-23692: Rejetto HTTP File Server – Template injection
漏洞标题 CVE-2024-23692: Rejetto HTTP File Server - Template injection 漏洞描述 This vulnerability allows a remote, unauthenticated attacker to execute arbitrary commands on the af...
2024年10月1日 15:56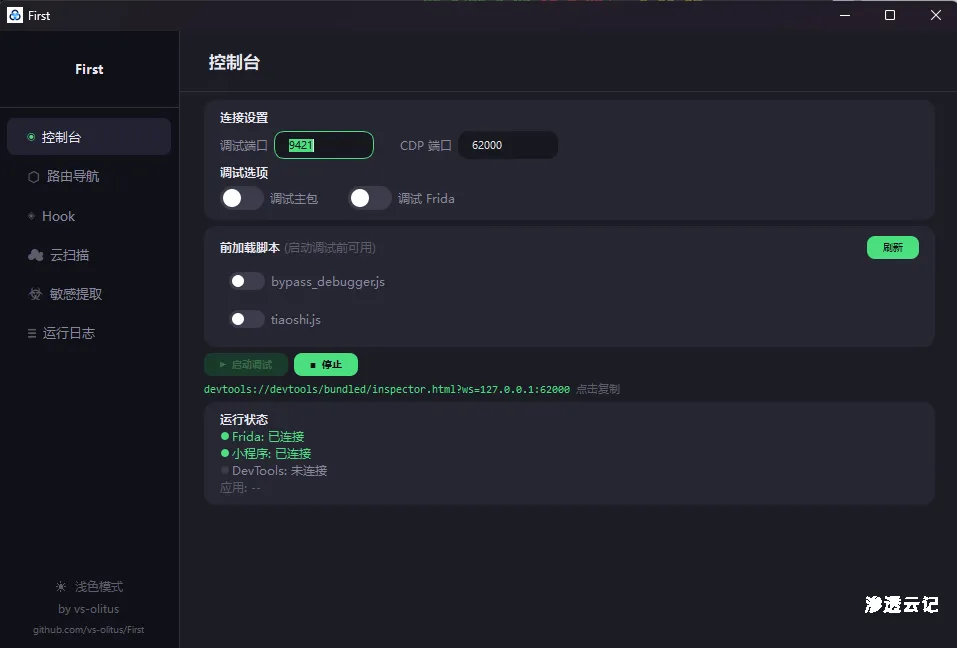
微信小程序调试工具 —— 基于 Frida + CDP 代理,支持 GUI 与 CLI 双模式
https://github.com/Spade-sec/First First微信小程序调试工具 —— 基于 Frida + CDP 代理,支持 GUI 与 CLI 双模式 本项目仅支持windows,macos用户使用dp虚拟机即可 截图预览 主界面 / Contr...

 2026年4月6日 10:26
Cisco RV132W RV134W 路由器信息泄露(CVE-2018-0127)
漏洞标题 Cisco RV132W RV134W 路由器信息泄露(CVE-2018-0127) 漏洞描述 Cisco RV132W ADSL2+Wireless-N VPN路由器和Cisco RV134W VDSL2 Wireless ACVPN路由器的web界面中存在漏洞,使得未经验...
2018年8月23日 21:58CVE-2023-35844: Lightdash Arbitrary File Read
漏洞标题 CVE-2023-35844: Lightdash Arbitrary File Read 漏洞描述 Lightdash是一款数据分析平台,它可以让数据团队和其他业务部门聚集在一起以做出更好的数据驱动决策 Lightdash 0.510.3之前...
2023年9月3日 20:34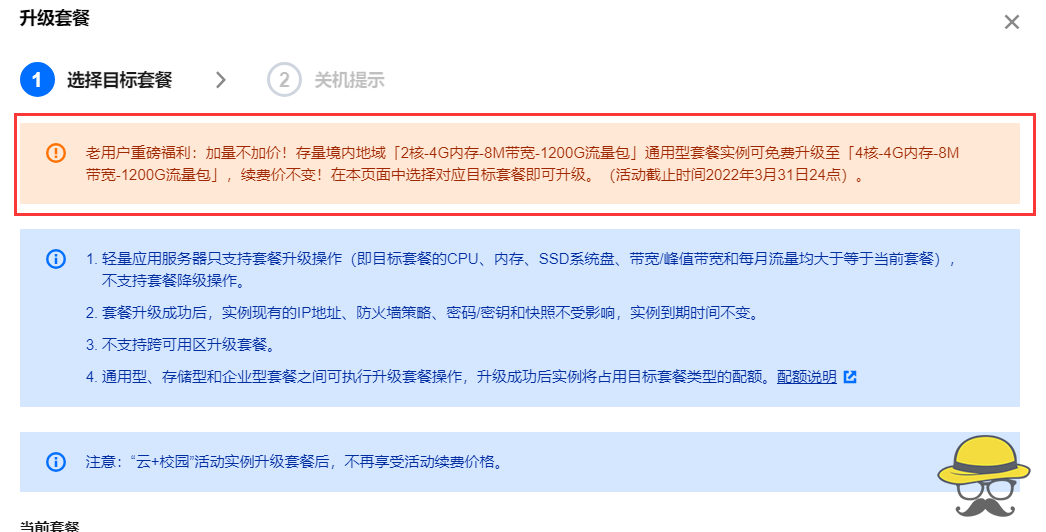
腾讯云老用户重磅福利,通用型套餐实例可免费升级4C4G8M
老用户重磅福利:加量不加价!存量境内地域「2核-4G内存-8M带宽-1200G流量包」通用型套餐实例可免费升级至「4核-4G内存-8M带宽-1200G流量包」,续费价不变!在本页面中选择对应目标套餐即可升级...
2023年1月13日 20:12
Ubuntu18.04系统安装、配置Redis及phpredis扩展操作详解_Linux
这篇文章主要介绍了Ubuntu18.04系统安装、配置Redis及phpredis扩展操作,结合实例形式分析了Ubuntu18.04系统安装、配置Redis及phpredis扩展的相关原理、步骤、配置命令与操作注意事项,需要的朋友...
2024年2月26日 20:08CVE-2025-2746: Kentico Xperience 13 CMS – Staging Service Authentication Bypass (WT-2025-0011)
漏洞标题 CVE-2025-2746: Kentico Xperience 13 CMS - Staging Service Authentication Bypass (WT-2025-0011) 漏洞描述 Before Kentico Xperience 13 Hotfix 173, this vulnerability can be e...
2025年9月29日 12:25
Linux netfilter/iptables知识点详解_Linux
在本篇文章里小编给大家整理的是关于Linux netfilter/iptables知识点详解,有兴趣的朋友们可以参考下。 Netfilter Netfilter是Linux内核中的一个数据包处理模块,它可以提供数据包的过滤、转发...
2024年3月26日 20:17docker环境下分布式运行jmeter的教程详解_docker
这篇文章主要介绍了docker环境下分布式运行jmeter的教程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1.构建jmeter的基础镜像 dockerfile文件...
2023年4月19日 20:08CVE-2014-5368: WordPress Plugin WP Content Source Control – Directory Traversal
漏洞标题 CVE-2014-5368: WordPress Plugin WP Content Source Control - Directory Traversal 漏洞描述 A directory traversal vulnerability in the file_get_contents function in downloadf...
2014年2月12日 07:18
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

