
最新发布第879页

CVE-2023-1408: Video List Manager <= 1.7 - SQL Injection
漏洞标题 CVE-2023-1408: Video List Manager <= 1.7 - SQL Injection 漏洞描述 The plugin does not properly sanitise and escape a parameter before using it in a SQL statement, leadi...
 2023年5月5日 18:51
CVE-2021-24316: WordPress Mediumish Theme <=1.0.47 - Cross-Site Scripting
漏洞标题 CVE-2021-24316: WordPress Mediumish Theme <=1.0.47 - Cross-Site Scripting 漏洞描述 WordPress Mediumish theme 1.0.47 and prior contains an unauthenticated reflected cros...
2021年7月7日 20:07CVE-2017-9791: Apache Struts2 S2-053 – Remote Code Execution
漏洞标题 CVE-2017-9791: Apache Struts2 S2-053 - Remote Code Execution 漏洞描述 Apache Struts 2.1.x and 2.3.x with the Struts 1 plugin might allow remote code execution via a malici...
2017年2月17日 01:08CVE-2020-20601: ThinkCMF X2.2.2 – Remote Code Execution
漏洞标题 CVE-2020-20601: ThinkCMF X2.2.2 - Remote Code Execution 漏洞描述 ThinkCMF X2.2.2 and below contain a remote code execution caused by processing crafted packets, letting at...
2020年4月4日 04:51CVE-2022-2546: WordPress All-in-One WP Migration <=7.62 - Cross-Site Scripting
漏洞标题 CVE-2022-2546: WordPress All-in-One WP Migration <=7.62 - Cross-Site Scripting 漏洞描述 WordPress All-in-One WP Migration plugin 7.62 and prior contains a cross-site sc...
2022年8月13日 15:26
闲鱼自动回复系统 -xianyu-auto-reply_20250830
项目介绍 闲鱼自动回复系统是一个功能完整的闲鱼账号管理与自动化工具,主要用于闲鱼平台的消息自动回复、订单处理及商品管理,以下是其核心信息: 智能回复 支持关键词精确 / 模糊匹配、AI 模...

 2026年3月27日 15:07
某src之报错页面导致的大量日志信息泄露
0x01 某天下午在看安全小天地资产时候发现了一个状态码为200,返回包却存在报错信息的报错界面。 由于漏洞已经修复,报错信息已经无,请自行脑补,大概就是报错出了一大堆东西,其中有个参数为...
2022年3月10日 23:35
Docker 启动Redis 并设置密码的操作_docker
这篇文章主要介绍了Docker 启动Redis 并设置密码的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 redis使用 redis version 5的apline(阿尔卑斯)镜像,小巧快速 新建...
2023年1月13日 21:25CVE-2021-22986: F5 BIG-IP iControl REST unauthenticated RCE
漏洞标题 CVE-2021-22986: F5 BIG-IP iControl REST unauthenticated RCE 漏洞描述 On BIG-IP versions 16.0.x before 16.0.1.1, 15.1.x before 15.1.2.1, 14.1.x before 14.1.4, 13.1.x before...
2021年8月28日 13:33CVE-2017-15944: Palo Alto Network PAN-OS – Remote Code Execution
漏洞标题 CVE-2017-15944: Palo Alto Network PAN-OS - Remote Code Execution 漏洞描述 Palo Alto Network PAN-OS and Panorama before 6.1.19, 7.0.x before 7.0.19, 7.1.x before 7.1.14, an...
2017年11月26日 14:14CVE-2022-22947: Spring Cloud Gateway Code Injection
漏洞标题 CVE-2022-22947: Spring Cloud Gateway Code Injection 漏洞描述 Applications using Spring Cloud Gateway prior to 3.1.1+ and 3.0.7+ are vulnerable to a code injection attack w...
2022年12月27日 16:07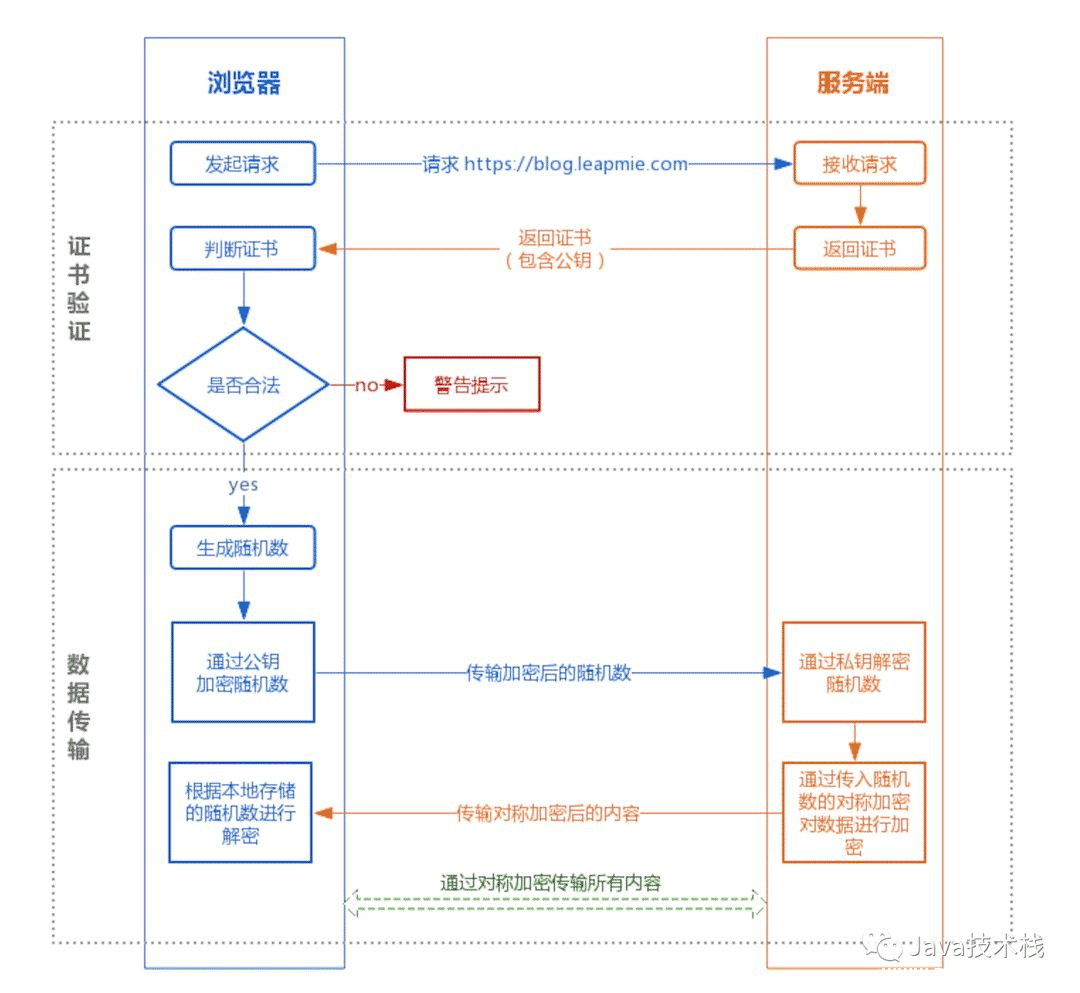
HTTPS 原理详解_服务器其它
这篇干货不错,把HTTPS的原理讲清楚了,而且容易懂,建议大家好好读一下。 随着 HTTPS 建站的成本下降,现在大部分的网站都已经开始用上 HTTPS 协议。大家都知道 HTTPS 比 HTTP 安全,也听说过...
2024年3月13日 20:44CVE-2017-18598: WordPress Qards – Cross-Site Scripting
漏洞标题 CVE-2017-18598: WordPress Qards - Cross-Site Scripting 漏洞描述 WordPress Qards through 2017-10-11 contains a cross-site scripting vulnerability via a remote document spec...
2017年10月24日 17:17CVE-2020-7318: McAfee ePolicy Orchestrator <5.10.9 Update 9 - Cross-Site Scripting
漏洞标题 CVE-2020-7318: McAfee ePolicy Orchestrator <5.10.9 Update 9 - Cross-Site Scripting 漏洞描述 McAfee ePolicy Orchestrator before 5.10.9 Update 9 is vulnerable to a cross-...
2020年12月9日 19:19CVE-2021-24215: Controlled Admin Access WordPress Plugin <= 1.4.0 - Improper Access Control & Privilege Escalation
漏洞标题 CVE-2021-24215: Controlled Admin Access WordPress Plugin <= 1.4.0 - Improper Access Control & Privilege Escalation 漏洞描述 An Improper Access Control vulnerability...
2021年12月17日 06:57Apache Tomcat SSI printenv CVE-2019-0221 跨站脚本漏洞
漏洞标题 Apache Tomcat SSI printenv CVE-2019-0221 跨站脚本漏洞 漏洞描述 Apache Tomcat SSI printenv command存在跨站脚本漏洞,此漏洞是由于应用程序对用户输入没有进行充分校验导致的。 P...
2019年12月21日 09:51
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

